
Des agents de test d'intrusion IA des deux côtés : Daybreak d'OpenAI est lancé la même semaine où les attaquants ont utilisé AntiFox
Cette semaine a offert une comparaison particulièrement pertinente. Le 12 novembre, OpenAI a annoncé deux produits de sécurité sous sa marque Daybreak : Red Team, qui déploie une équipe coordonnée d'agents d'IA pour tester les applications web, et Defense Factory, qui traque les vulnérabilités dans le code et propose des correctifs sous forme de demandes de fusion sur GitHub. La veille, MAG212 CYBER avait publié un article sur AntiFox, une plateforme de test d'intrusion automatisée auto-hébergée, utilisée par des attaquants pour passer d'un shell web IIS à une cible de production AWS volée en une demi-heure environ. La technique sous-jacente est la même. Ce qui distingue les deux, c'est le périmètre, le consentement et la validation.
Ce qui s'est passé
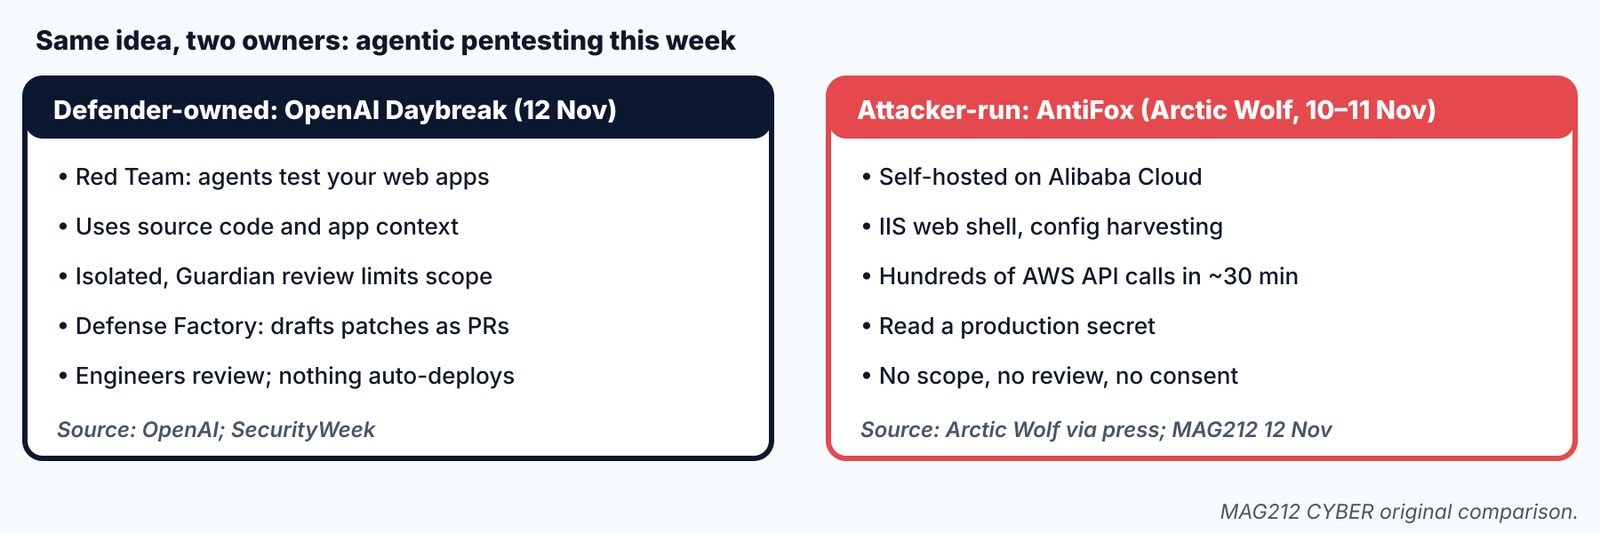
[Confirmé] OpenAI a annoncé deux produits Daybreak lors de son événement “ Cyber at the Frontier ” le 12 novembre. Équipe rouge de l'aube Elle met en place une “ équipe coordonnée d'agents ” chargée de tester les applications web, de valider les résultats des scanners, des programmes de primes aux bogues et des rapports de divulgation, et de vérifier si les correctifs empêchent l'exploitation de la faille. Les agents utilisent le code source et le contexte de l'application, et le périmètre est appliqué grâce à des “ environnements isolés et à un examen par Guardian ”.OpenAI) [Signalé] Usine de défense Il détecte les vulnérabilités dans le code et génère des correctifs sous forme de demandes d'extraction GitHub que les ingénieurs examinent ; aucun déploiement n'est automatique. Il importe les résultats de Wiz, Snyk et Endor Labs. Red Team est en accès anticipé ; Defense Factory est un plugin ChatGPT en avant-première.Semaine de la sécurité) (OpenAI)
Pourquoi c'est important
[Analyse MAG212] La veille, nous avions signalé AntiFox, une plateforme de test d'intrusion auto-hébergée et automatisée que des attaquants utilisaient pour passer d'un shell web IIS à un secret AWS volé, effectuant des centaines d'appels API en une trentaine de minutes.MAG212, 12 novembreLa technique est la même des deux côtés ; ce qui diffère, c'est portée, consentement et examen. Les équipes de défense qui adoptent ces outils doivent exiger une description détaillée du périmètre d'intervention, des environnements de test isolés, un journal de chaque action de l'agent et une vérification humaine de chaque correctif. Elles doivent également s'attendre à ce que les attaquants testent leurs applications à la vitesse d'exécution de l'agent : surveiller les pics d'énumération et les erreurs AccessDenied, et corriger les vulnérabilités déjà détectées par les scanners.
- Avant d'acheter : Demandez comment le périmètre est appliqué, où le code et les résultats sont stockés et qui peut consulter les journaux des agents.
- Avant de courir : Dirigez les agents vers l'environnement de préproduction et non de production, et informez votre SOC afin que leur trafic ne soit pas confondu avec une attaque.
- Après: Traitez les correctifs rédigés par l'IA comme n'importe quelle autre demande d'extraction : examinez-les, testez-les, puis fusionnez-les.
Questions à poser avant d'acheter
[Analyse MAG212] Application du champ d'application. Comment le produit empêche-t-il les agents de tester des systèmes que vous n'avez pas autorisés ? Et pouvez-vous le prouver à un auditeur ? OpenAI évoque les environnements isolés et l'examen par Guardian ; d'autres fournisseurs auront leurs propres réponses.
[Analyse MAG212] Gestion des données. Ces outils analysent le code source, la configuration et les résultats. Demandez où ces données sont stockées, pendant combien de temps elles sont conservées et qui, chez le fournisseur, y a accès.
[Analyse MAG212] Auditabilité. Chaque action d'un agent doit être consignée dans un format lisible par votre SOC, afin qu'un test puisse être distingué d'une attaque a posteriori.
[Analyse MAG212] Examen humain. Les correctifs générés par l'IA doivent être soumis aux mêmes procédures d'examen, de test et d'approbation que toute autre modification. Defense Factory privilégie les demandes de fusion plutôt que le déploiement, ce qui constitue le comportement par défaut approprié.
Pourquoi c'est important
Les tests automatisés permettent de réaliser en quelques minutes un travail qui prenait des jours à une équipe humaine, aussi bien pour les défenseurs que pour les attaquants. Les organisations qui les adoptent peuvent identifier et corriger les failles plus rapidement. Celles qui ne le font pas doivent s'attendre à ce que leurs applications et leurs comptes cloud soient de toute façon analysés à la vitesse d'un agent, ce qui rend les mesures d'hygiène de base, comme la correction des anomalies déjà signalées par les scanners et la limitation des informations accessibles à chaque identifiant, encore plus urgentes.
En résumé
Si vous testez des agents de test d'intrusion IA, exigez un cahier des charges précis, des environnements de test isolés, des journaux d'actions complets et une vérification humaine de chaque correctif. Informez votre SOC avant le début des tests. Que vous les adoptiez ou non, surveillez les journaux cloud pour détecter les pics d'erreurs d'énumération et d'accès refusé, et assurez-vous qu'aucune information d'identification d'application ne puisse accéder à des données sensibles en production auxquelles elle n'a pas besoin.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 13 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.