
Fièvre et confiance brisées : LXD, Polymarket, Binance et NetamLoader : MAG212 CYBER Daily Edition, 1er novembre 2026
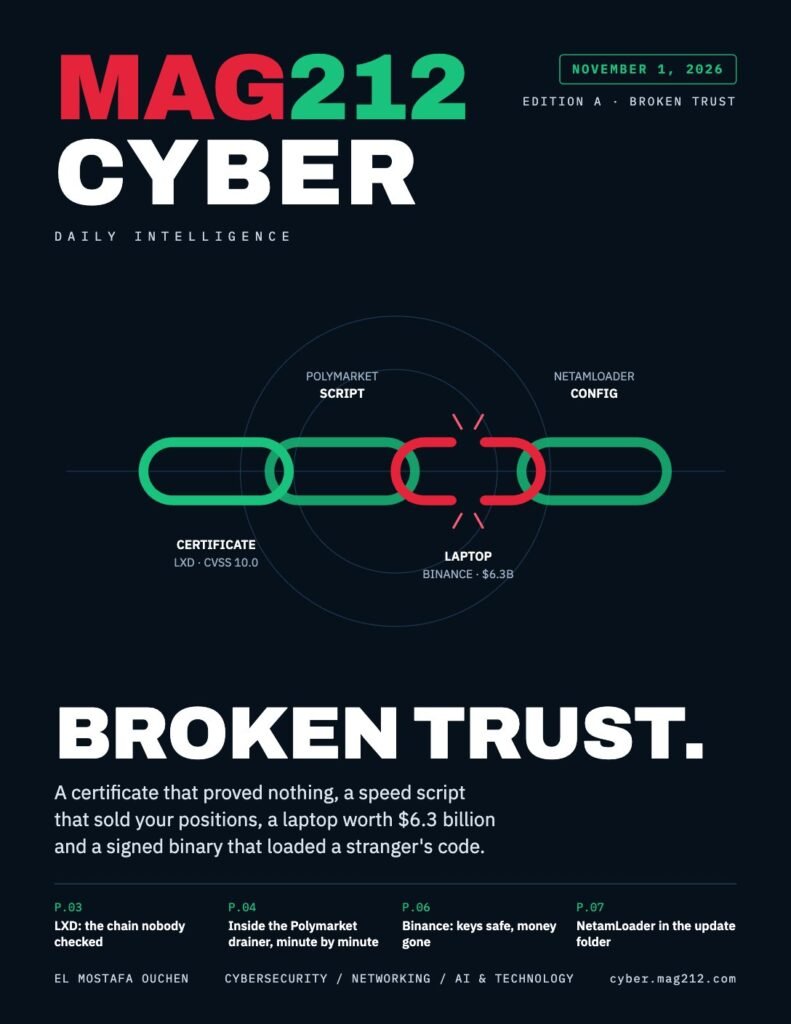
Trahison de la confiance : un certificat client accepté comme preuve alors qu’il n’a jamais été fourni, un script d’analyse exécuté avec les droits d’une plateforme de trading, un ordinateur portable DevOps ayant entraîné un retrait de plusieurs milliards de dollars, et des composants Windows signés chargeant du code auquel ils n’étaient pas censés participer. Cette édition analyse chaque incident en détail à l’aide de diagrammes de périmètre de confiance, d’une chronologie précise de l’attaque Polymarket, de vues de console, de tableaux d’indicateurs, ainsi que de commandes en lecture seule et de requêtes de recherche pour Linux, Kubernetes, PowerShell et Microsoft Defender. Son pendant, l’édition B, traite de PHP2Shell, Ivanti, de l’extension Claude Code compromise, de GitLab et de PAN-OS.
Qu'est-ce qui requiert notre attention aujourd'hui ?
| Histoire | IDENTIFIANT | Gravité | Exploité | Action |
|---|---|---|---|---|
| Contournement de l'authentification API LXD / MicroCloud | CVE-2026-112816 | CVSS 10.0 (signalé) | Non établi | LXD 6.10.1 / 5.21.9 / 5.0.11 / 4.0.15 ; MicroCloud 2.1.5 / 3.4.1 ; restreindre l’accès à l’API |
| Script de surveillance Polymarket (DebugBear) | Aucun CVE | Haut | Oui, le 29 octobre (environ $2,7M touchés) | Supprimer les scripts tiers des flux de signature ; SRI, CSP ; révoquer les sessions |
| Vol sur Binance | Aucun CVE | Critique | Oui, aux alentours du 29 octobre ; le FBI attribue cela à la Corée du Nord (TraderTraitor). | Isolez les terminaux suspects, réémettez les identifiants des charges de travail et restaurez-les par étapes. |
| NetamLoader (chargeur Windows ciblé) | Aucun CVE | Ciblé | Oui, une victime a été observée (Kaspersky). | Corréler les binaires signés avec les modifications de configuration, les modules chargés et les connexions |
Dans cette édition
- Aujourd'hui en bref : quatre chiffres clés, ce à quoi chaque victime croyait par rapport à ce qui s'est réellement passé, et un ordre d'action.
- LXD : la chaîne de certificats que personne n’a vérifiée : Comment un certificat public emprunté a permis d'obtenir un accès administrateur, versions corrigées et commandes pour vérifier l'exposition et appliquer des correctifs.
- À l'intérieur du système de drainage du Polymarket, minute par minute : la chronologie UTC, les quatre étapes qui ont vidé les portefeuilles et un journal réseau du navigateur d'une victime.
- Défendez la page qui signe : Séparation des pages de signature des scripts tiers, exemples SRI et CSP, commandes d'audit et indicateurs.
- Binance : les clés étaient en sécurité, l'argent est quand même parti : le mode d'attaque signalé, l'ampleur de l'attaque par rapport aux vols précédents, les contrôles d'accès Kubernetes et le filtrage des adresses par le FBI.
- NetamLoader : la chaîne en sept étapes, le fichier .config détourné et le correctif AMSI, puis les vérifications PowerShell, les requêtes KQL de Defender, les exemples Sysmon et les hachages de fichiers.
Feuilletez l'édition
Méthodologie de nos rapports : les sources ont été vérifiées le 1er novembre 2026 et les dates de publication diffèrent des dates des incidents. Les chiffres relatifs aux pertes sont des estimations et l’attribution repose sur une évaluation de l’agence, et non sur une décision de justice. Les schémas représentent des limites conceptuelles de confiance et non des reconstitutions du réseau des victimes. Les étapes de vérification sont des contrôles proposés et non des tests effectués par MAG212 sur les systèmes affectés. Corrections et suggestions : consultant@mag212.com.