
Quatre failles exploitées ont atteint aujourd'hui leur date limite de vérification CISA KEV : OpenSSH ‘ SSHole ’, GPUStack, FreeSWITCH et Aspera Faspex
Il y a trois jours, la CISA a ajouté quatre vulnérabilités activement exploitées à son catalogue des vulnérabilités connues et a donné aux agences fédérales jusqu'à aujourd'hui, le 12 novembre, pour les corriger. Ces quatre vulnérabilités présentent peu de points communs : un contournement de mot de passe dans OpenSSH sur Alpine et d'autres systèmes basés sur musl, un contournement d'authentification dans le gestionnaire de clusters d'IA GPUStack, un chemin d'accès aux commandes dans le serveur de téléphonie FreeSWITCH et un contournement d'autorisation dans le transfert de fichiers IBM Aspera Faspex. Leur point commun ? Elles sont déjà exploitées par des attaquants, et ce délai de trois jours est un signal fort donné par la CISA, indiquant que le risque est immédiat.
| OpenSSH | CVE-2026-123158 · 8.1 · correctif 10.6p2 |
| GPUStack | CVE-2026-102895 · 9.8 · correctif 2.2.0 (2.2.2 recommandé) |
| FreeSWITCH | CVE-2026-116779 · 9.8 · correctif 1.11.3 |
| Aspera Faspex | CVE-2026-123218 · 9.8 · correctif 5.0.19 PL1 |
Ce qui s'est passé
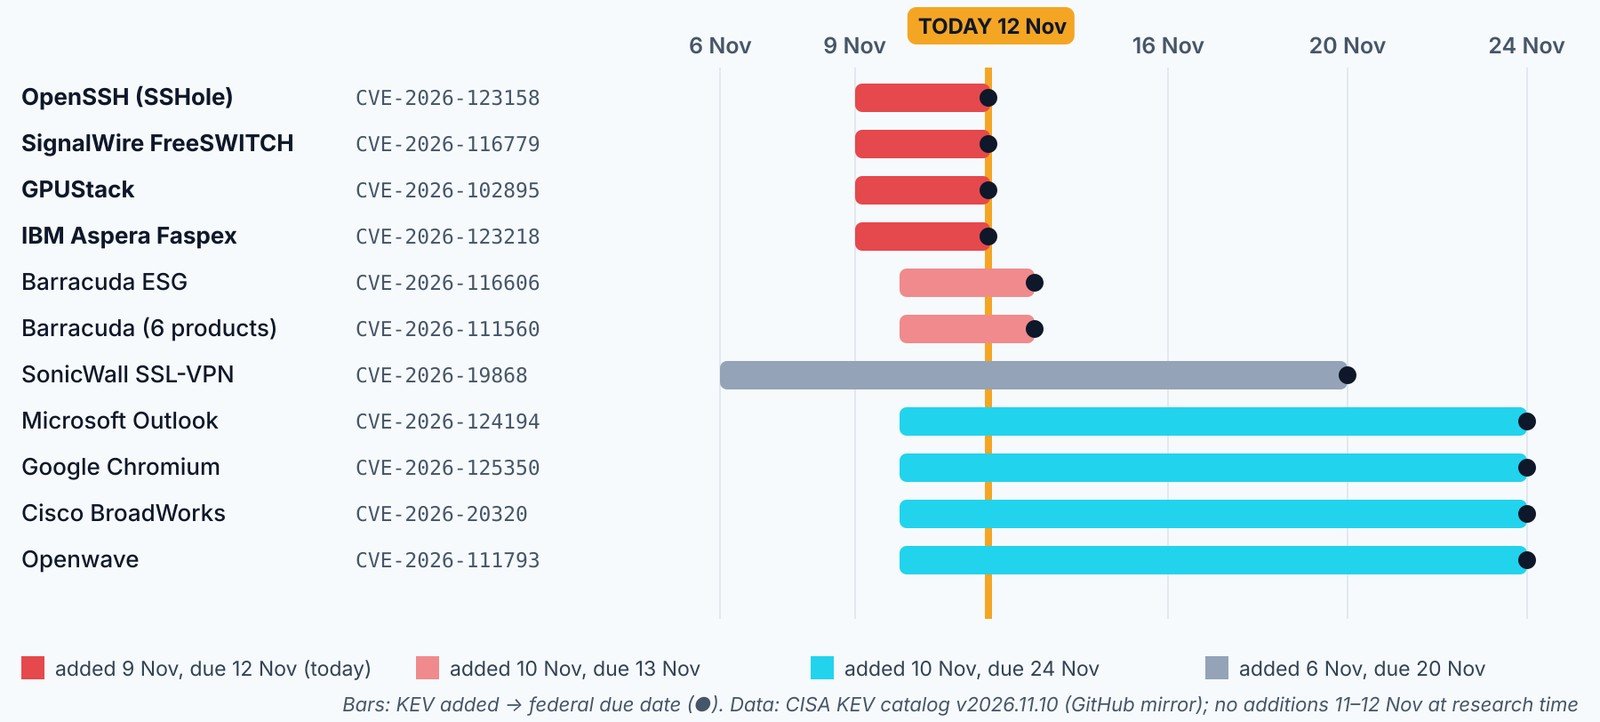
[Confirmé] La CISA a ajouté ces quatre vulnérabilités au catalogue des vulnérabilités exploitées connues. 9 novembre avec une date d'échéance fixée au 12 novembre. L’utilisation de ransomwares est “ inconnue ” pour chacun d’eux. Les agences fédérales doivent les corriger aujourd’hui ; pour tous les autres, un délai de trois jours signifie que la CISA perçoit un risque réel.CISA KEV)
Qui est concerné et comment cela fonctionne-t-il ?
| Produit | Affecté | Comment ça marche | Solution / contournement |
|---|---|---|---|
| OpenSSH “ SSHole ” | sshd avant 10.6p2 sur musl libc sans PAM (Le cas principal est celui d'Alpine) | sshd interprète mal si une chaîne de caractères est un hachage de mot de passe ; avec certaines configurations de compte, tout mot de passe de 256 à 1024 caractères est accepté. [Confirmé] (Défendable) | 10.6p2, ou PasswordAuthentication no. Reconstruire les images de conteneur. |
| GPUStack | Avant la version 2.2.0 (avis GHSA-gj9m-f8ph-pmhr, 31 juillet ; l'avis lui-même ne mentionne aucune CVE) | Avec les paramètres par défaut force_auth_localhost=false, Les requêtes de bouclage reçoivent l'autorisation d'administrateur ; derrière un proxy du même hôte, chaque requête apparaît locale et usurpée. X-GPUStack-Real-IP Cela fonctionne. Des attaquants l'ont utilisé contre un déploiement v2.1.1 pour créer des backends personnalisés exécutant des shells inversés (signalé par Javier Sixto). [Confirmé] (Avis de GPUStack) | 2.2.2 (corrige également la faille SAML CVE-2026-102894) ; ou force_auth_localhost=true, supprimer l'en-tête, bloc /auth/saml/callback |
| FreeSWITCH | 1.11.2 et versions antérieures | Un message SIP qui sélectionne le protocole de chat “ api ” atteint l’API FreeSWITCH et exécute des commandes. [Signalé] (Sécurité en ligne) | 1.11.3 ; conserver enable-chat-api-proto désactivé, enable-chat=false, supprimer les utilisateurs du répertoire sans mot de passe |
| IBM Aspera Faspex | 5.0.0–5.0.19 | Un message spécialement conçu permet de contourner l'autorisation d'accès aux droits d'administrateur complets. Le bulletin d'IBM ne mentionne aucune exploitation ; la présence d'un KEV en est la preuve. [Confirmé] (IBM) | 5.0.19 PL1 (faspex-core 1ce4b13, Correctif 1). Aucune solution de contournement. |
[Signalé] SSHole a été attaqué rapidement : Previdian a constaté une première tentative moins de neuf heures après la divulgation et a confirmé l’obtention des droits root sur un honeypot Alpine. Un blog d’auto-hébergement affirme que la cause première réside dans musl plutôt que dans OpenSSH ; pour les défenseurs, la solution est la même.Aide à la sécurité du réseau) (monstre bot) [Inconnu] Qui a exploité GPUStack, FreeSWITCH et Faspex ? Aucun IOC n’a été publié pour aucun des quatre.
Vérification d'exposition
Système d'exploitation : Linux (Alpine et autres) · Shell : sh/bash · Privilèges : root pour sshd -T · Lecture seule
# OpenSSH: version, libc and the two settings that decide exposure
ssh -V
ldd "$(command -v sshd)" 2>/dev/null | grep -i musl
sshd -T 2>/dev/null | grep -Ei '^(passwordauthentication|usepam) '
# Recent password logins (Alpine logs to /var/log/messages by default)
grep -h 'Accepted password' /var/log/messages /var/log/auth.log 2>/dev/null | tail -n 50
# FreeSWITCH: version
fs_cli -x 'version'
Exposé à SSHole si la version est inférieure à 10.6p2, ldd montre des muscles, passwordauthentication yes et usepam no. Tout “ mot de passe accepté ” pour un compte qui ne devrait pas utiliser de mot de passe constitue une piste. Commandes non testées par MAG212 CYBER.
Contenir et remédier (dans l'ordre)
- Inventaire Hôtes et images basés sur musl exécutant sshd, serveurs GPUStack, boîtiers FreeSWITCH et instances Faspex ; déconnectez d’Internet tous ceux exposés à Internet si vous ne pouvez pas appliquer le correctif aujourd’hui.
- Correctif aux versions corrigées ci-dessus, ou appliquez les solutions de contournement à titre provisoire.
- [Analyse MAG212] Triage Tout ce qui a été exposé depuis la divulgation : nouvelles clés SSH, tâches cron, mineurs, clés API GPUStack que vous n’avez pas créées, modifications inattendues du plan de numérotation FreeSWITCH ou de Lua, comptes d’administrateur Faspex.
- [Analyse MAG212] GPUStack expose les secrets du fournisseur de cloud et des nœuds de calcul : il faut les faire tourner sur chaque instance accessible.
Vérifier la récupération : versions corrigées confirmées à chaque fois ; PasswordAuthentication no où la connexion par mot de passe n'est pas requise ; pas de comptes ni de clés non expliqués. Prévention [Analyse MAG212]Les serveurs de gestion de l'IA et des GPU figurent désormais sur les listes des attaquants ; placez-les derrière les mêmes contrôles d'accès que n'importe quelle console d'administration.
Pourquoi c'est important
Ces produits sont souvent négligés : images de conteneurs créées une fois pour toutes, serveurs GPU déployés par des équipes de recherche, boîtiers VoIP relégués au second plan, serveurs de transfert de fichiers destinés aux partenaires. La faille SSHole a été exploitée quelques heures seulement après sa divulgation, et GPUStack expose des secrets de fournisseurs de cloud ainsi que des possibilités d'exécution de code. Pour les organisations hors du gouvernement fédéral, une date limite pour la vérification des vulnérabilités clés (KEV) reste le signal de priorité le plus clair.
En résumé
Trouvez aujourd'hui chaque instance des quatre produits, installez les correctifs ou appliquez les solutions de contournement, et étant donné que ces failles ont été exploitées avant la mise en place de nombreux correctifs, vérifiez les systèmes exposés pour détecter les nouvelles clés, les nouveaux comptes et les modifications de configuration plutôt que de vous fier au numéro de version.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 12 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.