
Citrix NetScaler : 28 failles dans l’ADC et la passerelle, dont une affectant chaque appliance, et une solution de contournement de la console 9.4
NetScaler appliances carry remote access and application traffic for a large share of the world’s enterprises, and their vulnerabilities have a history of being exploited quickly. This week Citrix fixed 28 of them in a single ADC and Gateway bulletin. Most need a particular feature to be switched on, but one, CVE-2026-120868, affects every deployment including the default configuration. A separate bulletin fixes an unauthenticated bypass in NetScaler Console, the management tool many teams use to run their fleets. Citrix does not report exploitation of any of them.
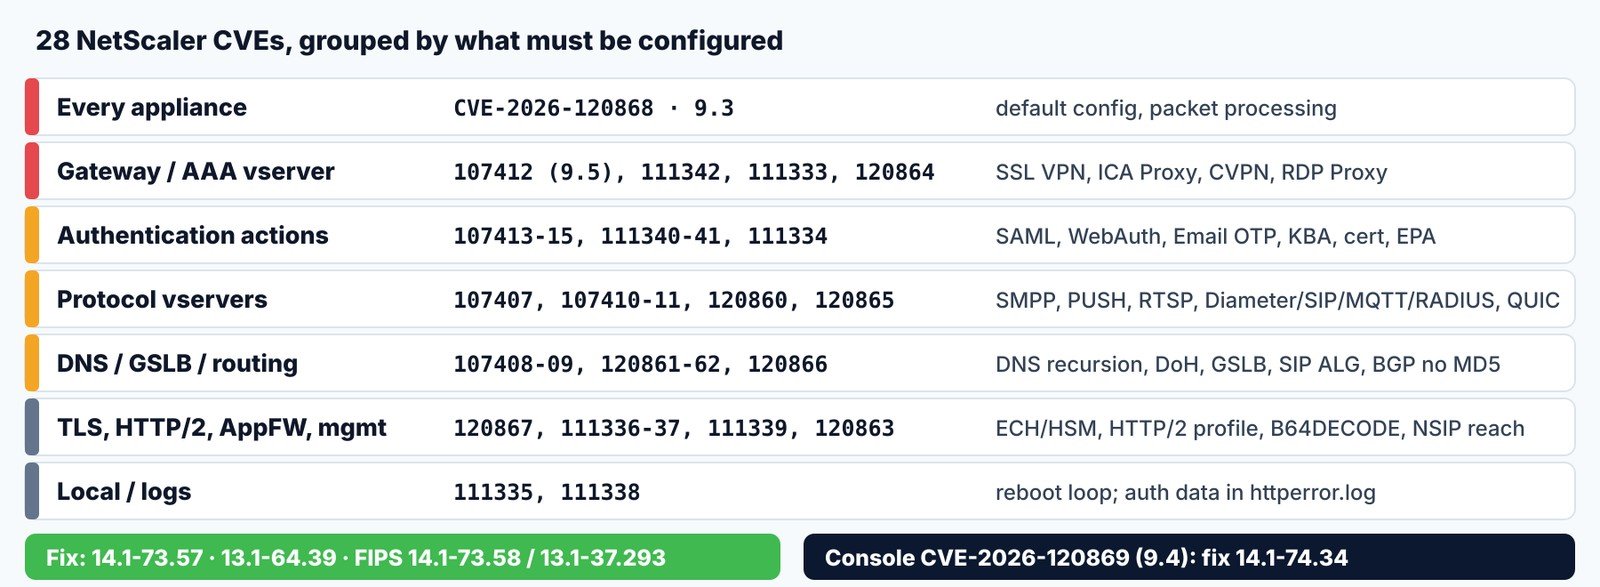
| Chaque appareil électroménager | CVE-2026-120868, traitement des paquets, 9.3 |
| Meilleur score | CVE-2026-107412, Passerelle/AAA, 9.5 |
| Correction du contrôleur de distribution analogique/passerelle | 14.1-73.57 · 13.1-64.39 · FIPS 14.1-73.58 / 13.1-37.293 |
| Console | CVE-2026-120869, 9.4 · correctif 14.1-74.34 |
Ce qui s'est passé
[Confirmé] Listes du bulletin Citrix CTX697305 28 CVE Dans NetScaler ADC et Gateway, presque toutes les failles de sécurité de la mémoire que Citrix qualifie de “ pouvant entraîner un comportement imprévisible ou erroné, voire un déni de service ”, sont présentes. Celle qui concerne tout le monde est : CVE-2026-120868 (CVSS 4.0 : 9,3), dans le traitement des paquets principaux : tous Les déploiements sont concernés, “ y compris ceux déployés avec la configuration par défaut ”. La note maximale, 9,5, est attribuée à CVE-2026-107412, un ensemble de débordements de mémoire sur des appareils configurés comme un Porte (VPN SSL, proxy ICA, CVPN, proxy RDP) ou Serveur virtuel AAA. Par ailleurs, CTX697320 corrige CVE-2026-120869 (9.4), un contournement non authentifié dans Console NetScaler. (CTX697305) (CTX697320)
[Confirmé] Neither bulletin reports exploitation. Credits include JPMorgan Chase’s XOR team, CapitalOne and watchTowr, and Citrix says it found several issues itself with AI-assisted code analysis. Secure Private Access hybrid deployments that use NetScaler instances also need the upgrade; Citrix-managed cloud services are patched by Citrix. (Citrix) [Analyse MAG212] Ces dernières années, les failles de NetScaler ont été rapidement exploitées, et watchTowr publie souvent des détails techniques après un correctif ; il ne faut donc pas considérer “ non exploité ” comme “ non urgent ”.
Qui est concerné ?
[Confirmé] NetScaler ADC et Gateway 14.1 versions antérieures à 14.1-73.57, 13.1 versions antérieures à 13.1-64.39, 14.1-FIPS versions antérieures à 14.1-73.58 et 13.1-FIPS/NDcPP versions antérieures à 13.1-37.293. Console 14.1 versions antérieures à 14.1-74.34. La vulnérabilité de la console nécessite un accès réseau à son adresse IP (vecteur d'attaque “ adjacent ”). Parmi les autres prérequis notables figurent une faille du plan de gestion exploitable par tout hôte non fiable pouvant atteindre l'adresse IP du réseau (NSIP) (CVE-2026-120863), et des informations d'authentification écrites sur le réseau. /var/log/httperror.log after logouts (CVE-2026-111338). (Citrix)
Vérification de la construction et de l'exposition
OS: NetScaler 13.1 / 14.1 · Shell: NetScaler CLI, then shell · Privileges: nsroot or read-only admin · READ-ONLY
# CLI: running build (run on every node, both HA peers)
show ns version
# shell: features that widen exposure (patterns from CTX697305)
shell
grep -E '^add (vpn|authentication) vserver' /nsconfig/ns.conf
grep -E 'http2 ENABLED|B64DECODE' /nsconfig/ns.conf
exit
Comparez cette version avec les versions corrigées ci-dessus ; chaque nœud situé en dessous nécessite une mise à niveau, indépendamment des résultats de la commande grep, car la vulnérabilité CVE-2026-120868 affecte les configurations par défaut. Les résultats de la commande grep indiquent les vulnérabilités CVE supplémentaires concernées. Commandes non testées par MAG212 CYBER; les modèles suivent CTX697305 et Documentation NetScaler.
Contenir, corriger et vérifier
- Mettez d'abord à niveau la passerelle connectée à Internet et les équipements AAA., Ensuite, accédez à tout le reste, puis à la console. Sauvegardez votre configuration avant chaque mise à jour.
- Restreindre l'accès à NSIP et à la console aux réseaux de gestion (ceci corrige l'exposition aux vulnérabilités CVE-2026-120863 et CVE-2026-120869).
- [Analyse MAG212] Traiter les vieux
httperror.logfichiers sensibles (CVE-2026-111338) : limiter les personnes autorisées à les lire et envisager une rotation des identifiants s'ils ont été copiés hors du système.
Vérifier la récupération : Les deux pairs HA signalent la version corrigée, la synchronisation HA est saine, les connexions VPN et SSO fonctionnent et un test effectué depuis un segment non approuvé ne parvient pas à atteindre la console. Prévention [Analyse MAG212]Abonnez-vous aux alertes Citrix Bulletin et tenez une liste des fonctionnalités utilisées par chaque appliance, afin que la prochaine vérification des prérequis ne prenne que quelques minutes.
Planning the rollout
[Analyse MAG212] Because one flaw affects every appliance, the question is not whether to upgrade but in what order. Internet-facing Gateway and AAA virtual servers come first: they carry the highest-scoring flaw and sit where attackers look first. Internal load balancers come next, then Console.
[Analyse MAG212] High-availability pairs make NetScaler upgrades routine but not trivial. Upgrade the secondary, fail over, confirm VPN and SSO logins work, then upgrade the former primary. Keep a configuration backup from before each step, and schedule the work in a window when a failed login is noticed quickly.
[Analyse MAG212] Citrix credits external researchers including watchTowr, which has published detailed technical analyses of past NetScaler patches. Whether or not that happens here, defenders should assume the time between a NetScaler patch and a working exploit can be short.
Pourquoi c'est important
NetScaler Gateway is the front door to remote work for many organisations, and past NetScaler flaws such as CitrixBleed were used to steal sessions and breach large networks within weeks of disclosure. A flaw that affects default configurations removes the comfort of “we don’t use that feature”. Console is just as sensitive: it holds credentials and configuration for every appliance it manages.
En résumé
Upgrade every NetScaler ADC and Gateway to 14.1-73.57 or 13.1-64.39 (FIPS: 14.1-73.58 or 13.1-37.293), starting with internet-facing Gateway and AAA, then move Console to 14.1-74.34. Restrict NSIP and Console access to management networks, treat old httperror.log files as sensitive, and confirm both HA peers report the fixed build.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 13 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.