
Échéances de sécurité jusqu'au 30 novembre : Barracuda, Xen Orchestra, méfiance envers eMudhra et quatre failles de sécurité sur les routeurs Asus
Toutes les actualités importantes en matière de sécurité ne sont pas nouvelles aujourd'hui. Plusieurs, ce mois-ci, sont assorties d'échéances, et les manquer peut avoir des conséquences : une double faille Barracuda exploitée dont la date limite fédérale est demain, une faille de contournement de Xen Orchestra exploitée qui n'a toujours pas de numéro CVE pour les scanners, une autorité de certification dont les certificats ne seront plus reconnus par Microsoft, Chrome, Firefox et Apple au cours des trois prochaines semaines, et quatre nouvelles failles dans les routeurs Asus, dont une qui donne à un attaquant local un accès root.
Barracuda : plus qu'un jour
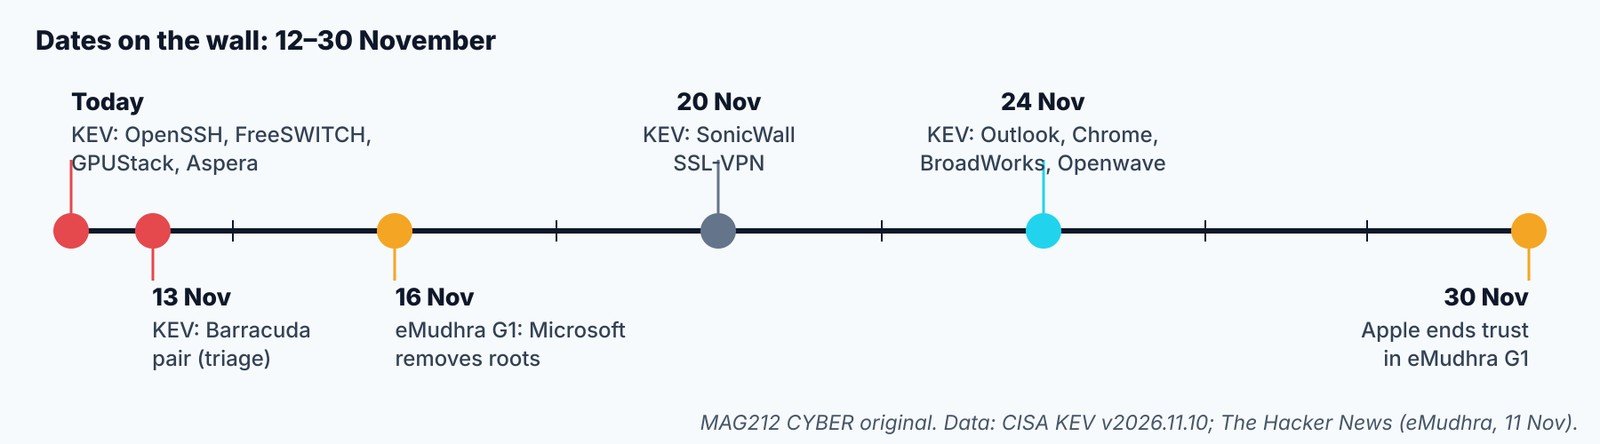
[Confirmé] Les vulnérabilités CVE-2026-116606 et CVE-2026-111560 sont dues 13 novembre, avec triage forensique signalé. La solution de contournement de Barracuda consiste à restreindre l'interface utilisateur d'administration aux réseaux de confiance ; les identifiants des correctifs sont dans l'avis. Aucun IOC n'a été publié.CISA KEV) (Barracuda) Faire: Vérifiez les identifiants des correctifs sur chaque ESG, ADC, BMA, WCC, WAF et WSG ; examinez l’historique d’importation et de restauration de la configuration sur toute machine dont l’interface utilisateur d’administration était accessible.
Xen Orchestra : exploité, toujours pas de CVE
[Confirmé] La vulnérabilité VSA-2026-062 de Vates (exploitation d'un contournement de jeton ’ objet vide “, accès root sur les hôtes XCP-ng) ne figure toujours pas dans la liste des CVE ; elle a été corrigée dans XO 6.9.2 et 6.10.1. La vulnérabilité VSA-2026-063 (Importante) a été publiée le même jour. L'exploitation ne laisse aucune entrée dans les journaux, il est donc recommandé d'effectuer les vérifications d'hôtes du fournisseur et de bloquer ses adresses IP publiées ainsi que son serveur C2 Onion.Vates) [Inconnu] MAG212 n'a pas pu localiser l'article de SecurityWeek du 11 novembre sur ces failles, nous ne pouvons donc pas dire s'il signale VSA-2026-063 comme exploitée.
eMudhra : la confiance dans les certificats s’estompe.
[Signalé] Après qu'un script de transfert de clés a tronqué des clés privées lors d'une cérémonie de transfert de clés en avril 2025, eMudhra a révoqué huit autres intermédiaires (six TLS, deux de signature de code), en utilisant un motif de révocation que les participants de Mozilla ont contesté. 16 novembre L'émission des certificats G1 s'arrête, Microsoft commence à supprimer dix certificats racines eMudhra, et Chrome et Firefox ne font plus confiance aux certificats G1 émis après cette date. Apple cesse de faire confiance à tous les certificats G1 le 30 novembre. eMudhra ne signale aucun abus connu et abandonne le protocole TLS public. Le principal utilisateur G1 restant est “ une fédération universitaire nord-américaine ”.Les actualités des hackers) (Microsoft) [Analyse MAG212] Faire: Vérifiez votre inventaire de certificats et vos chaînes de signature de code pour les émetteurs emSign/eMudhra et remplacez-les avant le 16 novembre. Les universités participant à des systèmes d'identité fédérés doivent contacter leur fédération dès aujourd'hui.
Routeurs Asus : quatre vulnérabilités CVE, aucune exploitée connue
[Signalé] SecurityWeek indique qu'Asus a révélé quatre failles de sécurité importantes et moyennes dans le firmware de ses routeurs, qui pourraient permettre l'exécution de commandes root ou l'écrasement de la mémoire.Semaine de la sécuritéLes enregistrements CVE publiés le 10 novembre correspondent à ce nombre, tous pour les séries de firmware 3.0.0.4.386, 3.0.0.4.388 et 3.0.0.6.102 :
| CVE | Défaut | Qui peut attaquer | CVSS 4 |
|---|---|---|---|
| CVE-2026-88710 | Injection de commandes système, commandes root | Réseau adjacent non authentifié | 8.7 |
| CVE-2026-88707 | Écriture hors limites | Non précisé | Haut |
| CVE-2026-88709 | Injection de commande via un périphérique USB avec un nom de dossier spécialement conçu, racine | accès physique | 7.0 |
| CVE-2026-88708 | Écrasement de mémoire décalé d'une unité, plantage du service | Non authentifié, à proximité | 5.3 |
Sources : Miroirs d'enregistrement CVE OffSeq, OffSeq, personnes vulnérables. La page d'avis d'Asus n'a pas été ouverte par MAG212 ; les versions corrigées du firmware y sont répertoriées.
Faire: mettre à jour le firmware du routeur à partir de page d'information d'Asus; En attendant, évitez de connecter des périphériques non fiables au réseau local du routeur et désactivez les fonctions USB et d'administration à distance inutilisées. [Analyse MAG212] Les petits bureaux et les travailleurs à domicile représentent ici le principal risque.
Pourquoi c'est important
C’est souvent au moment des échéances que les problèmes de sécurité sont les plus fréquents : le correctif était prévu, le renouvellement du certificat figurait sur la liste de quelqu’un, le routeur se trouvait dans un bureau à domicile dont personne n’avait fait l’inventaire. La méfiance envers les certificats, en particulier, est flagrante : les navigateurs et Windows refusent les connexions, et l’absence d’une CVE signifie que les scanners de vulnérabilités peuvent ne pas détecter du tout un serveur Xen Orchestra exploité.
En résumé
Vérifiez aujourd'hui les identifiants de correctifs Barracuda et consultez l'historique de configuration, mettez à niveau Xen Orchestra et exécutez les vérifications d'hôte de Vates, remplacez tout certificat emSign ou eMudhra avant le 16 novembre et mettez à jour le firmware du routeur Asus ou désactivez les fonctionnalités USB et à distance jusqu'à ce que vous puissiez le faire.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 12 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.