
Des attaquants s'introduisent par des portes de confiance : faille OpenSSH, contournement de l'authentification multifacteur SonicWall, abus de Qubole sur AWS — MAG212 CYBER Daily, 10 novembre 2026
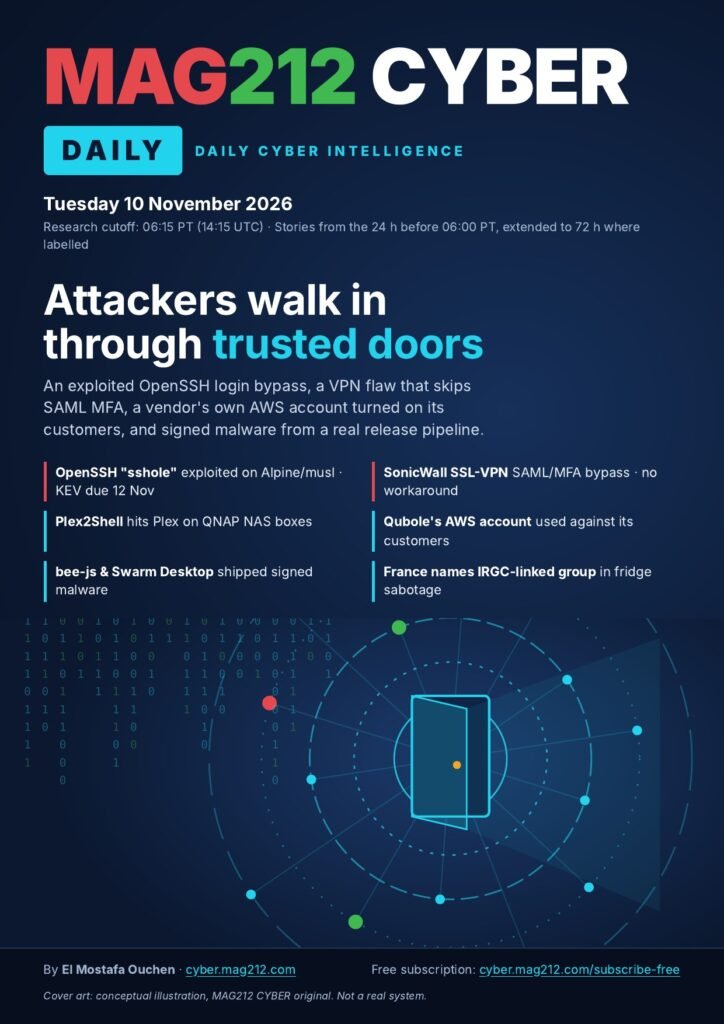
MAG212 CYBER · Renseignements quotidiens sur la cybersécurité · Mardi 10 novembre 2026 · Heure limite de recherche 06:15 PT. Le sujet du jour est la confiance accordée une fois pour toutes et jamais réexaminée. Une faille dans OpenSSH permet à des attaquants de se connecter à Alpine et à d'autres systèmes Linux basés sur musl avec un mot de passe trop long ; la CISA a donné aux agences fédérales jusqu'au 12 novembre pour la corriger. Une vulnérabilité du VPN SSL de SonicWall contourne l'authentification multifacteur (MFA) SAML. Le compte AWS d'une plateforme de données a été utilisé pour usurper des rôles créés par ses clients. Enfin, un véritable pipeline de déploiement a signé et publié un logiciel malveillant. La plupart des correctifs relèvent de la rigueur de la configuration, et non de nouveaux outils.
Qu'est-ce qui requiert notre attention aujourd'hui ?
| # | Action | Comment |
|---|---|---|
| 1 | Désactivez le mot de passe SSH sur les hôtes et conteneurs Alpine/musl, puis appliquez le correctif et recherchez les vulnérabilités. | Ensemble PasswordAuthentication no, Mettez à jour le paquet openssh corrigé de votre branche, redémarrez sshd, puis consultez les journaux pour Accepted password for Concernant les comptes sans mot de passe. CVE-2026-123158, CISA KEV attendu le 12 novembre. |
| 2 | Mettez à niveau tous les pare-feu SonicWall ; fermez les ports multimédias NAS exposés. | SonicOS 7.3.4-7013 ou 8.2.3-8015, VPN SAML SSL obligatoire (aucune autre solution). Sur les NAS, désactivez la redirection du port 32400 de Plex, mettez à jour Plex et changez régulièrement vos mots de passe. |
| 3 | Auditez l'accès des fournisseurs à vos comptes cloud. | Listez tous les rôles IAM qui font confiance à un compte fournisseur, en commençant par le rôle 805246085872 de Qubole. Supprimez les rôles inutilisés, ajoutez des conditions d'adresse IP source ou de point de terminaison VPC et consultez CloudTrail à partir du 1er octobre. |
Qu'y a-t-il à l'intérieur ?
- “ Trou de merde ” OpenSSH (CVE-2026-123158) : Un mot de passe trop long permet d'accéder à un serveur SSHD Alpine/musl sans PAM. Vulnérabilité exploitée ; correctif KEV prévu le 12 novembre.
- SonicWall SSL-VPN (CVE-2026-19868) : Contournement de l'authentification multifacteur (MFA) imposée par SAML sur SonicOS Gen7/Gen8, aucune solution de contournement.
- Plex2Shell : Quatre failles non authentifiées dans Plex Media Server, exploitées contre les propriétaires de NAS QNAP.
- Trois autres sur une horloge KEV de trois jours : FreeSWITCH, GPUStack et IBM Aspera Faspex, tous prévus pour le 12 novembre.
- Le compte AWS de Qubole s'est retourné contre ses clients : Abus de rôles IAM inter-comptes, avec indicateurs publiés.
- La France accuse les gardiens de la révolution iraniens d'avoir chauffé les réfrigérateurs des supermarchés : Les systèmes de contrôle des systèmes de réfrigération deviennent un enjeu OT au niveau des États-nations.
- Le nombre de violations de données chez Frontline Education atteint 3,08 millions., plus les mises à jour concernant le nombre d'Amplifon et de Revolve.
- bee-js et Swarm Desktop : signé, traçable et malveillant, via des comptes de maintenance et de robots de publication piratés.
- Bureau d'intervention du défenseur : Liste de contrôle prioritaire et échéances KEV de cette semaine, ainsi qu'une leçon de sensibilisation pour le personnel et les dirigeants.
Lisez les articles complets
- La faille “ sshole ” d'OpenSSH (CVE-2026-123158) : des mots de passe trop longs permettent de se connecter à Alpine et musl Linux, une vulnérabilité désormais exploitée.
- Mise à jour SonicWall CVE-2026-19868 : VPN SSL contournant l’authentification multifacteur SAML, versions SonicOS corrigées et date limite du 20 novembre
- Plex2Shell : Quatre failles de sécurité non authentifiées de Plex exploitées contre les propriétaires de NAS QNAP — Mettez à jour et fermez le port 32400
- La CISA donne trois jours pour corriger les failles exploitées dans FreeSWITCH, GPUStack et IBM Aspera Faspex
- Le compte AWS personnel de Qubole a été utilisé pour usurper les rôles IAM des clients et dérober des secrets liés au cloud et à l'identité.
- La France accuse les Gardiens de la révolution iraniens d'avoir chauffé les réfrigérateurs des supermarchés : les régulateurs de réfrigération deviennent une cible de l'État.
- La violation de données chez Frontline Education atteint 3,08 millions de membres du personnel scolaire et d'élèves touchés ; les cas d'utilisation d'Amplifon et de Revolve sont en hausse.
- Signé, authentifié et malveillant : des comptes piratés ont diffusé un logiciel malveillant via bee-js 13.3.0 et Swarm Desktop 0.56.2.
Mises à jour sur les articles précédents
- SonicWall CVE-2026-19868 (Premièrement traité le 7 novembre) : ce numéro ajoute les versions corrigées de SonicOS, la condition d’exposition SAML uniquement et la date limite fédérale KEV du 20 novembre.
Mise à jour du 10 novembre à 10h35 PT : Patch Tuesday de Microsoft (mise à jour à 14h45 PT)
Microsoft a publié ses mises à jour de sécurité de novembre 2026. D'après nos données de Microsoft, 1 093 vulnérabilités (CVE) attribuées par Microsoft ont été publiées pour la première fois aujourd'hui, dont 63 critiques. D'autres outils de suivi peuvent afficher des chiffres différents, selon les mises à jour et les correctifs tiers qu'ils prennent en compte.
- Une faille zero-day exploitée : CVE-2026-124194, usurpation d'identité dans Microsoft Outlook (CVSS 6.5). Microsoft signale une “ Exploitation détectée ” ; cette vulnérabilité n'avait pas été divulguée publiquement auparavant. D'après la FAQ de Microsoft, un fichier de message malveillant ouvert dans Outlook peut permettre à ce dernier de se connecter à un emplacement contrôlé par un attaquant sans l'avertissement habituel concernant le contenu externe, ce qui entraîne la fuite du hachage NTLMv2 de l'utilisateur et permet son usurpation d'identité. Le volet de prévisualisation n'est pas un vecteur d'attaque ; l'utilisateur doit ouvrir le fichier. Applications concernées : Microsoft 365 pour les entreprises et Office LTSC 2021/2024. Action: Déployez d'abord les mises à jour Office du jour et bloquez les connexions SMB/NTLM sortantes vers Internet.
- Mise à jour du 10 novembre à 14 h 45 (heure du Pacifique) — CISA KEV : La CISA a ajouté six failles exploitées à la liste. Catalogue KEV Aujourd'hui, notamment la vulnérabilité zero-day Outlook CVE-2026-124194 (date limite fédérale : 24 novembre). Les autres : Barracuda CVE-2026-111560 (injection de commandes système, plusieurs produits) et Barracuda Email Security Gateway CVE-2026-116606 (contournement d'authentification), toutes deux dues 13 novembre; Les vulnérabilités Cisco BroadWorks CVE-2026-20320 (XXE), Google Chromium CVE-2026-125350 (utilisation après libération) et Openwave Webtop Media Transcoder CVE-2026-111793 doivent être corrigées avant le 24 novembre. Mettez à jour Chrome/Edge et les autres navigateurs Chromium dès maintenant ; les clients Barracuda doivent agir en premier compte tenu du délai de trois jours.
- Mise à jour du 10 novembre à 14h45 PT — Fortinet : Fortinet a maintenant publié ses avis sur le Page FortiGuard PSIRT; son flux RSS répertorie 50 avis publiés ou mis à jour aujourd'hui, dont dix ont obtenu un score CVSS de 9,0 ou plus. Le plus grave, selon les résumés de Fortinet : exécution de code ou de commande non authentifiée dans FortiMail (FG-IR-26-199, CVSS 9.8; FG-IR-26-200, 9.8, via des requêtes d'adhésion HA ; FG-IR-26-216, 9.4, injection SQL) et prise de contrôle du compte de messagerie web IBE (FG-IR-26-207, FG-IR-26-208); Exécution de code FortiManager FGFM par un attaquant non authentifié pouvant accéder au port FGFM (FG-IR-26-275); une faille de contournement de l'authentification du démon OSPF FortiOS/FortiSASE, CVE-2026-126253 (FG-IR-26-267, 9.3); et les contournements d'authentification FortiAuthenticator (FG-IR-26-271, FG-IR-26-265Les résumés de Fortinet ne mentionnent pas l'exploitation de cette vulnérabilité ; consultez chaque avis de sécurité. Si vous avez installé les versions d'octobre, vérifiez que la version corrigée de chaque avis correspond bien à votre version. Dans le cas contraire, effectuez la mise à jour dès maintenant, en commençant par FortiMail accessible depuis Internet et tout FortiManager dont le FGFM est accessible.
Source: Notes de version du Guide des mises à jour de sécurité Microsoft, novembre 2026 et les données CVRF ; le catalogue CISA KEV (version publiée le 10 novembre) ; les avis et le flux RSS de Fortinet PSIRT.
Lire l'édition complète
Les assaillants entrent par portes de confiance
Une faille de sécurité exploitée lors de la connexion OpenSSH, une vulnérabilité VPN qui contourne l'authentification multifacteur SAML, le compte AWS d'un fournisseur retourné contre ses clients et un logiciel malveillant signé à partir d'un véritable pipeline de déploiement.
- OpenSSH “ trou du cul ” Exploité sur Alpine/musl · KEV prévu le 12 novembre
- VPN SSL SonicWall Contournement SAML/MFA · aucune solution de contournement
- Plex2Shell Plex sur les NAS QNAP est désormais disponible.
- Le compte AWS de Qubole utilisé contre ses clients
- bee-js et Swarm Desktop logiciel malveillant signé expédié
- La France désigne un groupe lié aux Gardiens de la révolution. sabotage de réfrigérateur
Réunion d'information pour les dirigeants
Analyse MAG212 Le sujet du jour est : confiance accordée une fois pour toutes et jamais réexaminée. Une faille dans OpenSSH permet aux attaquants de se connecter à Alpine et à d'autres systèmes Linux basés sur musl avec un mot de passe trop long, et la CISA a donné aux agences fédérales jusqu'à 12 novembre Pour résoudre ce problème : une faille dans le VPN SSL de SonicWall permet de contourner l’authentification multifacteur (MFA) SAML. Le compte AWS d’une plateforme de données a été utilisé pour usurper des rôles créés par ses clients. Un pipeline de déploiement a signé et publié un logiciel malveillant. La plupart des correctifs reposent sur une meilleure configuration, et non sur de nouveaux outils.
Les trois actions qui comptent le plus aujourd'hui
Désactivez le mot de passe SSH sur les hôtes et conteneurs Alpine/musl, puis appliquez le correctif et recherchez les vulnérabilités.
Ensemble PasswordAuthentication no, mettez à jour vers la version corrigée de votre branche openssh paquet, redémarrez sshd, puis recherchez dans les journaux Accepted password for sur les comptes sans mot de passe. Alpin CISA KEV
Mettez à niveau tous les pare-feu SonicWall ; fermez les ports multimédias NAS exposés.
SonicOS 7.3.4-7013 ou 8.2.3-8015, Utilisez d'abord un VPN SAML SSL (aucune autre solution). Sur les NAS, arrêtez la redirection du port 32400 de Plex, mettez à jour Plex et changez régulièrement vos mots de passe. Semaine de la sécurité Semaine de la sécurité
Auditez l'accès des fournisseurs à vos comptes cloud.
Répertoriez tous les rôles IAM qui font confiance à un compte fournisseur, en commençant par celui de Qubole. 805246085872. Supprimez les éléments inutilisés, ajoutez des conditions d'adresse IP source ou de point de terminaison VPC, consultez CloudTrail à partir du 1er octobre. Les actualités des hackers
Storyboard
| # | Histoire | Étiquette de date | Exploité? | Qui devrait s'en soucier ? |
|---|---|---|---|---|
| 1 | Contournement de l'authentification “ sshole ” dans OpenSSH, CVE-2026-123158 | KEV 9 nov., à rendre le 12 nov. | Oui | Opérateurs Linux/conteneurs, ingénieurs réseau, fournisseurs de services gérés |
| 2 | Contournement SAML/MFA du VPN SSL SonicWall, CVE-2026-19868 | 6 nov. · Arrière-plan, mis à jour dans la fenêtre | Oui | Fournisseurs de services gérés, écoles, parcs de pare-feu de PME |
| 3 | Plex2Shell sur NAS QNAP | Signalé le 9 novembre | Oui | Écoles, PME, bureaux à domicile |
| 4 | Lot KEV : FreeSWITCH, GPUStack, IBM Faspex | KEV 9 nov., à rendre le 12 nov. | Oui | VoIP, plateformes IA/GPU, transfert de fichiers |
| 5 | Le compte AWS de Qubole est utilisé dans le cadre des rôles clients. | Signalé le 9 novembre | Oui | Équipes cloud, MSP sur AWS |
| 6 | La France attribue le sabotage du réfrigérateur à un groupe lié aux Gardiens de la révolution. | 9-10 novembre | Oui | Commerce de détail, chaîne du froid, santé, ergothérapie |
| 7 | Le nombre de violations de données chez Frontline Education atteint 3,08 millions. | Mise à jour le 9 novembre | Enfreindre | Informatique scolaire, santé, commerce de détail |
| 8 | Compromission de la chaîne d'approvisionnement de bee-js / Swarm Desktop | 9 novembre | Oui | Développeurs, DevOps, responsables CI/CD |
⏳ N'ayant pas terminé ses recherches à la date limite, ces données ne sont pas traitées ici.
Microsoft Patch Tuesday (10 novembre) n'ayant pas été publiées, nous ne fournissons aucun décompte des vulnérabilités zero-day ou CVE ; veuillez consulter le Guide de mise à jour du MSRC. Fortinet Elle a annoncé qu'elle publierait les identifiants CVE pour les correctifs critiques de FortiOS, FortiManager, FortiAnalyzer, FortiMail et FortiAuthenticator d'ici le 10 novembre ; la publication n'a pas été confirmée. Cybernews Détails: Regardez aujourd'hui.
Dans ce numéro
- 01“ trou noir ” OpenSSH : un mot de passe trop long ouvre la porteAlpine/musl sshd sans PAM · KEV prévu le 12 novembre4
- 02Une faille de sécurité du VPN SSL de SonicWall contourne l'authentification multifacteur SAML.SonicOS Gen7/Gen8 · aucune solution de contournement6
- 03Plex2Shell arrive sur Plex Media Server sur NAS QNAP.Quatre failles RCE non authentifiées · port 324008
- 04Trois autres sur une horloge KEV de trois joursFreeSWITCH · GPUStack · IBM Aspera Faspex9
- 05Le compte AWS de Qubole s'est retourné contre ses clients.Abus de rôles IAM inter-comptes · Indicateurs de compromission publiés10
- 06La France accuse les gardiens de la révolution iraniens d'avoir chauffé les réfrigérateurs des supermarchés.Les systèmes de contrôle frigorifique deviennent un enjeu OT au niveau national12
- 07Le nombre de violations de données chez Frontline Education double pour atteindre 3,08 millions.Plus d'informations sur le nombre d'Amplifon et de Revolve14
- 08Signé, authentifié et malveillant : bee-js et Swarm DesktopComptes de maintenance et de bots de publication piratés15
- ◆Bureau d'intervention du défenseurListe de contrôle prioritaire · Échéances KEV cette semaine · À voir aujourd'hui17
- ◆Leçon de sensibilisation : “ La lettre de notification de violation de données est un appât ”Pour les employés et les dirigeants · brièvement noté18
- ◆Registre sourceChaque source, avec la possibilité de l'ouvrir20
Comment lire ce numéro
Liens marqués comme ça Indiquez la source de chaque affirmation à côté. Les diagrammes sont des travaux originaux de MAG212 CYBER, élaborés à partir de ces sources ; il ne s’agit ni d’une capture d’écran, ni d’une photo, ni de données en direct. Les commandes proviennent de la documentation du fournisseur et ont été… non testé par MAG212 CYBER.
Les limites de la preuve aujourd'hui
- Le site cisa.gov et l'API NVD étaient inaccessibles lors de nos recherches. Les données KEV proviennent du miroir GitHub officiel de la CISA, catalogue v2026.11.09. CISA KEV JSON
- Aucun score NVD CVSS n'a été vérifié. pour toute CVE mentionnée dans ce numéro ; les scores affichés sont les scores du fournisseur ou les scores signalés.
- Nous n'avons pas pu ouvrir la page PSIRT de SonicWall, l'avis GitHub de FreeSWITCH, l'article de Wiz sur Qubole, l'article d'Apiiro ni le document PDF de l'avis IC3 sur la réfrigération. Ces informations proviennent des articles de la presse spécialisée cités.
“ trou noir ” OpenSSH : un mot de passe trop long ouvre la porte
Ce qui s'est passé
Confirmé OpenSSH 10.6p2, publié le 5 novembre, Cette mise à jour inclut une solution de contournement de sécurité critique pour les systèmes Linux utilisant la libc musl avec PAM désactivé. Les notes de version indiquent que la cause première se situe en dehors de sshd, mais qu'elle peut être évitée à ce niveau, sans toutefois mentionner de CVE. OpenSSH Alpine a publié son avis le même jour. Alpin Sur 9 novembre CISA a ajouté CVE-2026-123158 au catalogue des vulnérabilités exploitées connues (KEV) avec un 12 novembre date d'échéance et indicateur de triage médico-légal. CISA KEV
Signalé Previdian a constaté une première tentative d'exploitation moins de neuf heures après la publication de la CVE et a confirmé un accès root sur un honeypot Alpine. Aide à la sécurité du réseau SecurityWeek a signalé le 9 novembre que des réseaux de bots et des mineurs de cryptomonnaies l'exploitaient. Semaine de la sécurité Damien Miller d'OpenSSH a indiqué aux utilisateurs concernés de configurer PasswordAuthentication=no ou désactivez SSH “ IMMÉDIATEMENT ”. Aide à la sécurité du réseau
Qui est concerné ?
Confirmé Selon Alpine, un système n'est exploitable que lorsque tous Les conditions du diagramme sont vérifiées. Vous êtes pas affecté par openssh-server-pam et UsePAM yes, avec PasswordAuthentication no, sur verrouillé (!) comptes, sans $Les hachages de type « -style » sont utilisés sur l'hôte ou dans les conteneurs n'exécutant pas sshd. L'utilisateur root est protégé par défaut. PermitRootLogin prohibit-password, À moins qu'un autre compte puisse prendre le relais, par exemple via des commandes d'accès direct (DOA). Les images Alpine tiny-cloud concernées vont de la version 3.18.11 à la version 3.24.3 ; les correctifs sont les versions 3.21.10, 3.22.8, 3.23.8 et 3.24.4. Alpin
Signalé Le chercheur cite OpenWrt, Buildroot, Yocto et “ de nombreuses images Docker ” comme autres systèmes basés sur musl. Les images Alpine AWS et Azure tiny-cloud 3.18.11 à 3.24.3 sont livrées avec une configuration par défaut. alpine L'utilisateur dispose d'un système de fichiers DOAS sans mot de passe. Les distributions Debian, Ubuntu, Fedora, Dropbear et OpenBSD ne sont pas concernées. Aide à la sécurité du réseau
Analyse MAG212 Les principaux vecteurs de vulnérabilité sont les conteneurs et machines virtuelles Alpine exécutant sshd, ainsi que les systèmes embarqués. Il est recommandé de vérifier auprès de chaque fournisseur réseau la présence de routeurs et de points d'accès OpenWrt plutôt que de faire des suppositions ; beaucoup utilisent Dropbear. Nous n'avons trouvé aucun avis de sécurité de la part des fournisseurs réseau.
Comment fonctionne l'attaque
Confirmé Sans PAM, sshd hache chaque tentative de mot de passe avec crypt(). Si le champ stocké d'un compte est trop court pour contenir un sel, sshd emprunte le sel d'un autre compte. crypt() échoue avec les clés de plus de 256 octets et renvoie *, qui correspond à un stocké * Champ mot de passe, la connexion réussit donc. Alpin Signalé Sur le pot de miel de Previdian, l'attaquant a couru id, uname et hostname après la connexion. Aide à la sécurité du réseau Inconnu Score CVSS, exposition mondiale et charges utiles au-delà de l'activité des botnets et des mineurs de cryptomonnaie.
Que rechercher
- Conseils du fournisseur Dans
/var/log/messages,Accepted password forsur les comptes sans mot de passe, tels quealpine,rootet les utilisateurs disposant uniquement d'une clé. Examinez également l'utilisation des DOA, les utilisateurs nouvellement créés etauthorized_keyschangements. Alpin - Indicateur de pot de miel unique Les huit tentatives que Previdian a vues provenaient toutes de
89.116.89[.]18. Considérez-le comme un seul point de données, et non comme une liste noire. Aide à la sécurité du réseau - Analyse MAG212 Faux positifs : connexions légitimes par mot de passe à des comptes qui en possèdent déjà un. Le signal est une connexion réussie par mot de passe à un compte dont le champ de mot de passe est vide.
*.
Enquêter, contenir et remédier (dans cet ordre)
- Arrêtez le saignement. Si vous ne pouvez pas appliquer le correctif maintenant, désactivez l'authentification par mot de passe (panneau 2) ou désactivez SSH sur le système. Alpin
- Correctif au paquet fixe de votre branche (tableau) ou à OpenSSH 10.6p2 en amont.
- Redémarrez sshd. Alpine précise que la mise à jour ne redémarre pas un serveur SSHD en cours d'exécution.
- Chasse avec les vérifications de journaux et de comptes ci-dessus sur chaque hôte qui remplissait les conditions.
- Optez pour un compromis. “ Si une connexion ne peut être exclue, considérez la machine comme compromise. ” Alpin Analyse MAG212 Pour les conteneurs et les images cloud, reconstruisez à partir d'une image patchée et renouvelez les informations d'identification détenues par l'hôte.
| branche alpine | Fixé openssh emballer | branche alpine | forfait fixe |
|---|---|---|---|
| bord | 10.6_p2-r0 | 3.20 | 9.7_p1-r6 |
| 3.24 | 10.3_p1-r2 | 3.19 | 9.6_p1-r3 |
| 3.23 | 10.2_p1-r1 | 3.18 | 9.3_p2-r4 |
| 3.22 | 10.0_p1-r11 | 3.17 | 9.1_p1-r7 |
| 3.21 | 9.9_p2-r1 | 3.16 | 9.0_p1-r6 |
Source: Avis alpin, 5 novembre 2026.
# Upgrade all packages, including openssh
apk upgrade -U -a
# Restart sshd; the upgrade does not do it for you
rc-service sshd restart
# Create /etc/ssh/sshd_config.d/00-no-passwords.conf containing the line:
PasswordAuthentication no
# Validate the config; restart only if validation passes
sshd -t && rc-service sshd restart
# Show the effective setting sshd is using
sshd -T | grep -i passwordauthentication
passwordauthentication no (Exemple de résultat). Non testé par MAG212 CYBER ; syntaxe issue de Conseil alpin.Vérifier la récupération
Confirmez l'installation openssh Le paquet correspond au tableau de votre branche, le serveur sshd a été redémarré après la mise à niveau, et cela sshd -T Le système signale que l'authentification par mot de passe est désactivée à l'endroit où vous avez appliqué la solution de contournement. Relancez la vérification des journaux pour vous assurer qu'aucun nouveau signalement n'est apparu. Accepted password for Ces entrées apparaissent sur les comptes sans mot de passe.
Prévention et sensibilisation
Analyse MAG212 Utilisez SSH avec authentification par clé comme norme et n'exécutez pas sshd dans les conteneurs qui n'en ont pas besoin. Les images de base des conteneurs héritent des spécificités d'authentification de leur système d'exploitation. Signalé Previdian avertit que le code de preuve de concept sur GitHub n'est pas vérifié et pourrait contenir des logiciels malveillants ; ne l'exécutez pas pour “ tester ” la production. Aide à la sécurité du réseau
Une faille de sécurité du VPN SSL de SonicWall contourne l'authentification multifacteur (MFA) imposée par SAML.
Ce qui s'est passé
Confirmé CISA a ajouté CVE-2026-19868, une faille de sécurité de SonicOS SSL-VPN liée à l'utilisation de l'authentification à facteur unique, à KEV sur 6 novembre avec un 20 novembre date d'échéance. CISA KEV Signalé L'avis de sécurité SonicWall SNWLID-2026-0014 corrige sept failles de SonicOS. SonicWall indique avoir “ enquêté sur un signalement d'exploitation potentielle ” de cette faille, sans plus de précisions, et lui attribue la note de 7,1. BleepingComputer Semaine de la sécurité Le signalement de la CISA a été couvert le 9 novembre. Les actualités des hackers
Qui est concerné ?
Signalé Les appareils Gen7 TZ/NSa/NSsp/NSv sous SonicOS 7.3.3-7015 ou version antérieure, et les appareils Gen8 TZ/NSa/NSv sous SonicOS 8.2.2-8015 ou version antérieure, mais uniquement sur les appareils compatibles. Le VPN SSL est configuré pour l'authentification SAML.. Il n'existe aucune solution de contournement. Semaine de la sécurité Le même avis corrige deux failles d'interface de gestion classées 8.8 (CVE-2026-107155, CVE-2026-107154), un débordement de tas SSL-VPN pré-authentification provoquant un déni de service (CVE-2026-82308, 7.5), deux problèmes TACACS+ (5.9 chacun) et un hachage de mot de passe faible sur les appliances virtuelles (5.2) ; leur statut d'exploitation n'est pas indiqué. Revue de littérature légère
Analyse MAG212 Les fournisseurs de services gérés et les établissements scolaires qui utilisent un VPN SSL protégé par Entra ID ou l'authentification unique Google via SAML sont directement exposés. Les parcs informatiques sans SAML nécessitent également la mise à jour en raison des failles de l'interface de gestion de la version 8.8.
Comment fonctionne l'attaque
Signalé Un utilisateur qui possède des identifiants valides pour un méthode d'authentification alternative peut contourner les contrôles SAML, y compris l'authentification multifacteur (MFA) imposée par SAML, lors des connexions SSL-VPN. Semaine de la sécurité Inconnu Qui a exploité cette faille, à quelle échelle, d'où proviennent les identifiants alternatifs et quels sont les indices de compromission ? Aucune information n'a été publiée. Aucune source ne fait le lien avec un ransomware. Analyse MAG212 Le VPN SSL est une voie d'accès initiale courante, ce qui augmente les enjeux.
Que rechercher et comment enquêter
Si le VPN SSL SAML est activé, vérifiez les connexions VPN qui se sont authentifiées via une méthode autre que SAML. Semaine de la sécurité Nous n'avons pas pu ouvrir la page PSIRT de SonicWall, nous ne reproduisons donc pas son interface graphique ni ses instructions de détection ; lire SNWLID-2026-0014 avant d'agir. Les libellés de l'interface varient selon la version de SonicOS.
Contenir et remédier (dans l'ordre)
- Inventoriez tous les SonicWall sur Gen7 ≤ 7.3.3-7015 ou Gen8 ≤ 8.2.2-8015 et signalez ceux avec SAML SSL-VPN.
- Passez à la version supérieure 7.3.4-7013 ou 8.2.3-8015; il n'y a pas de solution de contournement. Semaine de la sécurité
- Limitez l'interface de gestion, qui présente elle-même des défauts liés à la version 8.8. Semaine de la sécurité
- Analyse MAG212 Lorsque les méthodes de connexion alternatives semblent suspectes, réinitialisez ces identifiants et vérifiez jusqu'où les sessions ont abouti.
Vérifier la récupération
Vérifiez que le micrologiciel de chaque appareil est à jour ou supérieur à la version corrigée. Ensuite, assurez-vous que les nouvelles sessions SSL-VPN sur les portails SAML affichent la validation SAML/MFA et non une authentification par méthode alternative. Commandes : Aucune de ces informations n'a été tirée de la documentation SonicWall, aucune n'est donc fournie.
Prévention et sensibilisation
Analyse MAG212 L'authentification multifacteur (MFA) imposée par un fournisseur d'identité ne protège que les connexions transitant par ce dernier. Toute méthode d'authentification parallèle sur le même portail représente une faille potentielle : recensez-les et désactivez celles qui sont inutiles.
Plex2Shell arrive sur Plex Media Server sur NAS QNAP.
Que s'est-il passé et qui est concerné ?
Signalé QNAP a mis en garde contre une exploitation généralisée de Plex2Shell, Depuis mi-octobre, suite à la publication d'un prototype de code, une série de quatre failles d'exécution de code à distance non authentifiées a été découverte dans Plex Media Server. Certains utilisateurs signalent que leurs serveurs Plex semblent compromis. QNAP affirme que QTS et QuTS hero ne sont pas concernés et qu'aucune perte de données n'a été signalée. Semaine de la sécurité L'avis de QNAP mentionne une mise à jour vers la version 1.43.3.10861 ou ultérieure ; SecurityWeek indique la version 1.43.3 ou ultérieure. Nous suivons la version la plus précise. Avis QNAP
Inconnu L'acteur, les charges utiles, tout lien de ransomware (aucun signalé) et les IOC (aucun publié). Analyse MAG212 Les écoles et les PME qui utilisent Plex sur un NAS avec le port 32400 redirigé vers Internet sont exposées, et un NAS contient souvent les sauvegardes nécessaires pour se remettre d'un incident plus important.
Comment fonctionne l'attaque
Seuls les grandes lignes sont publiées : quatre failles enchaînées permettent l’exécution de code non authentifié dans Plex Media Server, accessible là où le serveur est exposé. Les étapes et les charges utiles individuelles n’étant pas décrites dans les sources consultées, nous ne formulons aucune hypothèse.
Ce qu'il faut rechercher, examiner, contenir et corriger (dans l'ordre)
- Considérez les appareils exposés à Internet comme potentiellement compromis. Semaine de la sécurité
- Désactiver l'accès à distance Plex et Arrêter le transfert du port 32400; Utilisez un VPN si un accès à distance est nécessaire.
- Réinstallez Plex et mettez à jour vers la version 1.43.3.10861 ou ultérieure.
- Tourner Mots de passe Plex et NAS.
- Travaillez via QNAP FAQ sur la vérification et la correction; MAG212 n'a pas examiné son contenu.
Vérifier la récupération et la prévention
Vérifiez la version de Plex, que le port 32400 ne répond plus depuis l'extérieur de votre réseau et que les mots de passe ont été modifiés. Analyse MAG212 Les applications installées sur un NAS augmentent sa surface d'attaque : un système d'exploitation NAS sécurisé ne protège pas un serveur multimédia vulnérable configuré avec un port redirigé à proximité. Commandes : Aucune source n'ayant été trouvée, aucune n'est fournie.
Trois autres sur une horloge KEV de trois jours
Confirmé Le 9 novembre, la CISA a ajouté quatre CVE : OpenSSH (article 1) et les trois ci-dessous. Toutes les quatre présentent une durée de vie exceptionnellement courte. 12 novembre Chaque action requise comporte une date d'échéance, un indicateur de triage forensique et fait référence à la “ Directive BOD 26-04 de la CISA : Priorisation des mises à jour de sécurité en fonction des risques ” et aux “ Exigences de triage forensique ”. Aucune modification n'a été apportée les 7, 8 et 10 novembre (version du catalogue : v2026.11.09). CISA KEV Analyse MAG212 Le délai de trois jours semble correspondre à l'indicateur de triage médico-légal ; nous n'avons pas pu lire la directive elle-même.
FreeSWITCH : Injection de commandes de messages SIP (CVE-2026-116779)
Confirmé KEV affirme qu’il “ autorise la divulgation de la configuration et des informations d’identification, le contrôle arbitraire des appels et l’exécution de commandes ”. CISA KEV Signalé CVSS 9.8 ; concerne la version 1.11.2 et les versions antérieures ; corrigé dans 1.11.3. L'avis du fournisseur (GHSA-mg63-h38w-8p9p, 28 oct.) indique que “ l'exploitation de cette vulnérabilité a été observée en conditions réelles ”. Un message SIP entrant atteint le gestionnaire de chat “ api ” et exécute des commandes avec des privilèges serveur. Le chat est activé par défaut pour les profils internes et externes ; l'authentification d'un message ne nécessite qu'un seul compte sur le profil, et les anciennes configurations d'exemple incluent un utilisateur d'annuaire sans mot de passe. Sécurité en ligne
Rechercher Trafic de messages SIP et activité API inattendus dans les journaux. Remédier, dans l'ordre : Mettez à jour vers la version 1.11.3 ; conservez enable-chat-api-proto désactivé (par défaut) ; définir enable-chat=false là où le chat SIP n'est pas nécessaire ; supprimer les utilisateurs du répertoire sans mot de passe ; définir ice_verify_message_integrity; quitter mod_xml_rpc enable-websocket non défini. Sécurité en ligne Inconnu Qui exploite cette faille et quels produits PBX intègrent la version vulnérable de FreeSWITCH ? Conseil aux fournisseurs n'a pas été ouvert par MAG212.
GPUStack : authentification incorrecte (CVE-2026-102895)
Confirmé KEV : “ accès administratif non authentifié… création persistante de clés API d’administrateur, divulgation de secrets de travailleur et de fournisseur de cloud, et exécution de code via POST /v2/inference-backends/from-yaml ”. CISA KEV Signalé CVSS 9.8. Les versions antérieures à 2.2.0 font confiance aux requêtes de bouclage en tant qu'administrateur car force_auth_localhost La valeur par défaut est fausse ; les attaquants y accèdent via un proxy inverse sur le même hôte ou un proxy usurpé. X-GPUStack-Real-IP: 127.0.0.1 En-tête. Une faille de sécurité a été observée dans la version 2.1.1, avec des backends personnalisés utilisés pour lancer des shells inversés. Corrigé dans la version 2.2.0 ; Mettez à jour vers la version 2.2.2 ou ultérieure. Pour corriger également la vulnérabilité de contournement SAML CVE-2026-102894. Solutions de contournement : force_auth_localhost=true, bande X-GPUStack-Real-IP au niveau du proxy, bloquer /auth/saml/callback. Sécurité en ligne Analyse MAG212 Étant donné que les secrets du fournisseur de cloud et des nœuds de calcul sont exposés, l'application de correctifs ne suffit pas sur une instance exposée : il faut également renouveler ces identifiants.
IBM Aspera Faspex : autorisation incorrecte (CVE-2026-123218)
Confirmé Affecte Faspex 5.0.0 à 5.0.19 ; corrigé dans 5.0.19 PL1; Après application du correctif, l'image faspex-core devrait afficher “ 5.0.19 (1ce4b13, Correctif : 1) ”. IBM ne propose aucune solution de contournement et son bulletin ne mentionne aucune exploitation de cette vulnérabilité. IBM KEV décrit cela comme permettant à “ un utilisateur authentifié… de contourner l’autorisation, entraînant une élévation de privilèges ”. CISA KEV
Conflit: IBM lui attribue un score CVSS de 9,8 avec vectorisation PR:N (aucun privilège requis), ce qui contredit la formulation “ utilisateur authentifié ” figurant à la fois dans le bulletin d'IBM et dans KEV. La date de “ modification ” du bulletin (6 novembre) est également antérieure à sa date de première publication (7 novembre). Analyse MAG212 En attendant les précisions d'IBM, considérez qu'il ne nécessite aucun privilège et corrigez d'abord la partie Faspex exposée sur Internet. Inconnu Qui l'a exploité et comment ? La liste KEV est la seule preuve d'exploitation.
Commandes : aucune des trois sources ne fournit de commandes shell ; les paramètres ci-dessus sont des directives de configuration issues des sources.
Le compte AWS de Qubole a été désactivé pour ses clients.
Ce qui s'est passé
Signalé Un attaquant détenant des identifiants pour Compte AWS de Qubole (805246085872) Qubole a usurpé des rôles IAM créés par les clients pour lui faire confiance, et les requêtes AssumeRole contenaient l'ID externe correct. La plupart de ces rôles n'étaient plus utilisés, mais faisaient toujours confiance à Qubole. Sentra a détecté cette activité dans les environnements de plusieurs clients et a alerté Wiz. Ni Qubole ni Idera n'avaient fait de déclaration publique lorsque The Hacker News a vérifié. Les actualités des hackers (recherche primaire : As, non ouvert par MAG212)
Chronologie signalée AssumeRole a effectué des cambriolages 14–26 octobre; à partir du 18 octobre, l'attaquant a utilisé un utilisateur IAM AIDAJYRRH5Y3A7AAJM2HW. Par ailleurs, sur 8-11 octobre, un attaquant non lié au premier a utilisé les clés d'accès AWS propres aux clients, une option d'accès prise en charge par Qubole. Les actualités des hackers
Qui est concerné ?
Tout compte AWS contenant un rôle IAM qui fait confiance au compte de Qubole, y compris des rôles que plus personne n'utilise. Signalé Le guide d'installation de Qubole inclut un exemple de stratégie S3 qui permet au rôle de lire chaque compartiment du compte. Documentation Qubole
Comment fonctionne l'attaque
Signalé (1) AssumeRole dans le rôle client du compte Qubole ; (2) lire les variables d'environnement Lambda, les secrets de Secrets Manager et les valeurs de SSM Parameter Store ; (3) tester les identifiants collectés avec TruffleHog, y compris les clés AWS des victimes., Clés secrètes du client Entra ID et identifiants du client Okta; (4) copier les données S3, parfois un compartiment entier en une seule session. Les actualités des hackers Inconnu Comment l'attaquant a obtenu les identifiants de Qubole, le nombre de victimes et si une déclaration du fournisseur suivra.
Éléments à surveiller (indicateurs publiés)
| Indicateur | Contexte |
|---|---|
Compte 805246085872 | Signaler les appels AssumeRole provenant d'adresses IP non AWS |
AIDA3W7DIFLYOLTK63SFS | Utilisé uniquement par l'attaquant sur les comptes examinés : enquêtez sur toute son activité. |
AIDAJYRRH5Y3A7AAJM2HW | Qubole l'utilise également légitimement : n'enquêter que lorsque la source se trouve en dehors d'AWS. |
57.129.54[.]120, 2001:41d0:70d[:]7800:: | OVH |
45.83.220[.]211, 185.209.199[.]73, 89.37.63[.]175 | Mullvad a partagé des sorties VPN : ce n’est pas une preuve en soi. |
Noms de session quiam-* | Dénomination des sessions de rôle de l'attaquant, par exemple. quiam-enum |
| Agent utilisateur TruffleHog | Sur GetCallerIdentity: validation des identifiants |
Source: Les actualités des hackers, résumant Wiz. Désamorcé avec [.] et [:].
Enquêter, contenir et remédier (dans cet ordre)
- Revoir CloudTrail à partir du 1er octobre dans chaque compte détenant un rôle Qubole.
- Révoquer les sessions actives pour tout rôle abusif ; la rotation à elle seule ne met pas fin à ces abus.
- Faites pivoter tout ce que le rôle pourrait atteindre, y compris l'identifiant Entra et les informations d'identification de l'application Okta stockées dans AWS.
- Supprimez les rôles de fournisseur dont vous n'avez pas besoin.
- Là où Qubole le prend en charge, remplacez le
:rootprincipal avec le principal spécifique de Qubole. - Ajouter un
aws:SourceIpouaws:SourceVpcecondition. Les chercheurs : “ une condition d’adresse IP source à elle seule aurait bloqué toutes les hypothèses de rôle que nous avons observées. ” - Activer un sentier d'organisation et Événements de données S3 ou journaux d'accès au serveur; les événements de gestion n'affichent pas les lectures d'objets.
Source pour toutes les étapes : Les actualités des hackers. Les requêtes de détection exactes de Wiz n'ont pas pu être vérifiées, elles ne sont donc pas reproduites.
Vérifier la récupération
Vérifiez qu'aucun rôle Qubole-trusting ne subsiste sans condition source, que les secrets pivotés sont ceux utilisés et que la journalisation des événements de données S3 est active.
Prévention et sensibilisation
Signalé Ne considérez pas l'identifiant externe comme un secret. Conseils AWS Analyse MAG212 Pour les MSP, la tâche d'aujourd'hui consiste à recenser les rôles inter-comptes des fournisseurs pour chaque compte AWS client, chacun ayant un responsable et une raison d'être.
La France accuse les gardiens de la révolution iraniens d'avoir chauffé les réfrigérateurs des supermarchés.
Ce qui s'est passé
Signalé Le parquet de Paris a affirmé que les Gardiens de la révolution iraniens étaient responsables de l'attaque d'octobre contre les systèmes de réfrigération d'un supermarché, et l'ANSSI, l'agence française de cybersécurité, l'a attribuée à… Groupe Shahid Kaveh, Ce groupe, décrit comme une unité cybernétique affiliée aux Gardiens de la révolution, fait l'objet d'une enquête judiciaire ouverte par la procureure Laure Beccuau pour cybercriminalité organisée “ aggravée par le service d'une puissance étrangère, en l'occurrence l'Iran ”. L'enquête vise le chef du groupe et deux de ses adjoints. Parmi les éléments de preuve figurent l'utilisation du farsi et des adresses IP liées à des appareils situés en Iran. Des mandats d'arrêt internationaux sont en cours de demande, mais n'ont pas encore été émis. Le ministre des Affaires étrangères, Jean-Noël Barrot, a convoqué l'ambassadeur d'Iran et a déclaré que la France demanderait des sanctions “ au niveau européen ”. SecurityWeek/AP
Impact signalé Les assaillants ont pris le contrôle du système de réfrigération en environ 700 des 10 000 supermarchés français; les températures ont atteint 50°C pendant environ six heures; Intermarché a annoncé des pertes de “ dizaines de millions d’euros ” en une seule journée. SecurityWeek/AP L'agence AP date l'attaque du 12 octobre ; des informations antérieures indiquent une nuit du 11 au 12 octobre, date que nous utilisons. Semaine de la sécurité
Conflit d'attribution. L'attribution à la France est officielle. Auparavant, les hacktivistes pro-russes NoName057(16) et Z-Pentest Alliance auraient revendiqué le piratage de Danfoss. Semaine de la sécurité; Le journal The Record qualifie ces affirmations de non vérifiées. Le Record Inconnu La question de savoir si l'attribution couvre la deuxième vague (dans la nuit du 31 octobre au 2 novembre, plus de 100 magasins en Belgique, en Estonie, en Irlande, au Luxembourg, aux Pays-Bas et en Suède) et l'incident de la banque de sang française (EFS), où des attaquants ont atteint trois sites de stockage frigorifique de plasma via le fournisseur Coolworld et où EFS affirme qu“” aucun produit sanguin ou échantillon n'a été compromis ». Semaine de la sécurité SecurityWeek/AP La réaction de l'Iran n'a pas été rapportée.
Qui est concerné ?
Signalé La CISA, le FBI, le HHS, l'USDA et le DoT ont déclaré être “ conscients des cybercriminels qui ciblent les régulateurs de température électroniques et les régulateurs de réfrigération commerciale dans les commerces de détail et les entrepôts frigorifiques ”. Semaine de la sécurité (consultatif PDF (non ouvert par MAG212). Le CERT-FR a d'abord signalé les contrôleurs Danfoss AK-SM et AK-SC, puis les Copeland/Dixell XWEB. Danfoss a déclaré que la plupart des unités piratées étaient des produits anciens qu'elle ne mettait plus à jour et a demandé à ses clients, le 13 octobre, de les déconnecter d'Internet. Semaine de la sécurité
Comment fonctionne l'attaque et que faut-il surveiller ?
TTP consultatives signalées Les attaquants exploitent les contrôleurs non patchés ou accessibles via Internet en contournant l'authentification, en injectant du code et en exploitant les configurations faibles ; ils modifient à distance les paramètres. cycles de chauffage et de dégivrage continus forcés; et cause déni de vue Les opérateurs ne peuvent donc pas voir la situation réelle. Semaine de la sécurité Surveillez les modifications inexpliquées des points de consigne ou des procédures de dégivrage, ainsi que la perte de visibilité sur les tableaux de bord des contrôleurs. Aucun code d'erreur n'a pu être obtenu, car le document PDF d'information n'a pas pu être récupéré.
Contenir, corriger et vérifier (dans cet ordre)
- Retirez les systèmes de contrôle d'Internet, ou placez-les derrière un pare-feu ou un périphérique de périphérie.
- Isoler les réseaux OT.
- Limitez l'accès aux identités de confiance, avec des mots de passe forts et authentification multifacteur résistante au phishing.
- Corrigez ou remplacez les contrôleurs obsolètes que le fournisseur ne met plus à jour.
- Conservez des sauvegardes hors site des configurations ; activez la journalisation et la surveillance. Semaine de la sécurité
Vérifier la récupération : Vérifiez depuis l'extérieur de votre réseau que les interfaces du contrôleur ne répondent plus et comparez les points de consigne à des valeurs de référence connues.
Prévention et sensibilisation
Analyse MAG212 L'attribution officielle transforme un problème d'infrastructure en sabotage d'État des technologies opérationnelles. Les fournisseurs de services gérés (MSP) desservant les secteurs du commerce de détail, de l'alimentation, de la pharmacie ou de la santé doivent considérer tout contrôleur de bâtiment accessible par Internet comme un incident potentiel. Contexte : la faille CVSS 10 Node-RED CVE-2026-58115 (Siemens SIMATIC IoT2050), exploitée par VulnCheck depuis le 30 octobre via une simple requête HTTP contre des instances sans authentification administrateur. Semaine de la sécurité
Le nombre de violations de données chez Frontline Education double pour atteindre 3,08 millions.
Que s'est-il passé et qui est concerné ?
Signalé Frontline Education a informé le bureau du procureur général de l'Indiana que 3 085 266 personnes ont été touchés, soit plus du double des quelque 1,3 million recensés dans ses précédents rapports d'État. Les attaquants ont exploité une vulnérabilité dans un logiciel tiers non identifié et a volé des données à Gestion centrale et scolaire de la santé en première ligne. Les personnes concernées sont des employés et des élèves du district scolaire. Selon les individus, les données peuvent inclure leurs nom, numéro de sécurité sociale, date de naissance, numéro de permis de conduire, de passeport ou autre pièce d'identité, informations d'assurance maladie (comme les numéros Medicaid) et carte d'étudiant. Frontline propose deux ans de surveillance de crédit pour les adultes américains et une surveillance du dark web pour les mineurs éligibles. Aucune organisation n'a revendiqué l'attaque. Semaine de la sécurité Inconnu Quel produit tiers a été exploité ?
Que devraient faire les équipes informatiques scolaires ?
Les recommandations sont déduites du rapport, et non formulées par Frontline. Il n'y a pas d'indicateurs de compromission, de commandes ni de correctifs techniques, car la faille se situe chez le fournisseur.
- Vérifiez auprès de Frontline le statut de notification de votre district.
- Préparer des communications à destination des parents et du personnel, et promouvoir le suivi gratuit.
- Avertissez le personnel et les familles contre les tentatives d'hameçonnage utilisant les données divulguées. (voir la leçon de sensibilisation).
- Demandez à vos fournisseurs SaaS quels composants tiers ils utilisent et à quelle vitesse ils les corrigent.
Mises à jour le jour même : Amplifon et Revolve
Amplifon Amériques (soins auditifs). Signalé Les attaquants ont copié des fichiers entre le 18 janvier et le 8 février 2026 ; Amplifon a détecté une activité suspecte le 11 février. Le Record Les données comprennent les numéros d'identification officiels, les dates de naissance, les informations auditives et médicales, ainsi que les informations relatives à l'assurance maladie ; les numéros de sécurité sociale et les informations financières pour certaines personnes. Amplifon affirme n'avoir connaissance d'aucun abus. Semaine de la sécurité
Compte contradictoire. Les listes de dépôt du Texas 85 804 Texans (plus 1 027 au Vermont). Le Record Un chiffre national d'environ 1,33 million Des informations ont été rapportées, provenant de BreachTally et de cabinets d'avocats spécialisés dans les recours collectifs, mais Non confirmé par Amplifon. Semaine de la sécurité BreachTally
Tourner (commerce électronique de mode). Signalé Revolve a déclaré au procureur général de l'Indiana que 1 515 073 personnes Le nombre de clients touchés a augmenté, passant d'environ 197 000 selon les déclarations précédentes. L'intrusion a eu lieu le 11 septembre et Revolve en a eu connaissance le 29 septembre. Les numéros de carte et les dates d'expiration des cartes des clients ayant enregistré leurs moyens de paiement ont été exposés ; la méthode d'intrusion reste inconnue. Semaine de la sécurité
Analyse MAG212 Aucun de ces incidents n'est confirmé comme étant une attaque de ransomware ou n'a fait l'objet d'une revendication ; nous les qualifions donc de violations de données. Dans les trois cas, l'ampleur réelle n'a été révélée que des semaines ou des mois plus tard dans les documents déposés auprès des autorités : les premiers chiffres sont à considérer comme provisoires.
Signé, authentifié et malveillant : bee-js et Swarm Desktop
Que s'est-il passé et qui est concerné ?
Confirmé Des comptes de maintenance compromis ont diffusé des contenus malveillants @ethersphere/bee-js 13.3.0 à npm et Swarm Desktop 0.56.2 Cette version était disponible sur GitHub pour Linux, macOS et Windows. npm a supprimé la version 13.3.0 environ 75 minutes après sa publication ; la version 13.2.0 est la version de référence. L'étiquette 0.56.2 a été supprimée le 9 novembre à 9h04 UTC ; la version 0.56.3 est recommandée mais n'était pas encore publiée à 10h30 UTC. Douille Les actualités des hackers Socket identifie l'acteur comme étant celui à l'origine de la campagne SleepyDuck/EtherDuck Open VSX, sur la base de l'historique sur la chaîne, des hachages de charge utile partagés et des noms de persistance identiques. Inconnu Comment les comptes GitHub ont été compromis, le nombre de téléchargements de la version 13.3.0 et si Ethersphere a publié son propre avis.
Comment fonctionne l'attaque
Confirmé L'attaquant a utilisé nugaon, un mainteneur disposant de droits de poussée forcée vers un élément non protégé master, et bee-worker, le bot de publication. Dans bee-js, commit non signé de2f74e tourné scripts/generate-version.cjs dans un chargeur et renommé prepare à postinstall; une publication sur GitHub a ensuite déclenché le processus de publication légitime, dont l'environnement ne comportait ni relecteurs ni politique de tags, la provenance npm est donc valide. Dans Swarm Desktop, branche non signée emergency/0.56.2 ajout du chargeur et envoi manuel pre-release.yml qui accepte toute branche et détient des certificats de signature Apple et Windows pour créer, signer et notarier l'application infectée par le cheval de Troie. Douille
Éléments à surveiller (indicateurs publiés)
| Taper | Indicateur (désactivé) |
|---|---|
| Emballer | @ethersphere/bee-js@13.3.0 · archive tar SHA-256 d01fdf241aa9e0a1ba6ebc19f8f667af1bf652745021c5050126cb7036f7ce58 |
| Domaine | api.frameworkmetrics[.]xyz (enregistré le 6 novembre) |
| Hubs, port 4912 | 193.57.9[.]155 (actuel), 193.57.9[.]17, 178.16.54[.]222, 107.189.27[.]223, 107.189.27[.]46, 91.108.240[.]156, 107.189.16[.]215 |
| URL de la charge utile | hxxp://107.189.27[.]46:3000/app.js |
| Relais ScreenConnect | 185.232.84[.]169:8041 |
| contrats Ethereum | 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 (données eth_call) 0x02d91518) · 0x6a82595EEea0f4FDFB3aE13A2687BcbBE626e94B |
| Persistance | ~/.solidity/ · solidity-langsupport-runner.service · com.solidity.langsupport.runner · service ScreenConnect Client (5cbe79c9c25524df) |
| SHA-256 | generate-version.cjs ee2f762e9ed3fd89f106e0b80c2e923bf1aed9a280277d3d998a5902c4d9ec0f · bureau index.js f81315968e679b48f6bdff1c9b928bb223230d07f44d7948412c2250c2a14deb · étape 3 darwin_arm64 fae61f31f00988fdc5cc9e7272b51e08af2e245d81003237875415930fd27358 · étape 3 linux_amd64 9b73e7cd4e1425e770392549d8df46c706139ef476f4f7b9ac405165dc8d9696 · invoke.ps1 37d14bff30762ca701e9c1f8bc6c57c065bb20ae3a2208cb7411a6530610f08e |
| Chaîne de journalisation | Bee Desktop version: 0.56.2 (production) dans bee-desktop.log |
Source: Douille, qui répertorie également les hachages de commit et la chaîne d'intégrité npm.
Enquêter, contenir et remédier (dans cet ordre)
- Recherchez la version 13.3.0 dans les fichiers de verrouillage, les caches et les registres internes ; épinglez la version 13.2.0 et purgez les miroirs.
- Traitez toute machine ou tâche CI ayant installé la version 13.3.0 avec les scripts d'installation activés. entre 00:09:50 et 01:24:58 UTC le 9 novembre comme compromis, même si l'installation a échoué.
- Renouvelez tous les identifiants auxquels ces machines ou tâches pourraient accéder, y compris les identifiants cloud approuvés par CI OIDC.
- Utilisateurs de Swarm Desktop : considérez que le mot de passe et la clé du nœud ont été volés et transférer des fonds vers une nouvelle clé à partir d'une machine propre.
- retirer manuellement
~/.solidity/, l'agent de lancement, l'unité systemd et le service ScreenConnect ; leur réinstallation ne les supprime pas. - Recherchez dans les journaux DNS et proxy le domaine et les adresses IP ci-dessus. Douille
Vérifier la récupération
Vérifiez que les fichiers de verrouillage correspondent à la version 13.2.0, que les artefacts de persistance ont disparu et qu'aucune connexion n'est encore établie avec le concentrateur ou les adresses de relais.
Prévention et sensibilisation
Les conseils de Socket Vérifiez qu'un commit publié se trouve sur une branche protégée ou provient d'une PR de publication fusionnée ; exigez des réviseurs sur les environnements de publication et limitez les étiquettes qui peuvent être déployées ; n'exposez pas les informations d'identification de signature aux flux de travail déclenchés manuellement ; définissez la portée et faites tourner les jetons du robot de publication. Douille Analyse MAG212 Une provenance valide et une notarisation attestent de la chaîne de production ayant généré le code, et non de sa nature bénigne. L'impact direct se limite probablement aux utilisateurs de Swarm et d'Ethereum, mais la leçon relative à l'intégration continue et à la livraison continue (CI/CD) s'applique à tous ceux qui publient des logiciels et correspond à la modification annoncée par GitHub concernant le blocage. pull_request_target Les flux de travail seront activés par défaut à partir du 2 décembre. Douille
Bureau d'intervention du défenseur
Liste de contrôle priorisée établie à partir des actualités du jour. Cochez ce qui s'applique à votre succession ; ignorez le reste. Analyse MAG212 Pour le classement ; la source de chaque action se trouve dans son article.
- MaintenantAlpine/musl sshd :
PasswordAuthentication no, mise à niveauopenssh, redémarrer sshd, grep/var/log/messagespourAccepted password forsur les comptes sans mot de passe. → 01 - MaintenantSonicWall : Mettez à niveau vers la version 7.3.4-7013 / 8.2.3-8015, en commençant par les portails SAML SSL-VPN ; restreignez l'interface de gestion. → 02
- MaintenantNAS : Fermez le port 32400, désactivez l'accès à distance Plex, réinstallez Plex 1.43.3.10861+, changez les mots de passe. → 03
- Maintenantabeilles : Rechercher les fichiers de verrouillage pour la version 13.3.0 ; considérer les installations effectuées dans la fenêtre du 9 novembre comme compromises ; faire tourner les identifiants CI. → 08
- Aujourd'huiAWS : liste des rôles faisant confiance aux comptes fournisseurs (commencez par
805246085872); supprimer les éléments inutilisés; ajouteraws:SourceIp/aws:SourceVpce; CloudTrail à partir du 1er octobre. → 05 - Aujourd'huiFreeSWITCH / GPUStack / Faspex : 1.11.3 · 2.2.2+ · 5.0.19 PL1; rotation des secrets du cloud et des workers GPUStack. → 04
- Aujourd'huiContrôleurs de bâtiments et de technologies opérationnelles : Vérifiez de l'extérieur que les systèmes de réfrigération et autres contrôleurs ne sont pas accessibles via Internet. → 06
- Cette semaineÉcoles : Confirmer le statut de la notification Frontline ; envoyer l'avertissement anti-phishing dans la leçon de sensibilisation. → 07
- Cette semaineCI/CD : Exiger des relecteurs dans les environnements de publication ; tenir les secrets de signature à l’écart des flux de travail exécutés manuellement. → 08
- Cette semaineOutils de codage IA : balayage
.claude/,.cursor/,.gemini/,.specstory/pour les secrets confidentiels (brièvement notés).
Les échéances KEV tombent cette semaine
| CVE | Produit | Ajouté | date d'échéance fédérale |
|---|---|---|---|
| CVE-2026-48356 | Adobe Commerce | 27 octobre | 10 novembre (aujourd'hui) |
| CVE-2026-111497 | Google Brotli | 27 octobre | 10 novembre (aujourd'hui) |
| CVE-2026-41709 | Broadcom VMware ESX | 28 octobre | 11 novembre |
| CVE-2026-123158 | OpenSSH | 9 novembre | 12 novembre |
| CVE-2026-116779 | FreeSWITCH | 9 novembre | 12 novembre |
| CVE-2026-102895 | GPUStack | 9 novembre | 12 novembre |
| CVE-2026-123218 | IBM Aspera Faspex | 9 novembre | 12 novembre |
| CVE-2026-118527 | Ivanti Connect Secure | 30 octobre | 13 novembre |
| CVE-2026-19868 | VPN SSL SonicWall SonicOS | 6 novembre | 20 novembre |
Source: Catalogue CISA KEV v2026.11.09. Les délais fédéraux s'appliquent aux agences américaines, mais ils constituent un signal de priorité utile pour tous. À ce sujet : le CSA de Singapour a mis à jour son alerte concernant la faille de sécurité exploitée lors du rechargement du VPN SSL Cisco ASA/FTD (CVE-2026-76418, KEV depuis le 29 octobre) le 10 novembre. CSA Singapour
⏳ À voir aujourd'hui : non confirmé à la date limite de recherche
- Microsoft Patch Tuesday n'a pas été publié. Nous ne fournissons aucun décompte ni aucun zero-day jusqu'à la publication. Guide de mise à jour du MSRC est actif. Par ailleurs, la vulnérabilité Microsoft Entra Device Registration CVE-2026-109469 (CVSS 10.0) a été répertoriée le 7 novembre comme déjà corrigée par Microsoft, sans qu'aucune action client n'ait été entreprise ni qu'aucune exploitation n'ait été constatée. En vol
- Fortinet Des failles critiques ont été corrigées dans FortiOS, FortiManager, FortiAnalyzer, FortiMail et FortiAuthenticator les 21 et 22 octobre. L'entreprise avait annoncé la publication des identifiants CVE avant le 10 novembre ; cette information n'a pas été confirmée. Les versions corrigées qui circulent proviennent d'une publication sur les réseaux sociaux. non vérifié. watchTowr s'attend à une exploitation rapide et conseille de mettre hors ligne ou de restreindre les interfaces de gestion exposées sur Internet ; aucune exploitation n'est confirmée. Cybernews
- Chrome: Un article de SecurityWeek du 10 novembre fait état d'une mise à jour corrigeant une vulnérabilité zero-day XML exploitée. N'ayant pas consulté l'article, aucune version ni référence CVE n'y est mentionnée. Semaine de la sécurité
- ICS : Siemens et Schneider devraient publier des avis aujourd'hui (Analyse MAG212); aucune vérifiée. Dernier avis CISA ICS confirmé : ICSA-26-307-01 (3 nov.). CISA
- Également ouvert : Sortie de Swarm Desktop 0.56.3 ; discussion du G7 sur les mesures cybernétiques communes (9-10 novembre) ; annonces de sanctions et de mandats d'arrêt de l'UE contre la France. Le Record
Leçon de sensibilisation : “ La lettre de notification de violation de données est un appât ”
Pour les employés, le personnel et les familles
Frontline (3,08 millions de personnels scolaires et d'élèves), Amplifon et Revolve envoient tous des notifications de violation de données cette semaine. Attendez-vous à des tentatives d'hameçonnage citant… réel informations personnelles. Semaine de la sécurité
- Un courriel qui connaît votre date de naissance ou votre numéro d'employé est pas de preuve C'est authentique.
- N’acceptez aucune offre de surveillance que par le biais du site officiel de votre district ou de votre employeur, jamais par un lien figurant dans un message non sollicité.
- Personne de légitime a besoin de votre mot de passe ou d'un code à usage unique pour “ vérifier ” votre surveillance.
- Vous n'êtes pas sûr ? Transmettez-le au service informatique et supprimez-le.
Pour les dirigeants et les propriétaires
Les incidents de cette semaine sont tous liés à un élément auquel une organisation avait délibérément accordé sa confiance. Analyse MAG212
Demandez à votre équipe une page liste des accès fournisseurs permanents, des méthodes de connexion parallèles et des interfaces de gestion accessibles par Internet, chacune avec un propriétaire désigné et une raison pour laquelle elle existe encore.
Supprimer une fiducie dont personne n'a besoin ne coûte rien, et c'est la mesure de contrôle la moins coûteuse dans ce dossier.
Bref noté
- Secrets de code de Claude dans des dépôts publics (7 novembre, environ 3 jours). Signalé Apiiro a découvert que l'option “ Oui, et ne posez plus la question ” enregistre les commandes approuvées textuellement, y compris des secrets, dans
.claude/settings.local.json. Sur 104 185 copies publiques, 1 122 contiennent au moins un secret (1 379 secrets distincts) ; Gitleaks et TruffleHog ont manqué 215 de ces fichiers. Aucune déclaration d'Anthropic n'a été signalée ; un rapport de bogue antérieur a été clos par un robot. Les actualités des hackers Apiiro Commencez par faire pivoter les secrets exposés, puis supprimez le suivi du fichier :Débrancher le fichierSystème d'exploitation : n'importe lequelShell : n'importe lequel, à l'intérieur du dépôtPrivilèges : aucunMODIFICATION (index git uniquement)git rm --cached .claude/settings.local.json # then add .claude/settings.local.json to .gitignore and commitSupprime le fichier du système de contrôle de version, mais le conserve sur le disque ; l’historique contient toujours d’anciennes copies, la rotation est donc prioritaire. Non testé par MAG212 CYBER ; syntaxe issue de Les actualités des hackers. - Place Iris (9 novembre) : Une faille de sécurité dans un service cloud externe pourrait avoir exposé les données de 7,7 millions de clients ; article non lu en entier. Semaine de la sécurité
- NoName057(16) doxxing (9 nov.) : Les données personnelles de 18 responsables et journalistes européens, dont le ministre italien des Affaires étrangères Antonio Tajani, ont été publiées avec des récompenses en cryptomonnaie ; l’ambassade de Russie a nié toute implication. Le Record
- Arrestations en Ukraine (9 novembre) : Quatre personnes arrêtées dans le cadre d'une escroquerie à l'investissement via un centre d'appels qui a dérobé plus de 4,3 millions d'euros à 135 victimes allemandes. Le Record
- IA et attaquants (9 novembre) : Un attaquant a utilisé des agents de BOSSAI contre les enregistrements des services d'urgence de Taipei Les actualités des hackers; Les agents Google DeepMind ont réduit le coût des attaques RSA-1024 Semaine de la sécurité.
Registre source
Toutes les sources de ce numéro sont indiquées ; chaque titre renvoie à la source. “ Ouvert ” signifie que notre équipe de recherche l’a consultée ; “ Non ” signifie qu’elle était inaccessible et que les affirmations qui s’y rapportent sont étayées par les sources secondaires citées. Tous les liens ont été vérifiés ; nous ne les avons pas vérifiés à nouveau lors de la publication. Méthode éditoriale : résumés et analyses originaux, citations courtes et attribuées uniquement. Corrections : veuillez nous contacter. cyber.mag212.com.
Prenez connaissance du briefing de demain avant votre premier café.
Des informations vérifiées, les trois actions essentielles et une indication claire de ce qui est confirmé, signalé et encore inconnu. Gratuit.
Abonnez-vous gratuitement →Éditeur: El Mostafa Ouchen · cyber.mag212.com · Numéro MAG212_CYBER_Daily_2026-11-10
Feuilletez l'édition
Recevez MAG212 CYBER directement dans votre boîte mail chaque jour. Abonnez-vous gratuitement. Par El Mostafa Ouchen.