
The Forgotten Edge : Attaques de type Freezer, ransomware Synology, Node-RED et un plugin de paiement inactif : MAG212 CYBER Daily, 3 novembre 2026
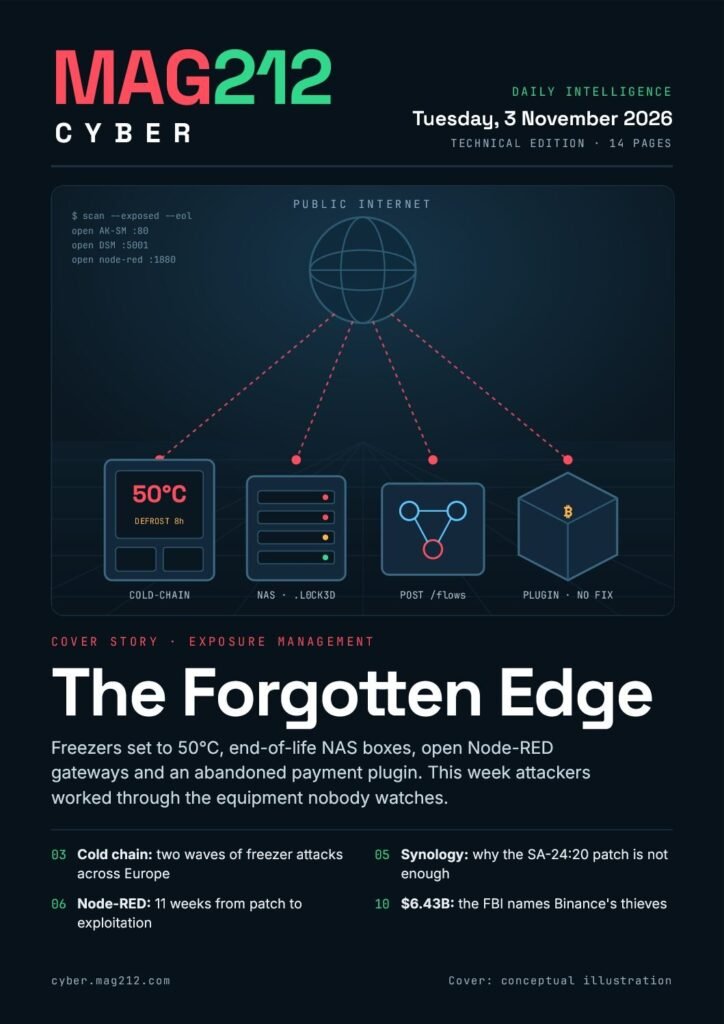
Aucun des principaux sujets de ce numéro n'a nécessité une nouvelle faille zero-day. Des pirates ont réglé la température des congélateurs de supermarchés à 50 °C via des systèmes de supervision de réfrigération accessibles par Internet, crypté des NAS Synology en fin de vie, sondé des passerelles Node-RED ouvertes et ciblé un plugin de paiement retiré de WordPress.org en août. Ce numéro traite chacun de ces incidents. faits vérifiés, diagrammes de chaîne d'attaque, visites guidées de l'interface et panneaux de commande Vous pouvez vous adapter, ainsi qu'aux vols de cryptomonnaies du week-end et aux autres failles critiques de la semaine.
Qu'est-ce qui requiert notre attention aujourd'hui ?
| Histoire | IDENTIFIANT | Exploité | Action |
|---|---|---|---|
| Attaques contre les congélateurs des supermarchés (France, puis Suède, Irlande, Belgique, Luxembourg, Estonie) | Aucun CVE associé ; CERT-FR ALE-012 | Oui, deux vagues (11-12 oct., 1-2 nov.) | Déconnectez les superviseurs Copeland, Danfoss et Dixell d'Internet ; vérifiez les paramètres de dégivrage ; accès uniquement par VPN |
| Ransomware Synology DSM (C3RB3R, selon 360) | SA-24:20 et SA-26:13 (CVE-2026-13639, CVE-2026-13684) | Oui (Synology, 29 oct.) | Mettez à jour vers la version SA-26:13 ou ultérieure, fermez les redirections 5000/5001 et conservez une sauvegarde hors ligne. |
| Passerelle de paiement crypto WordPress | CVE-2026-81648, CVSS 10.0, aucune correction | Tentatives (Cyber désamorcées) | Supprimez les fichiers du plugin, faites tourner les clés et transférez les fonds vers de nouveaux portefeuilles. |
| Siemens SIMATIC IoT2050 Node-RED | CVE-2026-58115, CVSS 10.0 | Impacts de leurres à partir du 30 octobre (VulnCheck) | Mettez à jour vers la version 4.3.4.1 ou ultérieure, activez l'authentification admin et l'audit des flux d'exécution. |
| Hameçonnage par code d'appareil MadApe | Aucun CVE | Oui (Groupe IB) | Bloquer le flux de code de périphérique dans l'accès conditionnel, en mode rapport uniquement en premier |
| Générateur d'agents d'IA Langflow | CVE-2026-93680, CVE-2026-110186, CVSS 9.8 | Module Metasploit public | Mettez à jour vers la version 1.13.0 et déconnectez-la d'Internet. |
| LXD, MicroCloud et Incus | CVE-2026-112816, CVSS 10.0 | Non | Actualisation instantanée ; restreindre l’API HTTPS |
Corrigé depuis le premier rapport
- Coopérative: Coop a indiqué à Aftonbladet que six de ses magasins étaient concernés ; elle n'a pas fait état de “ falsification ” à Reuters.
- Synology : un deuxième fournisseur lie le ransomware C3RB3R aux failles plus récentes SA-26:13, donc les versions SA-24:20 seules ne suffisent pas.
- Attaques DDoS sous Linux : Le récapitulatif hebdomadaire mentionne un seul botnet, Kairos, et non plusieurs.
- RISQUE:STATION: CVE-2024-10443 appartient à Synology Photos (SA-24:19), et non à SA-24:20.
Dans ce numéro
- 01 Couverture : Le Bord Oublié
- 02 Note de la rédaction et service de vérification
- 03 Deux vagues d'attaques de congélateurs à 50°C à travers l'Europe
- 04 Manuel de réponse à la chaîne du froid
- 05 Synology : un avertissement, deux générations de correctifs
- 06 Node-RED : la chaîne d’attaque observée et les indicateurs
- 07 Atelier pratique : verrouillez l’éditeur, puis examinez-le.
- 08 WordPress : un plugin de paiement sans solution
- 09 Identité et montre mobile : MadApe, Kairos, uCreator
- 10 Le week-end crypto : Binance, Polymarket, Mercado Bitcoin
- 11 Brèves techniques : Démantèlement de x.cpe, LXD, Langflow, Ivanti, Apple
- 12 Le bureau d'action
- 13 Registre des sources (33 sources liées)
- 14 Abonnez-vous et MAG212 Atlas
Feuilletez l'édition
Méthodologie de notre rapport : les sources ont été vérifiées le 3 novembre 2026 et sont référencées en page 13. Les faits relatifs à l’incident proviennent des avis des fournisseurs et des CERT, ainsi que des rapports cités ; les séquences de réponse et les listes de contrôle sont issues des recommandations de sécurité MAG212. Les panneaux d’interface sont des reconstitutions simplifiées, la couverture est une illustration conceptuelle et les panneaux de commande marqués « ILLUSTRATIF » doivent être testés sur les systèmes que vous êtes autorisé à gérer.