
La panne est terminée, mais les tentatives d'hameçonnage liées à la panne persistent : à la recherche des leurres EX1550543
De la part de MAG212 CYBER Quotidien, 15 novembre 2026. Chaque commande est copiée de la documentation officielle ou de l'analyse citée et a été non testé par MAG212; exécutez-le uniquement sur les systèmes que vous êtes autorisé à administrer.
Statut: Campagne confirmée par Microsoft Threat Intelligence. Microsoft indique que cette activité correspond à une tentative d'hameçonnage visant à voler des identifiants, mais n'a pas confirmé la collecte d'identifiants ni la diffusion de logiciels malveillants. Elle a ciblé des organisations de plusieurs secteurs d'activité aux États-Unis. [1][2][3]
Ce qui s'est passé
Une interruption de service de Microsoft 365, survenue le 12 novembre, a affecté les boîtes aux lettres Exchange Online, Outlook, Teams et les services associés dans plusieurs régions. Microsoft a imputé cette panne à l'indisponibilité de plusieurs serveurs, a prolongé le délai d'expiration des e-mails à 48 heures afin de préserver les messages retardés et a rétabli le service pour les clients restants le 14 novembre. [2]
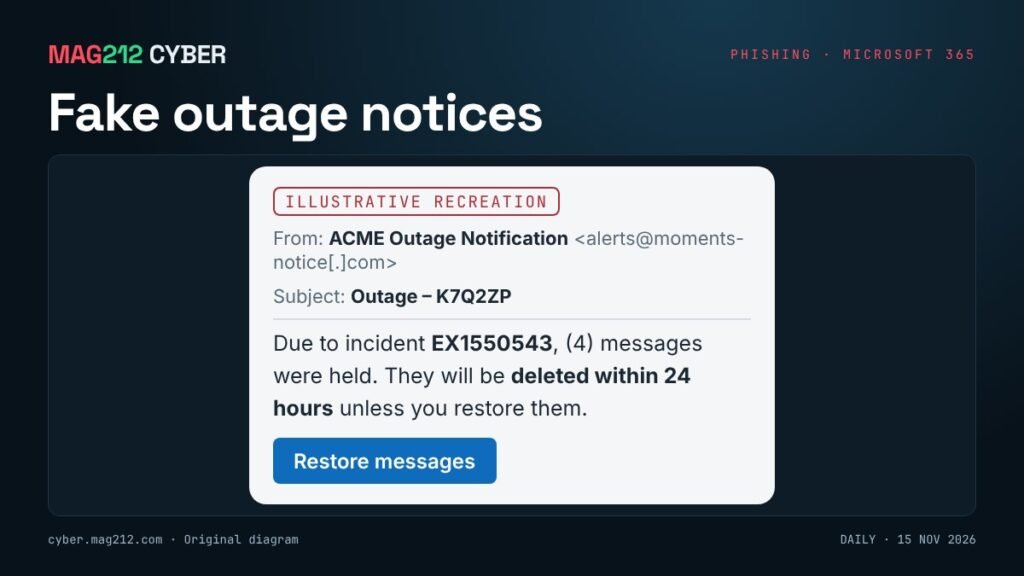
L'équipe de renseignement sur les menaces de Microsoft a ensuite averti que des attaquants envoyaient des courriels imitant les notifications d'état du service Microsoft 365 et faisant référence à l'incident Exchange Online authentique, EX1550543. Le 13 novembre, Microsoft a détecté des messages affirmant faussement que des courriels avaient été mis en attente pendant la panne et seraient supprimés dans les 24 heures à moins que le destinataire ne clique sur un lien pour les restaurer. [1][2][3]
Pourquoi c'est important
Les incidents réels rendent les fausses notifications crédibles. Ces courriels citent un identifiant d'incident authentique et arrivent alors que les utilisateurs sont déjà perturbés par la perte de courrier, précisément au moment où leurs réflexes de vérification se relâchent. (Analyse MAG212)
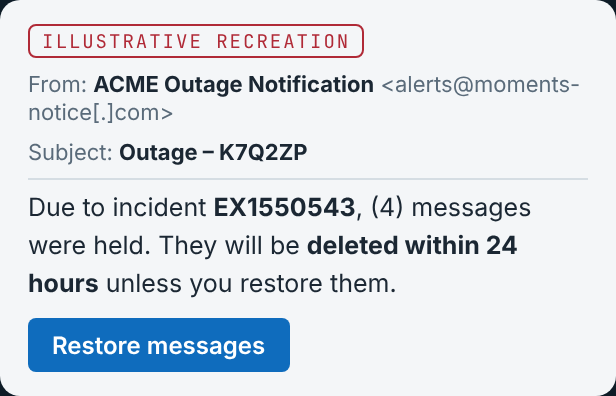
Anatomie de l'appât
| Élément | Détail |
|---|---|
| Nom d'affichage | Préfixe spécifique à l'organisation suivi de “ Notification de panne ” ou “ État du service ” |
| Sujet | “ Panne – ” suivi d'un code à six caractères |
| Domaines d'expéditeur | moments-notice[.]com, planetmaison[.]com, newbooker[.]com |
| Crochet | Messages en attente de suppression sous 24 heures |
| Crédibilité | Cite l'incident réel ID EX1550543 |
Détails de l'avertissement de Microsoft tels que rapportés dans [2] et [3]. L'image ci-dessus est une reconstitution à titre d'illustration, et non un véritable courriel d'hameçonnage.
Qui est concerné ?
D'après Microsoft, des utilisateurs de Microsoft 365 dans des organisations de divers secteurs américains sont concernés. Toute organisation touchée par la panne représente une cible potentielle, car l'appât correspond à ce que les utilisateurs ont vu. [2]
Ce que les défenseurs doivent surveiller
- Courriels provenant des trois domaines d’envoi, ou avec des objets “ Panne ” et des noms d’affichage relatifs à l’état du service, provenant de l’extérieur de votre organisation.
- Clics sur les liens sécurisés dans ces messages.
- Connexions depuis des lieux inhabituels, nouvelles méthodes d'authentification multifacteur ou nouvelles règles de boîte de réception pour les utilisateurs ayant cliqué.
Référence des commandes
Chassez les leurres et les clics
KQL, chasse avancée Microsoft Defender XDR · nécessite Defender pour Office 365 et les droits de lecture de sécurité · lecture seule · non testé par MAG212
let lures = EmailEvents
| where Timestamp > datetime(2026-11-12)
| where SenderFromDomain in~ ("moments-notice.com", "planetmaison.com", "newbooker.com")
    or (Subject has "Outage" and SenderDisplayName has_any ("Outage Notification", "Service Health"));
lures | project Timestamp, RecipientEmailAddress, SenderFromAddress, Subject, DeliveryAction;
// who clicked through Safe Links:
UrlClickEvents | where Timestamp > datetime(2026-11-12)
| join kind=inner (lures | project NetworkMessageId) on NetworkMessageId
| project Timestamp, AccountUpn, Url, ActionType, IsClickedThrough
Exécutez les deux commandes séparément si votre console n'affiche que le dernier résultat. Les e-mails internes signalant une “ panne ” peuvent correspondre au filtre d'objet ; vérifiez donc les expéditeurs. EmailEvents et UrlClickEvents Les tables sont documentées dans le schéma de recherche avancé de Microsoft. [5]
Contenir et remédier (dans l'ordre)
- Rechercher et supprimer les messages correspondants des boîtes aux lettres.
- Pour chaque utilisateur ayant cliqué sur le lien : réinitialiser le mot de passe, révoquer les sessions, examiner les méthodes d’authentification multifacteur et supprimer les règles de boîte de réception suspectes.
- Bloquez les trois domaines d'envoi après avoir confirmé qu'ils correspondent à vos données de télémétrie.
- Vérifiez que les stratégies de liens sécurisés couvrent tous les utilisateurs, comme le recommande Microsoft. [2]
Vérifier la récupération
- Plus aucun envoi en provenance des domaines expéditeurs.
- Aucune nouvelle connexion provenant de lieux inconnus ne sera autorisée pour les utilisateurs concernés au cours de la semaine suivante.
- Les règles de messagerie et les méthodes d'authentification multifacteur pour les utilisateurs concernés ont été examinées et confirmées.
Prévention et sensibilisation
Microsoft publie les mises à jour concernant les pannes sur la page « État du service » du centre d’administration Microsoft 365, et non par e-mail aux utilisateurs. Demandez à votre personnel de confirmer tout message d’incident auprès du service informatique et de ne jamais restaurer la messagerie via un lien contenu dans un e-mail. [2][4]
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines (numéro complet et PDF)
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] CybersecurityNews, “Microsoft met en garde contre une attaque active de vol de mots de passe exploitant une interruption de service de Microsoft 365.“, 14 novembre 2026.
- [2] The Tribune (ANI), “Microsoft rétablit les services 365 dans le monde entier ; met en garde contre une campagne d’hameçonnage exploitant la panne.“, 14 novembre 2026.
- [3] TVC News, “Microsoft met en garde contre une campagne d'hameçonnage exploitant une interruption de service de Microsoft 365.“, 14 novembre 2026.
- [4] HawkEye, “Avis de panne de Microsoft 365 : l’hameçonnage a commencé avant le rétablissement du service.“, 14 novembre 2026.
- [5] Microsoft Learn, “Tables de schéma de recherche avancée (EmailEvents, UrlClickEvents)“, docs 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 15 novembre 2026 à 7 h 45 PST.