
Vitesse des machines, lacunes humaines : MAG212 CYBER Daily, 15 novembre 2026
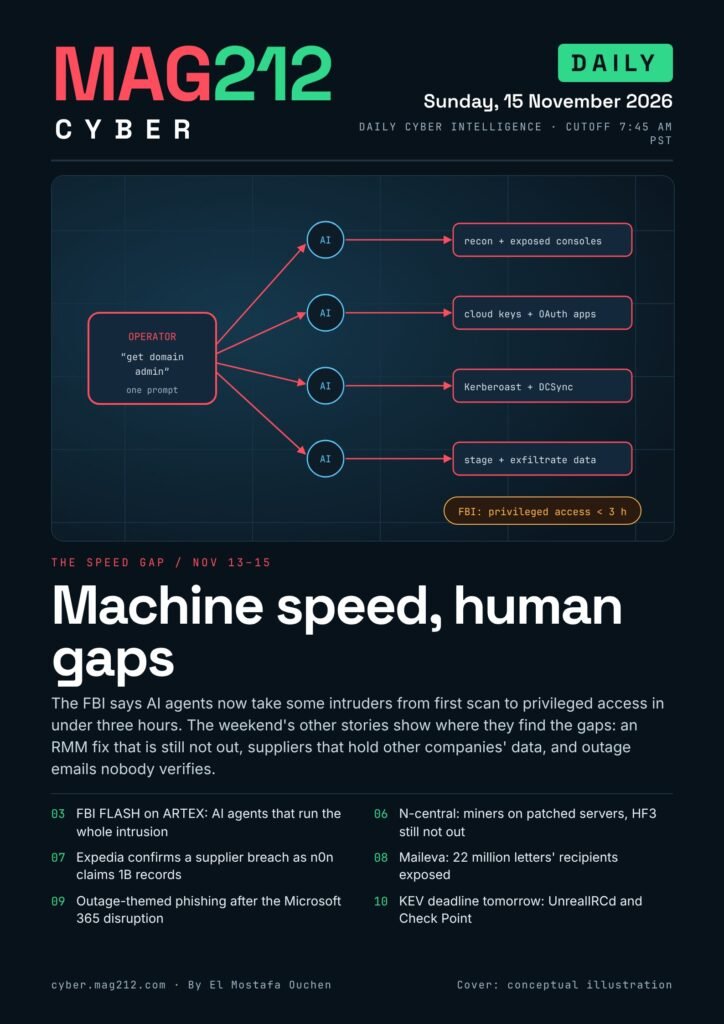
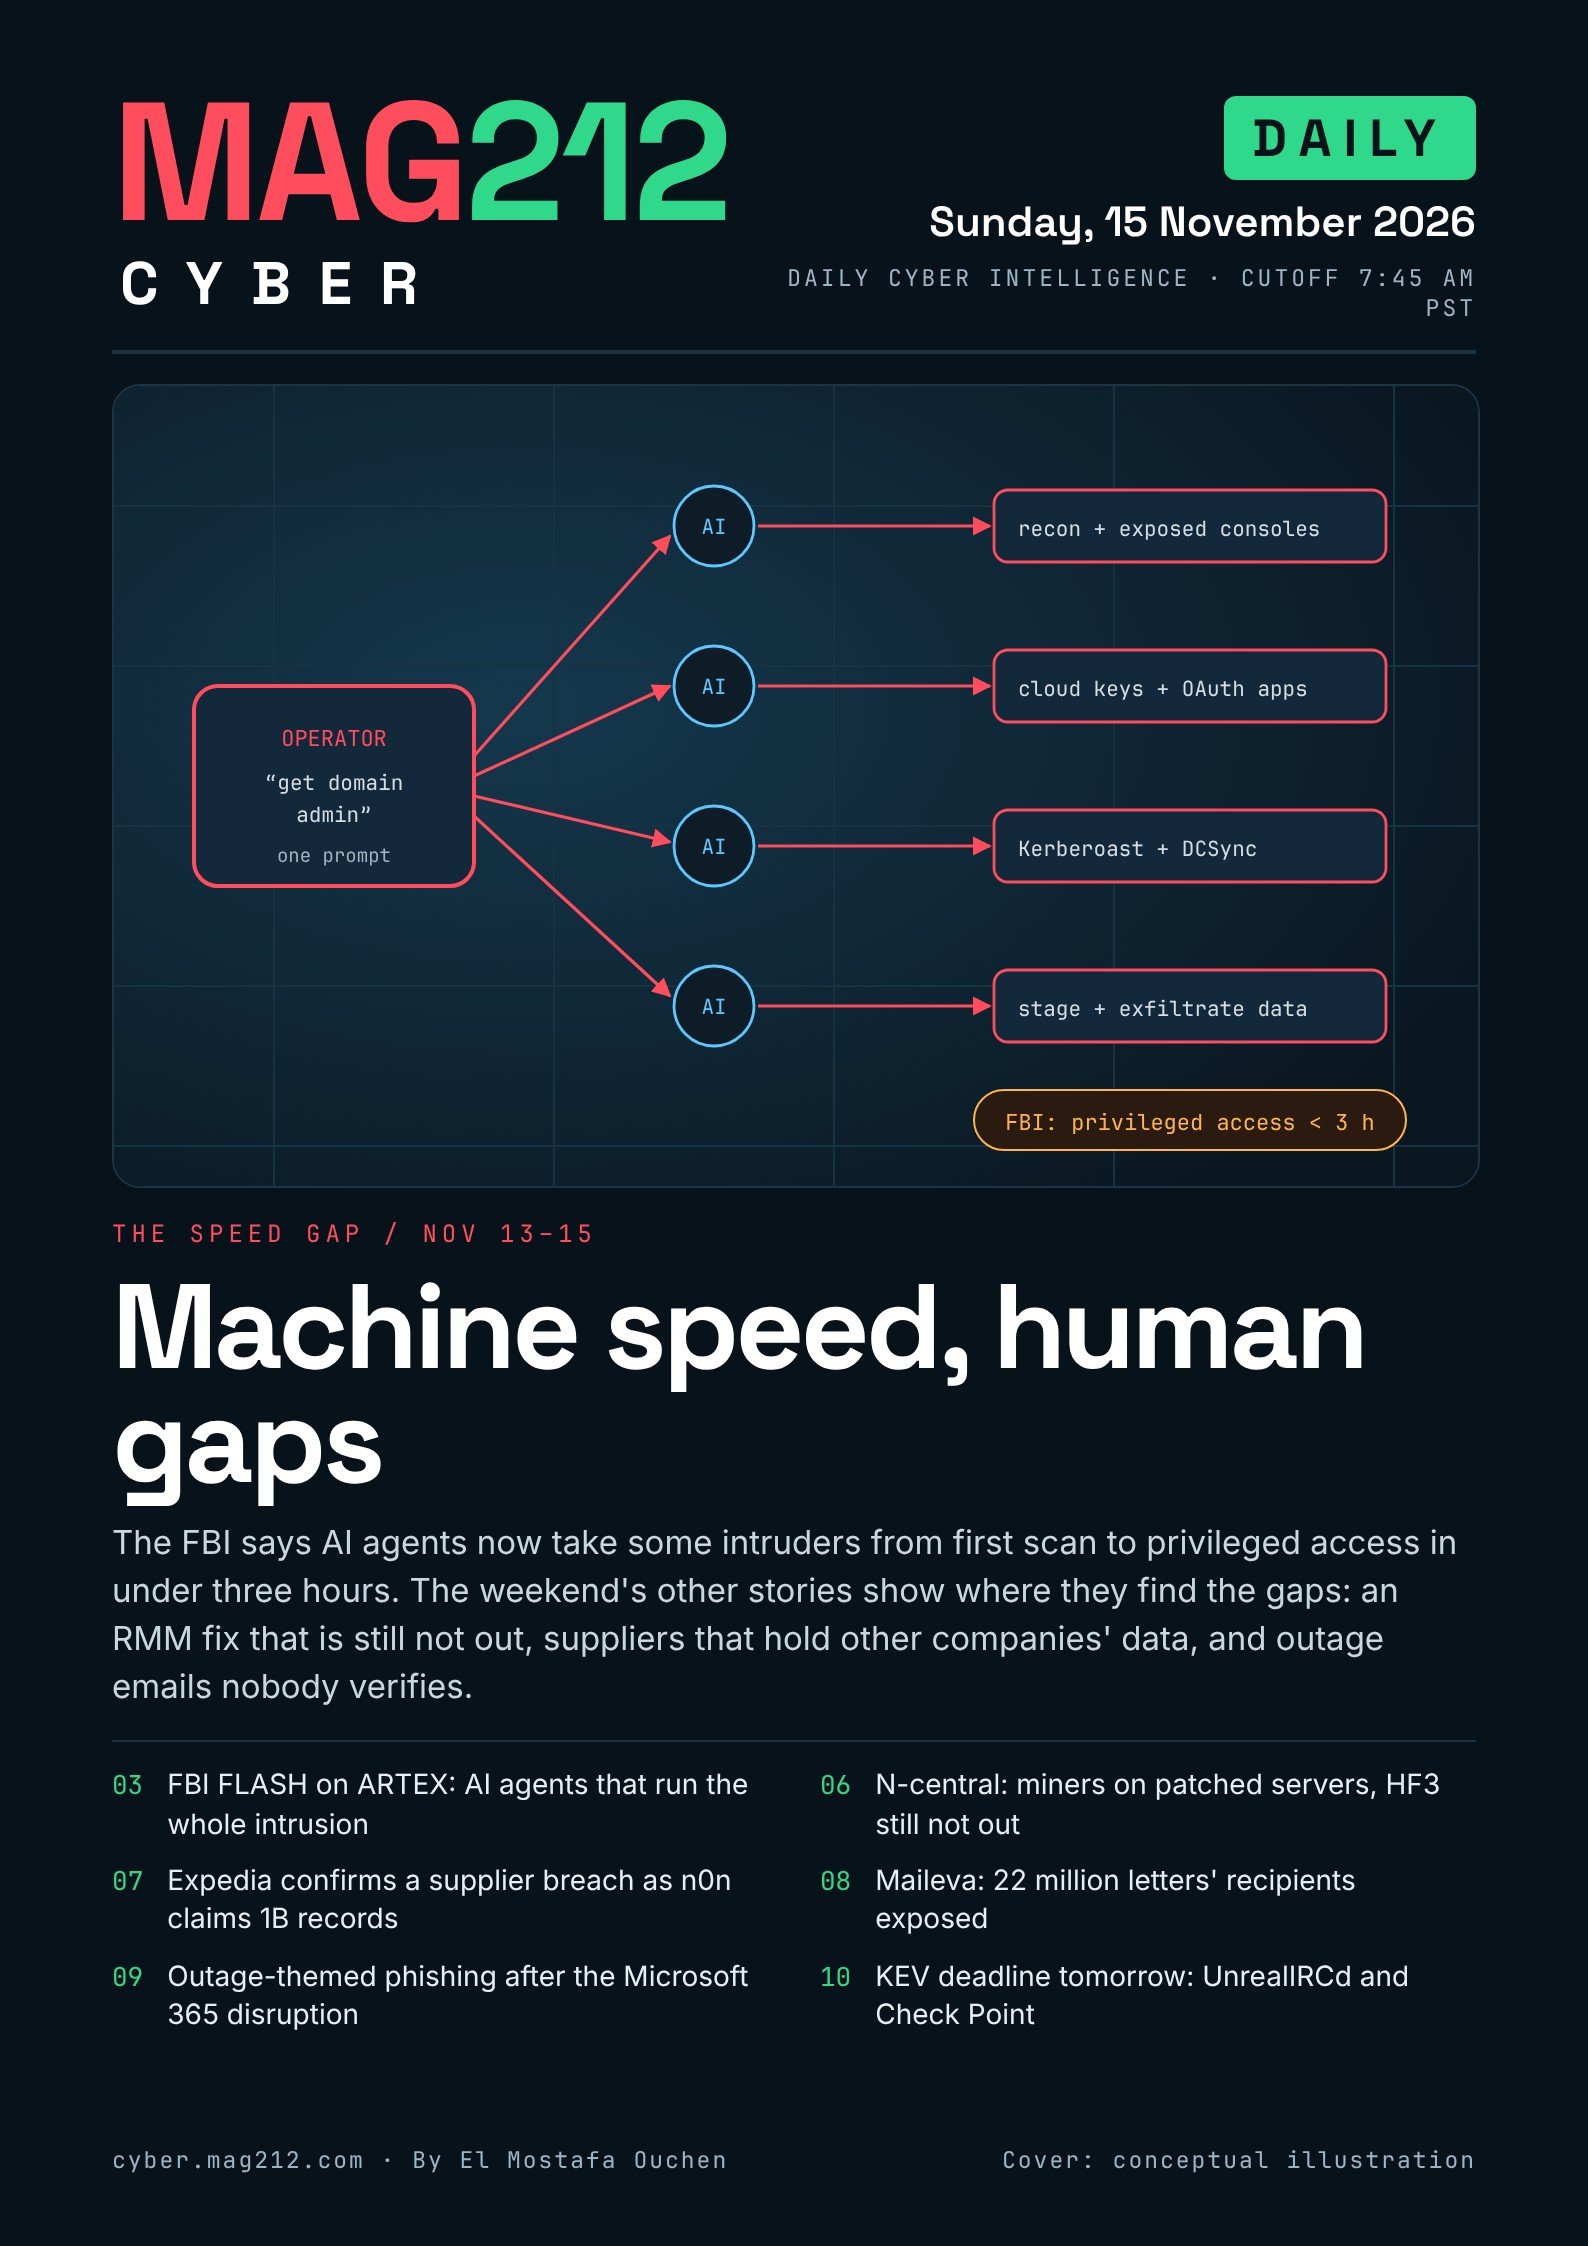
MAG212 CYBER · Renseignements quotidiens sur la cybersécurité · Dimanche 15 novembre 2026. Le FBI affirme que les agents d'IA basés sur la plateforme ARTEX permettent désormais à certains intrus d'obtenir un accès privilégié en moins de trois heures, après une première analyse. D'autres incidents survenus ce week-end révèlent les failles de sécurité : un correctif pour le réseau N-central toujours indisponible, des fournisseurs détenant des données clients d'autres entreprises (Expedia et Maileva), des attaques de phishing exploitant les pannes suite à l'interruption de Microsoft 365, et deux échéances CISA KEV fixées au 16 novembre.
Les trois actions prioritaires
- Recherchez dès aujourd'hui les activités de type ARTEX dans les journaux d'identité et de cloud. Examinez les enregistrements d'audit Entra pour détecter les nouvelles informations d'identification sur les applications et les principaux de service, les connexions de principal de service inconnues et les sorties de serveur vers les API LLM ; verrouillez les points de terminaison d'administration Kudu/SCM et cloud sur les réseaux d'administration.
- Clôturez les deux éléments KEV à régler avant le 16 novembre. Mettez à jour UnrealIRCd vers la version 6.2.7.1 (CVE-2026-114713) et terminez le correctif cumulatif Check Point CVE-2026-123039 et la recherche dans les journaux.
- Désactivez l'API Legacy de N-central et vérifiez. Confirmez qu'il est désactivé et inaccessible, conservez HF2, mettez à niveau les agents et les sondes, recherchez les indicateurs de mineurs et installez HF3 lorsque N-able le livrera.
Dans ce numéro : lisez chaque article en intégralité
- Le FBI met en garde : les agents IA d’ARTEX sont désormais capables de mener des intrusions complètes. Que dit FLASH et comment les déjouer ? (p. 3–5)
- Mise à jour N-central : Mineurs sur serveurs patchés, et le correctif HF3 est de nouveau retardé (p. 6)
- Expedia confirme une violation de données via un fournisseur de plateforme, tandis que n0n revendique près d'un milliard d'enregistrements compromis. (p. 7)
- Fuite de données Maileva : 22 millions de personnes n’ont jamais choisi ce fournisseur (p. 8)
- La panne est terminée, mais les tentatives d'hameçonnage liées à la panne persistent : à la recherche des leurres EX1550543 (p. 9)
- UnrealIRCd CVE-2026-114713 : Exploitation d’une injection de commandes serveur, KEV. Date limite : 16 novembre. (p. 10)
- Opinion : L'IA nous rend-elle moins performants en matière de cybersécurité ? (p. 5)
Également dans le PDF : des notes sur l’enquête de la FAA sur l’arrêt au sol, la publication de 52 CVE de PostgreSQL, les Secure Exclaves d’Apple, l’ensemble d’outils Cereal de Turla et l’évasion de la sandbox iOS worst_query (p. 11), le Bureau d’action du Defender avec 14 actions (p. 12), une leçon de sensibilisation sur les e-mails de panne et les fausses pages ‘ appuyez sur ces touches ’ (p. 13) et 46 sources liées (p. 14).
Feuilletez l'édition
Comment nous avons vérifié ce problème : Les informations ont été vérifiées auprès de sources primaires accessibles (FBI FLASH, alerte KEV de la CISA, page de sécurité de PostgreSQL, rapport de Huntback et déclarations des fournisseurs), la recherche ayant été arrêtée à 7 h 45 PST le 15 novembre. Les allégations criminelles sont signalées comme non vérifiées. Chaque commande est marquée non testé par MAG212. Ce numéro corrige notre Hebdomadaire du 14 novembre sur l'état d'exploitation N-central (p. 6).
Numéros précédents
- Les clés étaient déjà à l'intérieur., l'hebdomadaire du 14 novembre.
- Tous les numéros du magazine MAG212 CYBER