
Également au programme aujourd'hui : Ipsos enquête sur une violation de données, une panne du réseau de la NSA, des contournements du bac à sable du widget Telegram et une extradition d'INC/Lynx
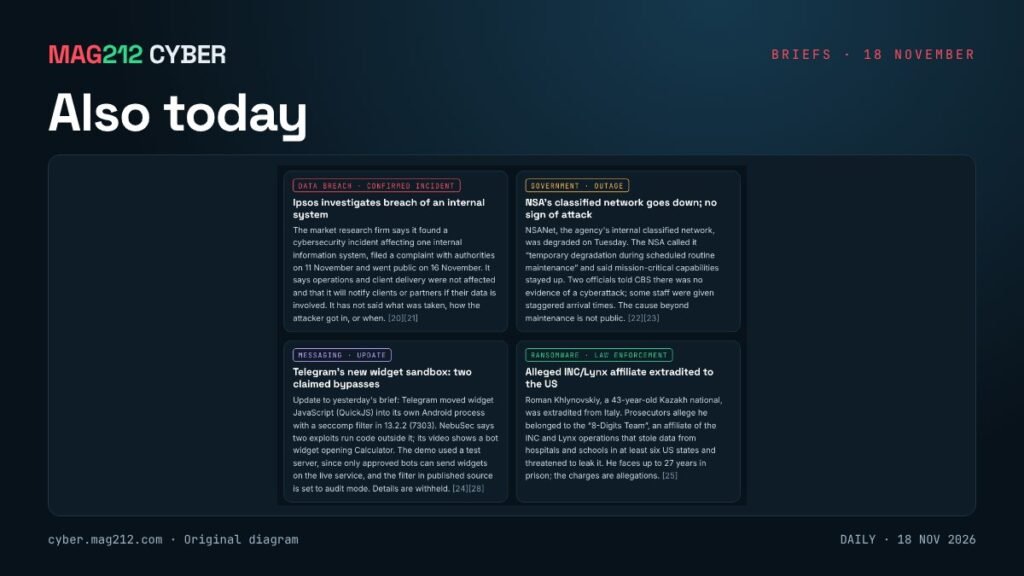
De la part de MAG212 CYBER Quotidien, 18 novembre 2026. Les faits sont sourcés ci-dessous ; l’analyse est marquée comme étant celle de MAG212.
Statut: Quatre brèves annonces. Chacune indique ce qui est confirmé et ce qui ne l'est pas. [1][3][5][6]
Ipsos enquête sur une violation de données dans un système interne
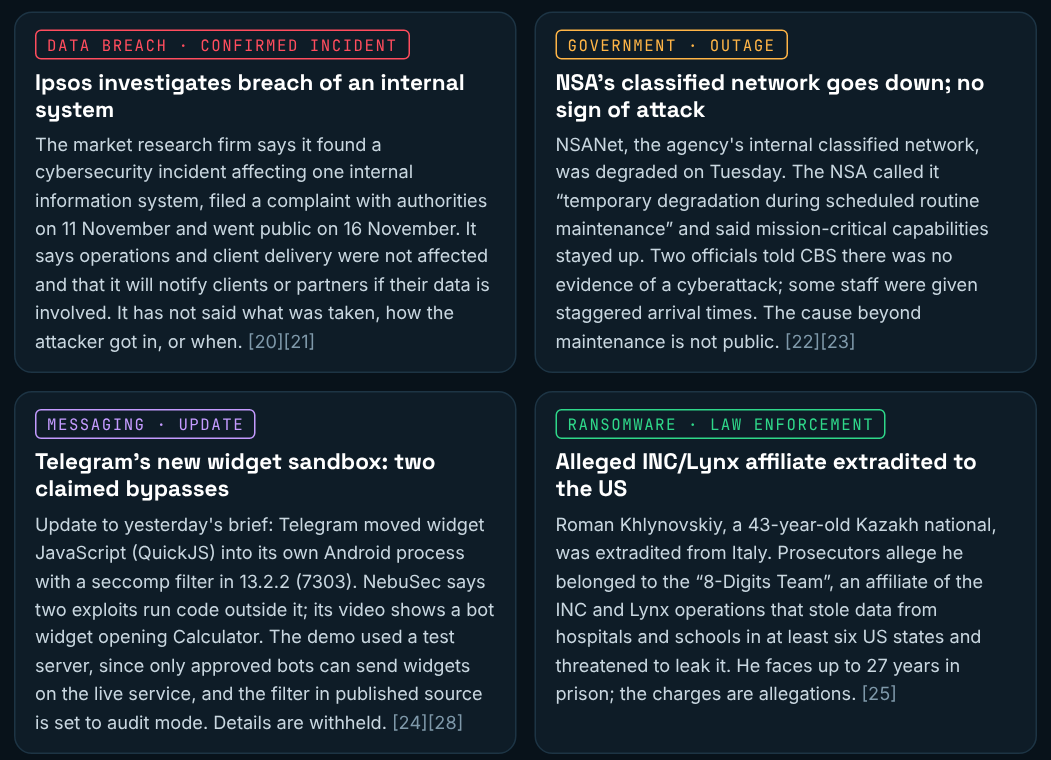
La société française d'études de marché Ipsos a annoncé avoir identifié un incident de cybersécurité affectant l'un de ses systèmes d'information internes et avoir déposé une plainte auprès des autorités compétentes le 11 novembre 2026. L'incident a été rendu public le 16 novembre. Ipsos précise avoir activé son plan de réponse aux incidents, circonscrit l'incident et fait appel à des experts externes. Ses opérations et la prestation de services aux clients n'ont pas été perturbées. La société s'engage à informer ses clients et partenaires si leurs données sont concernées. [1][2]
On ignore encore quel système a été ciblé, comment l'attaquant a procédé, quand l'intrusion a commencé et si des données ont été dérobées. SecurityWeek souligne que l'entreprise n'a pas répondu à ces questions. [2]
Ce qu'il faut faire: Les clients et les membres des panels d'Ipsos doivent se méfier des tentatives d'hameçonnage faisant référence aux recherches d'Ipsos et confirmer toute demande inattendue auprès d'un contact connu.
Pourquoi c'est important
Chaque rapport nous rappelle une discipline différente : des informations peu informatives, des pannes qui ressemblent à des attaques, de nouvelles fonctionnalités qui élargissent la surface d’attaque plus vite que les défenses, et les forces de l’ordre qui rattrapent lentement les affiliés des ransomwares. (Analyse MAG212)
Le réseau classifié de la NSA est hors service ; les autorités n'y voient aucune attaque.
Le réseau interne NSANet, utilisé par la NSA pour ses communications classifiées, a subi une interruption de service le mardi 17 novembre. La NSA a indiqué avoir “ rencontré une interruption temporaire lors d'une opération de maintenance de routine programmée ” et que les capacités essentielles à la mission restaient opérationnelles. [3]
Deux responsables américains ont déclaré à CBS News qu'aucune preuve de cyberattaque n'avait été constatée, et deux sources ont indiqué qu'une mise à jour système de routine en était la cause, bien que les circonstances exactes restent floues. L'agence a échelonné les heures d'arrivée de certains employés de Fort Meade afin d'éviter une connexion simultanée de tous les employés et a redirigé certaines tâches vers d'autres sites. L'AP note que cette panne fait suite à plusieurs autres perturbations survenues la semaine précédente, notamment une suspension du trafic aérien au sol et un problème technique chez JPMorgan Chase. [3][4]
Analyse MAG212 : Les interruptions de service lors des mises à jour constituent un risque opérationnel normal. Toute organisation doit donc s'entraîner à la restauration du système et disposer d'un plan de communication permettant d'affirmer rapidement et de manière crédible qu'aucune attaque n'a été constatée.
Le nouveau bac à sable pour widgets de Telegram : deux contournements revendiqués
Suite à notre article du 17 novembre : après que des chercheurs ont démontré l’exécution de code via les nouveaux widgets de chat de Telegram, Telegram a déplacé le moteur QuickJS, qui exécute le JavaScript des widgets, dans un processus distinct sur Android et a ajouté un filtre seccomp dans Telegram pour Android 13.2.2 (7303). La société de sécurité NebuSec affirme désormais avoir découvert deux façons d’exécuter du code en dehors de ce filtre ; sa vidéo montre un widget de bot ouvrant l’application Calculatrice. [5][7]
La démonstration a eu lieu sur un serveur de test Telegram, car seuls les bots autorisés peuvent envoyer des widgets sur le service en production. Selon NebuSec, un processus exécute chaque widget ; un widget détourné partage donc la mémoire avec les widgets d'autres bots. The Hacker News indique que le filtre dans le code source publié de Telegram est configuré en mode audit. NebuSec ne fournit aucun détail supplémentaire. [5]
Ce qu'il faut faire: Maintenez Telegram à jour, évitez d'interagir avec les widgets provenant de bots inconnus et considérez les appareils professionnels exécutant Telegram comme présentant un risque plus élevé jusqu'à ce que le litige soit réglé.
Un individu soupçonné d'être affilié à INC/Lynx, une société de ransomware, a été extradé vers les États-Unis.
Roman Khlynovskiy, un Kazakh de 43 ans, a été extradé d'Italie vers les États-Unis. Le parquet l'accuse d'avoir appartenu à la “ 8-Digits Team ”, un groupe lié aux opérations de ransomware INC et Lynx, qui a piraté des réseaux, volé des données et menacé de les publier pour extorquer de l'argent à des victimes, notamment des hôpitaux et des écoles, dans au moins six États américains. Il encourt jusqu'à 27 ans de prison. Ces accusations ne constituent que des allégations et il est présumé innocent jusqu'à preuve du contraire. [6]
Pourquoi c'est important : Ce sont les filiales, et pas seulement les marques à l'origine des ransomwares, qui sont désormais visées au-delà des frontières. Pour les équipes de défense, la stratégie reste inchangée : le vol de données et l'extorsion reposent sur l'exfiltration, aussi la surveillance des activités sortantes et les sauvegardes hors ligne demeurent-elles les mesures de contrôle essentielles.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Quotidien, 18 novembre 2026 : Un signe égal de trop (numéro complet et PDF)
- MAG212 CYBER Daily, 17 novembre 2026 : Des clés qui ont survécu à l’emploi
- MAG212 CYBER Daily, 16 novembre 2026 : Les boîtes que personne ne répare
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] Ipsos, “Ipsos a déposé une plainte concernant une violation de données sur l'un de ses systèmes internes.“, 16 novembre 2026.
- [2] SecurityWeek, “Le géant des études de marché Ipsos enquête sur une violation de son système interne.“, 17 novembre 2026.
- [3] Associated Press (via WRAL), “Le réseau de communications classifiées de la NSA est hors service, selon un responsable.“, 17 novembre 2026.
- [4] CBS News, “Le réseau interne classifié de la NSA est hors service, selon des sources.“, 17 novembre 2026.
- [5] The Hacker News, “Des chercheurs affirment avoir découvert deux failles de sécurité à distance qui contournent les nouvelles défenses Android de Telegram.“, 17 novembre 2026.
- [6] BleepingComputer, “Un suspect lié à un réseau de ransomware a été extradé vers les États-Unis et risque 27 ans de prison.“, 17 novembre 2026.
- [7] MAG212 CYBER, “Quotidien du 17 novembre : Widgets Telegram, conflit RCE et autres brèves“, 17 novembre 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 18 novembre 2026 à 6h00 (heure du Pacifique).