
Un signe égal de trop : MAG212 CYBER Daily, 18 novembre 2026
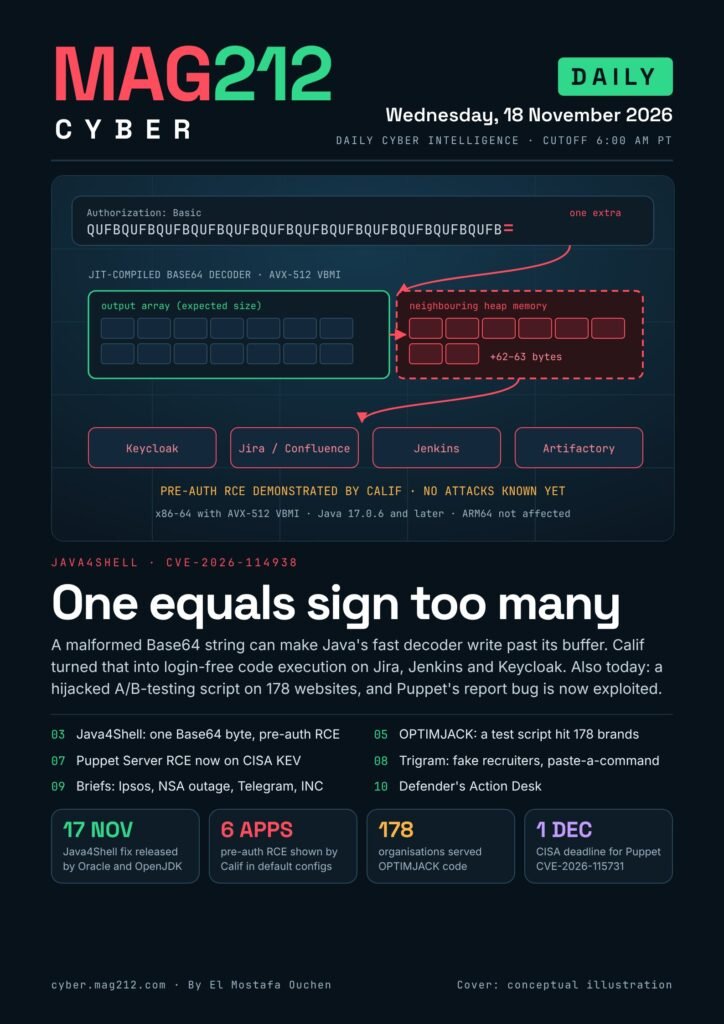
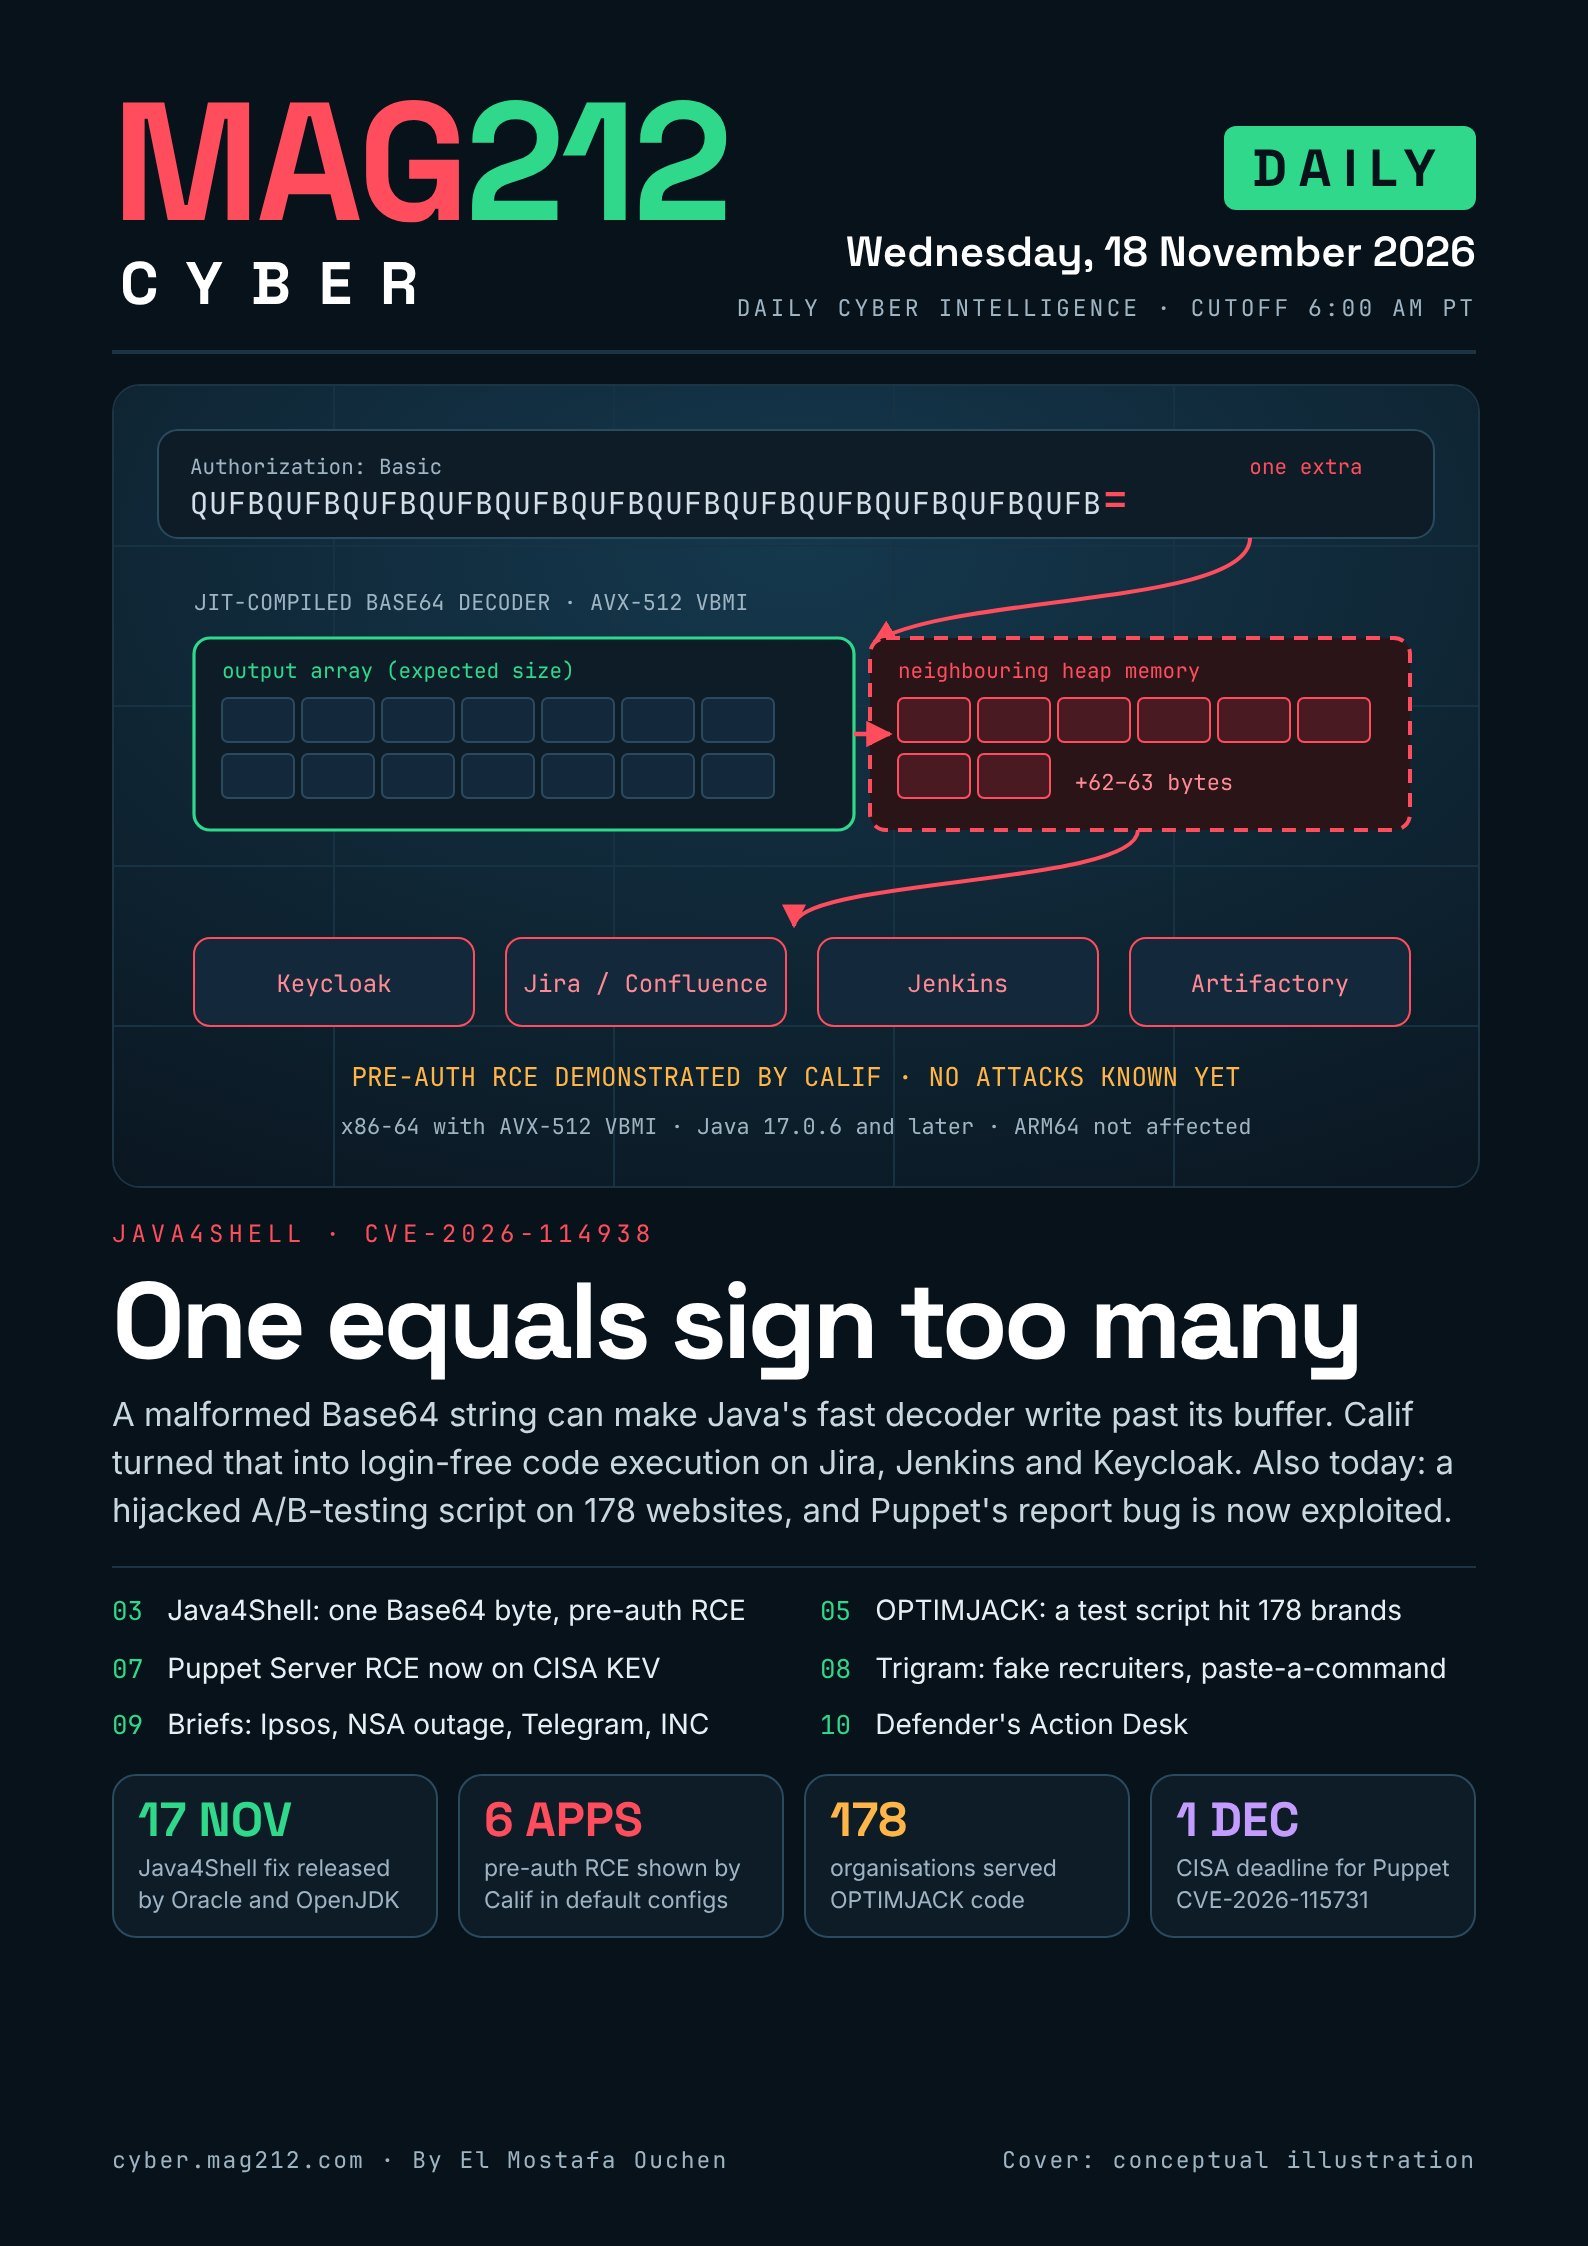
MAG212 CYBER · Renseignements quotidiens sur la cybersécurité · Mercredi 18 novembre 2026. Une chaîne Base64 malformée peut amener le décodeur AVX-512 de Java à écrire au-delà de sa mémoire tampon ; Calif a exploité cette faille pour exécuter du code sans authentification sur Jira, Jenkins et Keycloak, et Oracle et OpenJDK ont publié des correctifs le 17 novembre. Un script Optimizely détourné a diffusé un programme de cryptage, un skimmer de carte bancaire et un chargeur d'exploit pour iPhone auprès des visiteurs de 178 organisations. La CISA indique que la faille de désérialisation des rapports de Puppet Server est désormais exploitée, et la campagne Trigram de Stormshield incite les développeurs à intégrer un voleur d'informations.
Les trois actions prioritaires
- Commencez par appliquer le correctif Java aux serveurs x86-64. Commencez par les instances Jira, Confluence, Jenkins, Keycloak, Artifactory et PingFederate accessibles via Internet. Les versions fixes d'Oracle sont 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1 ; si aucune version fixe n'est disponible, activez l'option de contournement Base64-intrinsic et redémarrez.
- Corrigez ou isolez les serveurs Puppet et OpenVox dès aujourd'hui. Mettez à niveau vers PE 2023.8.13, 2025.12.1 ou 2026.0.1, ou OpenVox Server 9.2.0 / 8.18.0. Désactivez la signature automatique naïve et limitez les personnes pouvant accéder au serveur.
- Si votre site utilise Optimizely Web, lisez attentivement chaque champ JavaScript du projet. Une variante du chargeur est encodée en base64 et une autre est intégrée avec une fonction de repli eval ; une recherche de domaine est donc insuffisante. Considérez les cartes saisies lors des paiements concernés comme compromises.
Dans ce numéro
- Java4Shell (CVE-2026-114938) : Comment un seul octet Base64 permet une exécution de code à distance avant authentification dans Jira, Jenkins et Keycloak, et comment corriger cette vulnérabilité. (p. 3–4)
- OPTIMJACK : Comment un script Optimizely détourné a diffusé un programme de piratage de cryptomonnaies, un skimmer de cartes bancaires et un chargeur d’exploits pour iPhone sur 178 sites web (p. 5–6)
- La vulnérabilité d'exécution de code à distance (RCE) du serveur Puppet (CVE-2026-115731) est désormais exploitée : fonctionnement de la faille de désérialisation des rapports et solution (p. 7)
- Campagne Trigram : faux recruteurs, commande copiée-collée et voleur d’informations ciblant les développeurs d’IA et de blockchain (p. 8)
- Également au programme aujourd'hui : Ipsos enquête sur une violation de données, une panne du réseau de la NSA, des contournements du bac à sable du widget Telegram et une extradition d'INC/Lynx (p. 9)
Également dans le PDF : le Bureau d'action du défenseur (p. 10), une leçon de sensibilisation, “ Ne collez jamais une commande qui vous est donnée par un site Web ” (p. 11), et 28 sources liées (p. 12).
Feuilletez l'édition
Comment nous avons vérifié ce problème : Les informations ont été vérifiées auprès de sources primaires accessibles (Californie, CERT-EU, Oracle, Unit 42, Stormshield, CISA et Ipsos), la recherche s'arrêtant à 6 h 00, heure du Pacifique, le 18 novembre. L'avis de sécurité concernant OpenJDK et l'article de SecurityWeek sur Puppet n'ont pas pu être chargés ; des versions corrigées, provenant d'Oracle, du CERT-EU et d'autres sources, sont disponibles et signalées. Les infections par OPTIMJACK sur iOS ne sont pas confirmées. Chaque commande est marquée. non testé par MAG212.
Numéros précédents
- Des clés qui ont survécu à l'emploi, le quotidien du 17 novembre.
- Les boîtes que personne ne répare, le quotidien du 16 novembre.
- Tous les numéros du magazine MAG212 CYBER