
Ivanti et Citrix publient des correctifs critiques pour les plateformes de gestion : EPM 2024 SU8, CSA 5.0.8.1 et XenServer
Ivanti et Citrix ont publié des correctifs pour dix-neuf vulnérabilités affectant leurs produits de gestion, dont deux critiques chez Ivanti. Une injection SQL dans Endpoint Manager (CVE-2026-121653, version 9.8) peut permettre l'exécution de code à distance sans authentification, et une faille d'authentification manquante dans Cloud Services Application (CVE-2026-121683, version 9.4) permet à un attaquant d'ajouter ou de supprimer des certificats EPM Core de confiance. La mise à jour de XenServer de Citrix corrige une faille qui pourrait permettre à un attaquant de déduire le secret du pool et de prendre le contrôle de l'hôte. Ivanti affirme qu'aucune de ses failles n'a été exploitée à ce jour.
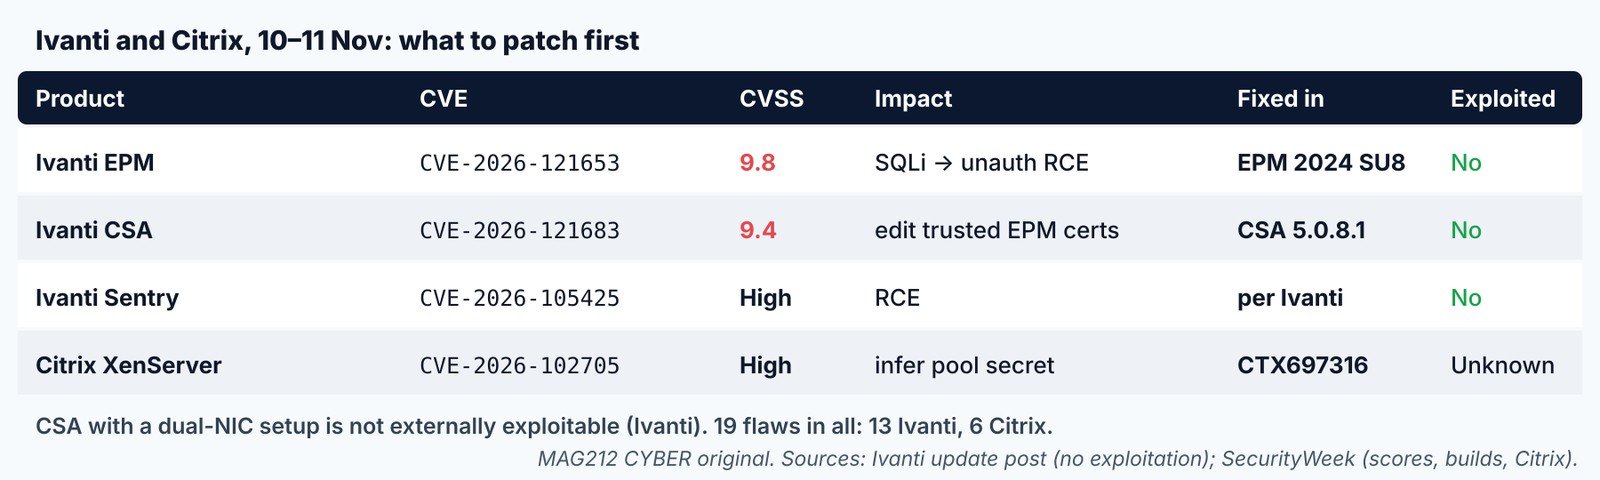
| Total | 19 failles : 13 Ivanti, 6 Citrix |
| Réparation du haut | EPM 2024 SU8 (CVE-2026-121653) |
| CSA | 5.0.8.1 (CVE-2026-121683) |
| Serveur Xen | CTX697316 (CVE-2026-102705) |
Que s'est-il passé, qui est concerné et comment cela fonctionne-t-il ?
[Signalé] Ivanti a réparé un Injection SQL dans Endpoint Manager pouvant entraîner l'exécution de code distant non authentifié (CVE-2026-121653, 9.8 ; EPM 2024 SU8) et un Défaut d'authentification manquante dans l'application de services cloud Cette vulnérabilité permet à un attaquant d'ajouter ou de supprimer des entrées de certificats EPM Core de confiance (CVE-2026-121683, 9.4 ; CSA 5.0.8.1). CSA, avec une configuration à double carte réseau, n'est pas exploitable de l'extérieur. Une vulnérabilité d'exécution de code à distance (RCE) Sentry de haute gravité (CVE-2026-105425) est également corrigée. [Confirmé] Ivanti a publié sa propre mise à jour indiquant qu'elle ne dispose d'aucune preuve d'exploitation de ces failles et cite quatre CVE Sentry (CVE-2026-105425, -105669, -123179, -123181), une faille User Workspace Manager (CVE-2026-105813) et la CVE-2026-121683 pour CSA, ainsi que des avis de sécurité concernant EPM et EPMM.Ivanti) [Signalé] La mise à jour de Citrix pour XenServer corrige la vulnérabilité CVE-2026-102705, qui pouvait permettre à un attaquant de déduire le secret du pool et de compromettre l'hôte, ainsi que cinq problèmes d'élévation de privilèges et d'arrêt de tâches, et propose des mesures d'atténuation pour les failles de communication hôte-invité AMD ; Citrix ne mentionne aucune exploitation.Semaine de la sécuritéMAG212 a ouvert le résumé d'Ivanti, mais pas les avis par produit ni le bulletin de Citrix ; par conséquent, le score EPM et les versions corrigées proviennent de SecurityWeek.Citrix)
Ce qu'il faut rechercher, puis corriger (dans l'ordre)
- Serveurs principaux EPM en premier : Mise à niveau vers le SU8 2024. [Analyse MAG212] Les failles d'Ivanti ont la fâcheuse tendance à être rapidement exploitées une fois les correctifs intégrés ; n'attendez pas une entrée KEV.
- CSA : 5.0.8.1 ; vérifiez si votre système fonctionne avec une seule carte réseau.
- [Analyse MAG212] Après la mise à jour, Veuillez vérifier la liste des certificats de confiance d'EPM pour les entrées que vous n'avez pas ajoutées.
- XenServer : Appliquer CTX697316 ; maintenir le réseau de gestion isolé (même leçon que les attaques Xen Orchestra de cette semaine).
Vérifier la récupération : Versions confirmées ; liste des certificats EPM vérifiée. Prévention [Analyse MAG212]Les serveurs de gestion des points de terminaison peuvent déployer du code sur chaque machine, comme les consoles ScreenConnect de l'histoire 1. Offrez-leur le même niveau d'isolation qu'un contrôleur de domaine.
Pourquoi les plateformes de gestion font-elles constamment la une de l'actualité ?
[Analyse MAG212] Les gestionnaires de terminaux, les gestionnaires d'appareils mobiles et les consoles d'assistance à distance ont un point commun que les attaquants affectionnent particulièrement : ils peuvent, de par leur conception, exécuter du code malveillant sur chaque machine qu'ils gèrent. Une simple faille sur le serveur se transforme ainsi en une faille pour l'ensemble du système, et le serveur lui-même est souvent exposé à Internet, permettant ainsi aux ordinateurs portables de s'y connecter depuis le domicile.
[Analyse MAG212] La solution pratique est la même quel que soit le fournisseur. Il faut maintenir le serveur d'administration hors d'Internet lorsque le produit le permet, ou le placer derrière un VPN ou un proxy avec prise en charge de l'identité ; activer l'authentification multifacteur anti-phishing pour ses comptes d'administration ; consigner et alerter en cas de nouveaux administrateurs, de nouveaux certificats et de déploiements logiciels massifs ; et traiter sa base de données et ses sauvegardes comme des ressources critiques, au même titre qu'un contrôleur de domaine.
[Analyse MAG212] Concernant la faille CSA en particulier, vérifiez le câblage de votre appareil. Ivanti indique qu'une configuration à deux cartes réseau n'est pas exploitable de l'extérieur ; par conséquent, une faille CSA avec une seule carte réseau connectée à Internet devrait être traitée en priorité.
Pourquoi c'est important
Les plateformes de gestion des terminaux et de virtualisation peuvent déployer du code malveillant sur toutes les machines d'une organisation, ce qui explique le caractère dévastateur de la campagne ScreenConnect de cette semaine. Les produits Ivanti, en particulier, sont souvent détournés à des fins malveillantes peu après la publication et l'analyse des correctifs, notamment par des acteurs étatiques. Or, les établissements scolaires, les collectivités locales et les fournisseurs de services gérés utilisent largement les solutions EPM.
En résumé
Mettez d'abord à niveau les serveurs principaux d'EPM vers la version 2024 SU8, déplacez CSA vers la version 5.0.8.1, appliquez Citrix CTX697316 aux pools XenServer, puis vérifiez la liste des certificats de confiance d'EPM pour les entrées qui n'ont pas été ajoutées.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 12 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.