
Également aujourd'hui : date limite KEV pour UnrealIRCd et Check Point, incident chez Coles, Rspamd 4.3.0 et verrouillage à distance Intune
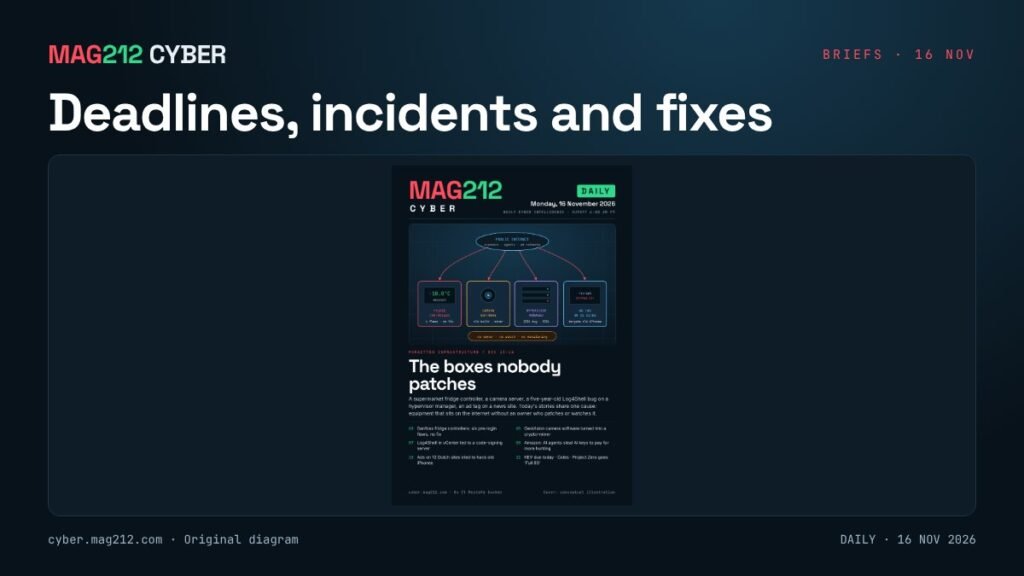
De la part de MAG212 CYBER Quotidien, 16 novembre 2026. Les faits sont sourcés ci-dessous ; l’analyse est marquée comme étant celle de MAG212.
Statut: Les faits ci-dessous sont confirmés par les sources officielles citées, sauf indication contraire. [1][2][5][6]
CISA KEV : UnrealIRCd et Check Point attendus aujourd'hui
La CISA a ajouté deux vulnérabilités à son catalogue de vulnérabilités exploitées connues le 13 novembre, sur la base de preuves d'exploitation active : [3]
| CVE | Produit | Ajouté | Exigible |
|---|---|---|---|
| CVE-2026-114713 | UnrealIRCd (neutralisation incorrecte des délimiteurs) | 13 novembre | 16 novembre |
| CVE-2026-123039 | Plusieurs produits Check Point (attribution d'autorisations incorrecte) | 13 novembre | 16 novembre |
La date limite est contraignante pour les agences civiles fédérales américaines, mais toute personne utilisant ces produits doit la considérer comme un signal fort. Nos articles précédents contiennent des informations détaillées : [UnrealIRCd CVE-2026-114713](https://cyber.mag212.com/unrealircd-cve-2026-114713-kev-due-november-16/) et la couverture de Check Point dans notre bulletin hebdomadaire du 14 novembre. Veuillez vérifier que le correctif est installé et que l’analyse des journaux est terminée. [4]
Pourquoi c'est important
Aucun de ces quatre éléments ne nécessite un long article, mais chacun requiert une action de quelqu'un aujourd'hui : un correctif à confirmer, une vague d'escroqueries à surveiller, une mise à jour du filtre de courrier à tester ou une procédure en cas de perte d'appareil à mettre à jour. (Analyse MAG212)
Coles enquête sur un incident de cybersécurité
Le groupe de supermarchés australien Coles a annoncé enquêter sur un incident de cybersécurité et collaborer avec des experts internationaux en cybersécurité pour contenir et sécuriser son environnement informatique, ainsi qu'avec le Centre australien de cybersécurité. [1][2]
- Opérations : Les magasins et les achats en ligne continuent de fonctionner normalement.
- Données: D'après son enquête préliminaire, Coles affirme n'avoir trouvé aucune preuve de compromission des données clients, des équipes ou des fournisseurs. Il s'agit d'une conclusion provisoire et non définitive.
- Services: Rien n'indique que les comptes Flybuys soient affectés ; les abonnements Coles Plus, Coles Plus Delivery et QuiteLike fonctionnent, et les cartes-cadeaux sont toujours valides. Quelques commandes Click & Collect chez Liquorland rencontrent des problèmes que Coles examine actuellement ; aucun lien n'a été établi avec l'incident.
- Inconnu: l'attaquant, la méthode d'entrée et si un ransomware était impliqué. [1][2]
Coles rappelle à ses clients qu'elle ne demandera jamais leur mot de passe ni aucune autre information sensible relative à leur compte par courriel ou SMS non sollicité. Soyez vigilants : des escrocs pourraient utiliser cette actualité comme appât. [1]
Rspamd 4.3.0 empêche les courriels transférés d'atténuer les rejets DMARC.
La nouvelle version du filtre anti-spam open source modifie sa gestion d'ARC, le mécanisme utilisé par les serveurs de transfert pour valider les résultats d'authentification antérieurs. Auparavant, l'ajout d'ensembles ARC après un ensemble valide pouvait affaiblir un rejet DMARC. Désormais, Rspamd ne fait confiance à un serveur de transfert que pour les éléments qu'il valide et exige son propre paramètre dmarc=pass avant de modifier un résultat DMARC. [5]
Cette mise à jour corrige également :
- texte contrôlé par l'expéditeur placé sans échappement dans l'en-tête Authentication-Results, ce qui permet à un expéditeur de faire passer un faux “ dmarc=pass ” pour authentique ;
- un plantage de processus déclenché par une seule requête HTTP non authentifiée (une ligne d'en-tête sans deux-points ou un en-tête Deliver-To vide) ;
- une utilisation après libération dans le proxy milter dans les versions 4.0.0 à 4.2.3 (la version 3.14 n'est pas affectée). [5]
Le système de notation change également : SPF évalue les termes dans l’ordre d’enregistrement, DKIM échoue avec les clés RSA inférieures à 1024 bits et rejette les balises dupliquées. l=0 sur les messages comportant un corps. Testez les scores locaux, les scripts qui lisent les options de symboles et les correspondances de domaines de signature en casse mixte avant le déploiement. [5]
Microsoft présente en avant-première le verrouillage à distance Intune pour Windows
Microsoft propose en avant-première une fonctionnalité permettant aux administrateurs de verrouiller un appareil Windows perdu, volé ou compromis via Intune, sans l'effacer. Cette fonctionnalité est compatible avec Windows 11, Windows 10 et Windows Server 2016, 2019 et 2022 (Entreprise, Éducation ou Professionnel), sur les appareils connectés à Entra, à un serveur hybride ou inscrits à une solution MDM. [6]
- Comment ça marche : un profil de configuration personnalisé avec
LockStateLa valeur 1 est attribuée à un groupe d'appareils ; le verrouillage s'applique lors de la prochaine connexion à Intune.LockStateramener à 0 via un groupe de déverrouillage inverse la valeur. - Comportement: Les sessions actives se terminent, les options de connexion sont masquées et le verrouillage persiste même après un redémarrage et fonctionne hors ligne. Seule une instruction Intune permet de le déverrouiller.
- Limites : Les comptes utilisateurs restent valides sur les autres appareils, l'appareil n'est pas isolé du réseau et l'environnement de récupération Windows, le mode sans échec et le démarrage depuis une clé USB ne sont pas bloqués. BitLocker doit rester activé et les sessions doivent être révoquées dans Entra ID. [6]
Que faire aujourd'hui
- Confirmez que les correctifs et les recherches concernant UnrealIRCd et Check Point sont terminés.
- Si vous exercez votre activité en Australie, mettez en garde vos équipes en contact avec la clientèle et vos équipes financières contre les arnaques liées à Coles.
- Planifiez et testez la mise à niveau de Rspamd 4.3.0 si vous utilisez Rspamd.
- Ajoutez le verrouillage à distance à votre procédure en cas de perte d'appareil dès qu'il sera disponible pour tous, ainsi que la désactivation du compte.
Sujets connexes sur MAG212 CYBER
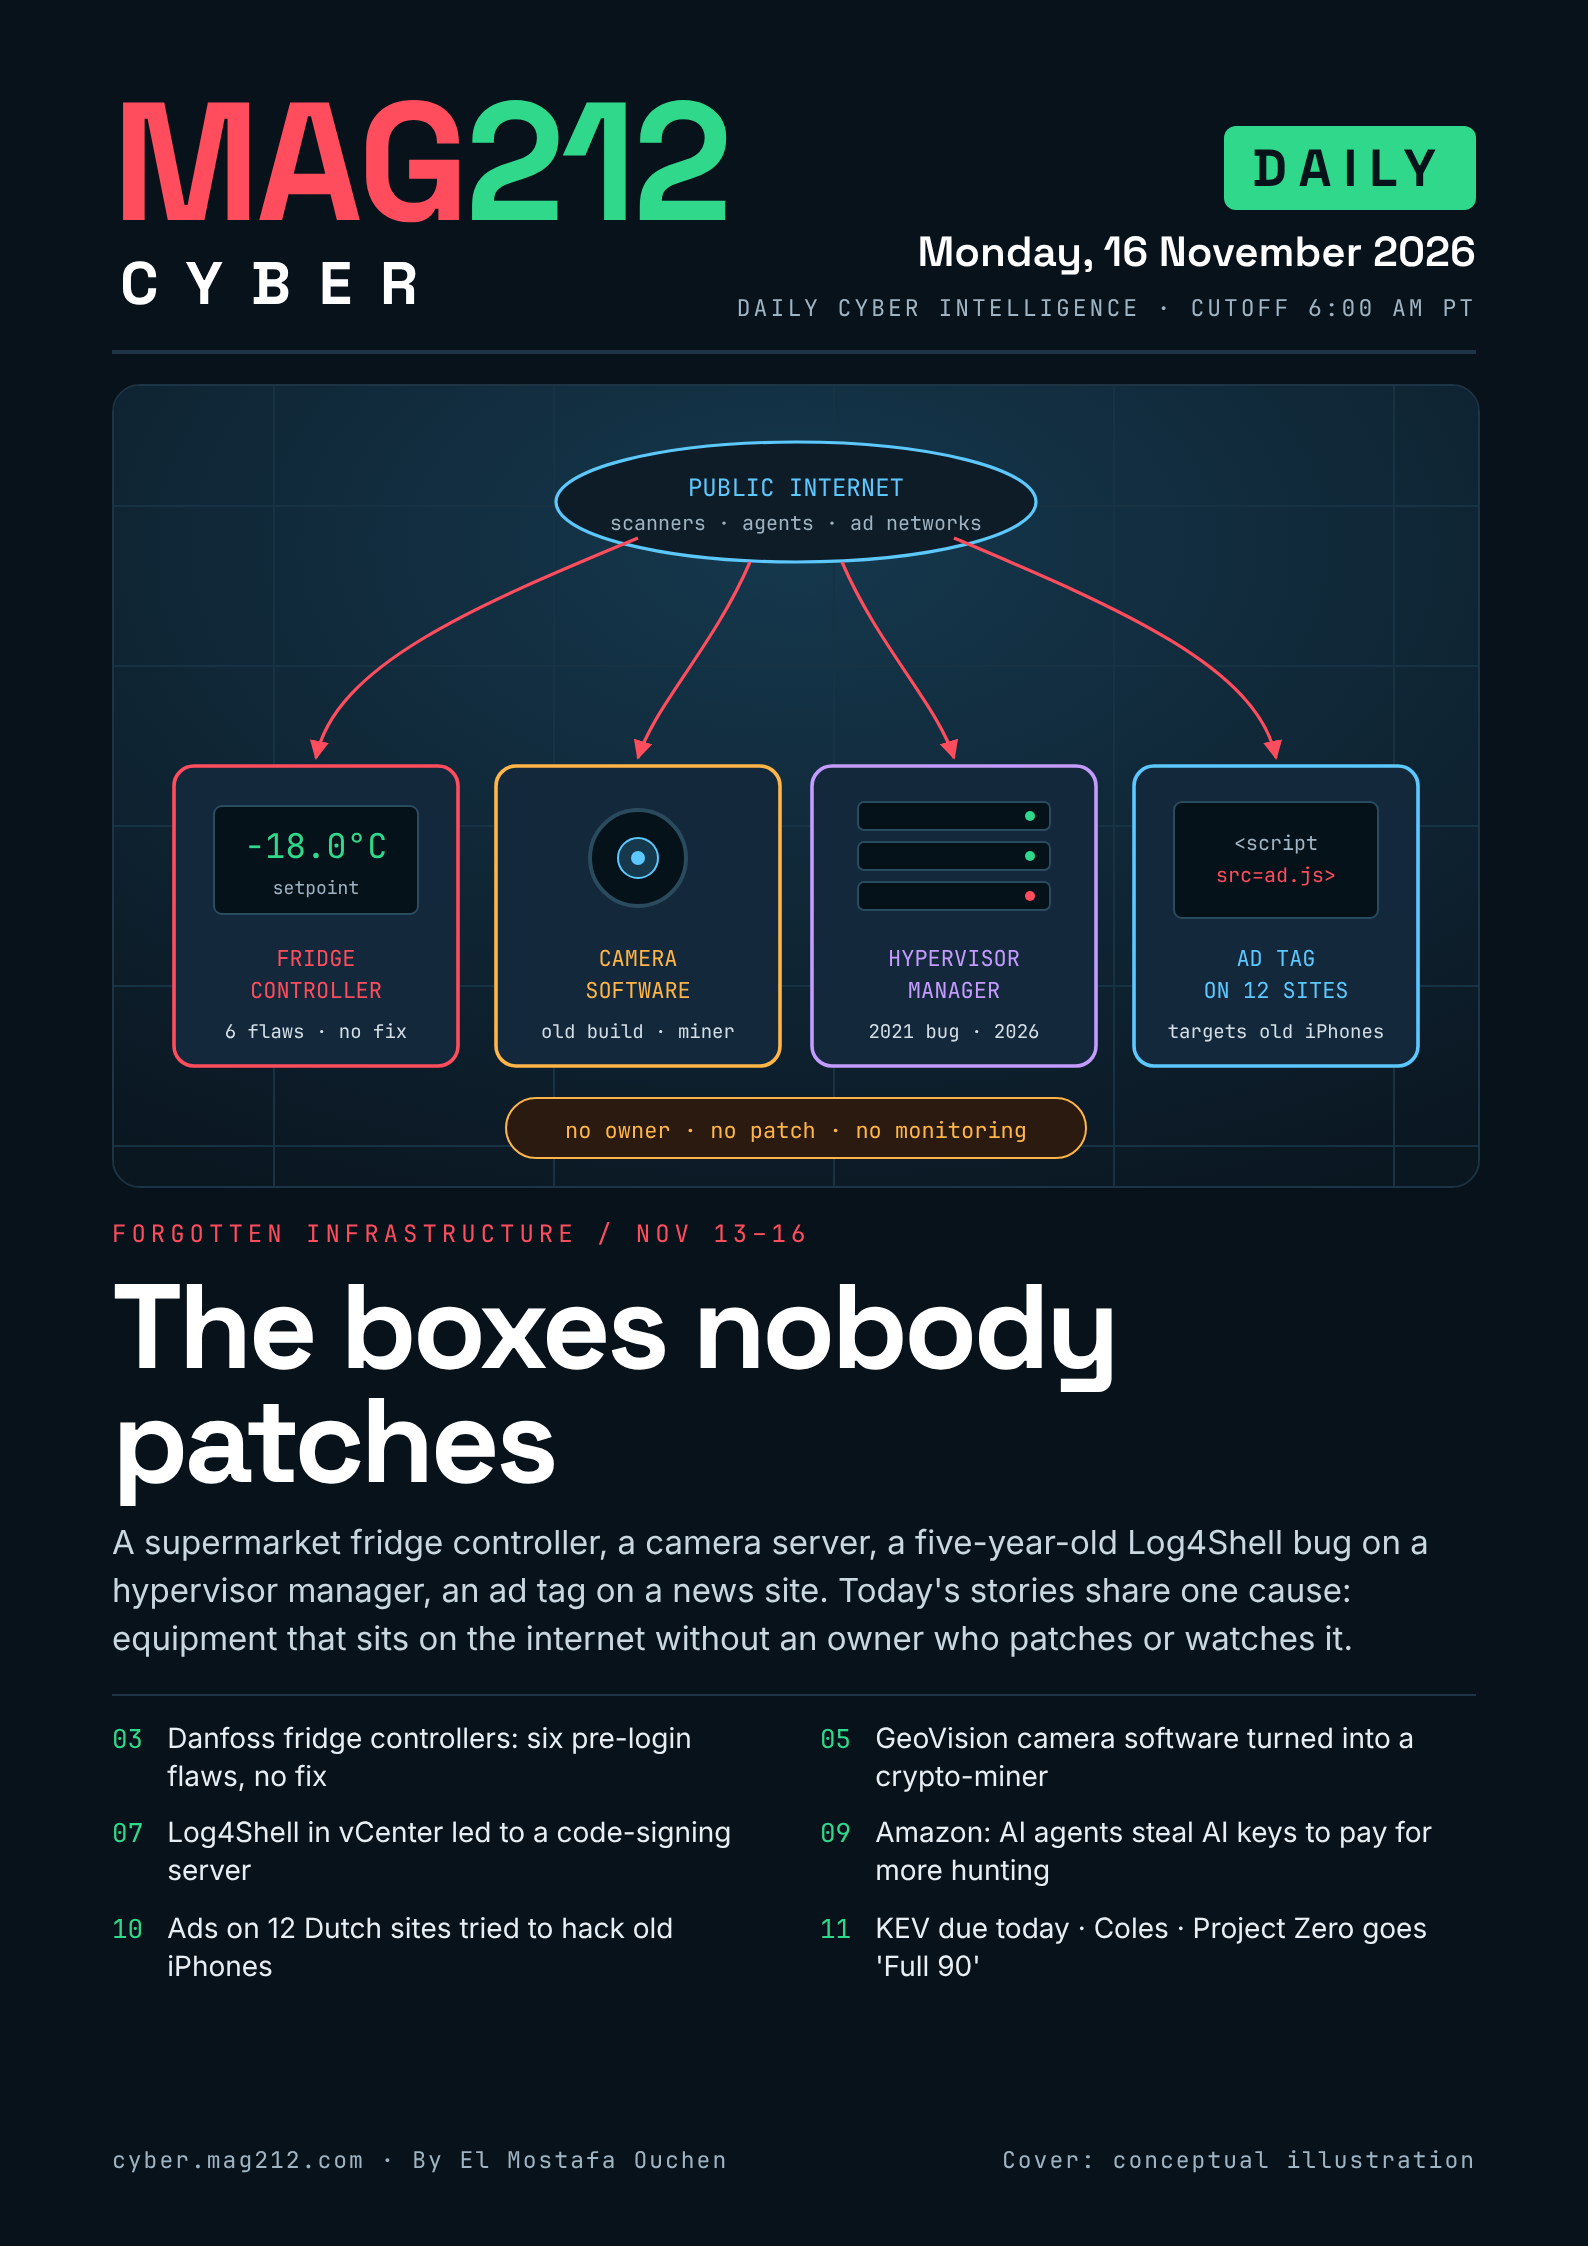
- MAG212 CYBER Daily, 16 novembre 2026 : Les boîtes que personne ne répare (numéro complet et PDF)
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] Groupe Coles, “Mise à jour : incident de cybersécurité“, 16 novembre 2026.
- [2] CybersecurityNews, “La chaîne de supermarchés australienne Coles enquête sur un incident de cybersécurité“, 16 novembre 2026.
- [3] CISA, “La CISA ajoute deux vulnérabilités exploitées connues à son catalogue“, 13 novembre 2026.
- [4] MAG212 CYBER, “Exploitation de la vulnérabilité CVE-2026-114713 d'UnrealIRCd : correctif prévu pour le 16 novembre“, 15 novembre 2026.
- [5] Aide à la sécurité réseau, “Rspamd 4.3.0 empêche les courriels transférés d'atténuer les rejets DMARC.“, 16 novembre 2026.
- [6] Aide à la sécurité réseau, “Microsoft présente en avant-première le verrouillage à distance pour les appareils Windows perdus ou volés.“, 16 novembre 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 16 novembre 2026 à 6h00 (heure du Pacifique).