
Code publicitaire malveillant sur des sites d'actualités néerlandais : tentatives de piratage d'anciens iPhones. Que s'est-il passé et que faire ?
De la part de MAG212 CYBER Quotidien, 16 novembre 2026. Chaque commande est copiée de la documentation officielle ou de l'analyse citée et a été non testé par MAG212; exécutez-le uniquement sur les systèmes que vous êtes autorisé à administrer.
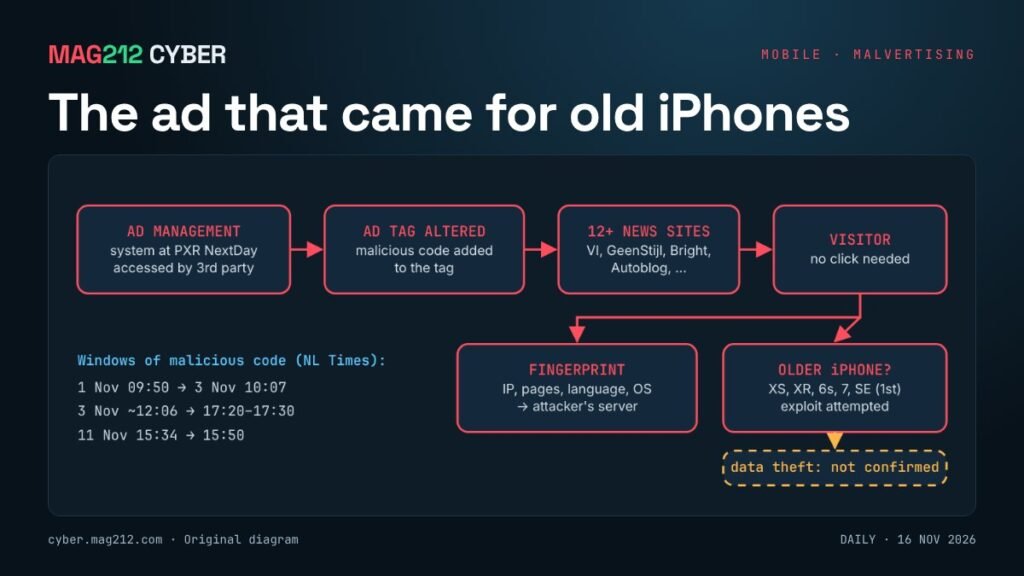
Statut: Incident confirmé par l'éditeur ; compromission de l'appareil non confirmée. Les éditeurs affirment qu'un tiers non autorisé a modifié une balise publicitaire. Il n'a pas été établi si des téléphones ont été compromis ou si des données ont été volées. [1][2]
Ce qui s'est passé
Au moins douze sites web néerlandais ont averti leurs visiteurs de la présence d'un code malveillant diffusé via leurs publicités. Tous utilisent le même partenaire publicitaire, PXR NextDay, qui gère les publicités d'environ 150 sites web touchant près de 12 millions de visiteurs par mois. NL Times cite VI, VoetbalPrimeur, VoetbalNieuws, Bright, Scientias, Autoblog, Men's Health, Women's Health, Runner's World, Bicycling, GeenStijl et Autoreview.nl ; TPO en recense au moins quatorze, néerlandais et belge. [1][3]
VI indique qu'un tiers non autorisé a accédé au système de gestion publicitaire et y a inséré un code malveillant dans une balise publicitaire. Ce code a été supprimé et la faille corrigée, selon VI. [1]
D'après les éditeurs, le code était actif :
- du 1er novembre à 9h50 environ jusqu'au 3 novembre à 10h07 ;
- à nouveau le 3 novembre entre environ 12h06 et 17h20-17h30 (les sources divergent légèrement) ;
- et lors d'une autre modification non autorisée le 11 novembre entre 15h34 et 15h50. [1]
Qui est concerné ?
- Toute personne ayant visité un site concerné pendant ces périodes ; le code a collecté des données sans aucun clic.
- Ce problème concerne les anciens modèles d'iPhone n'ayant pas bénéficié des dernières mises à jour de sécurité. Les éditeurs citent les iPhone XS, XR, 6s, 7 et SE de première génération. Les versions d'iOS spécifiques n'ont pas été précisées. [1][2]
Pourquoi c'est important
Cela ne nécessitait aucun clic ni installation d'application. La publicité atteignait les lecteurs ordinaires de sites web grand public via la chaîne de diffusion publicitaire et ciblait les téléphones que beaucoup continuent d'utiliser longtemps après l'arrêt des mises à jour. (Analyse MAG212)
Comment fonctionne l'attaque
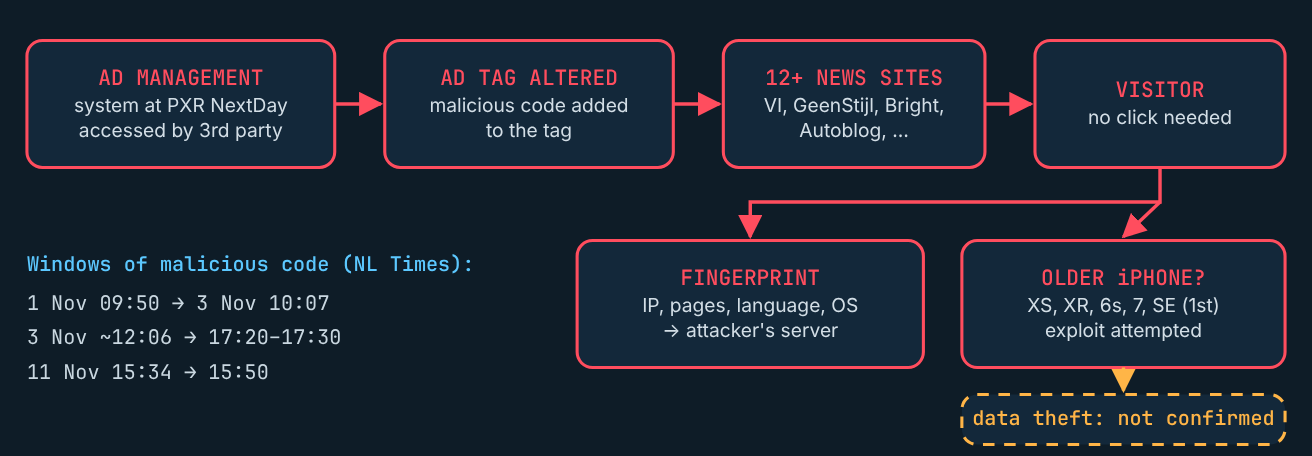
- Entrée dans la chaîne d'approvisionnement : accès au système de gestion publicitaire, puis modification du tag publicitaire.
- Livraison: Le tag était affiché sur chaque page chargeant des publicités provenant de ce partenaire.
- Empreintes digitales : Le code collectait l'adresse IP, les pages visitées, les paramètres de langue et les informations sur le système d'exploitation, puis les envoyait à un serveur contrôlé par les attaquants.
- Tentative d'exploitation : Sur certains anciens iPhone, le code tentait d'exploiter des failles de sécurité. En cas de succès, il aurait pu exposer les mots de passe enregistrés, les identifiants de connexion aux applications, les messages, les photos, les contacts et les clés de portefeuilles de cryptomonnaies. [1]
Inconnu: Les rapports indiquent quelles vulnérabilités et versions d'iOS ont été ciblées, qui est responsable et si des données ont quitté le téléphone. Ils ne mentionnent aucune CVE ni l'implication des forces de l'ordre ou du CERT national. [1]
Que doivent faire les utilisateurs
Si vous avez visité l'un de ces sites début novembre avec un iPhone plus ancien :
- Installez la dernière mise à jour iOS disponible pour votre appareil dans Paramètres → Général → Mise à jour logicielle. [1][4]
- Modifiez les mots de passe enregistrés sur le téléphone, de préférence depuis un autre appareil de confiance.
- Activez la vérification en deux étapes et surveillez les connexions inhabituelles.
- Méfiez-vous des messages d'hameçonnage qui pourraient suivre.
- Si vous conservez un portefeuille de cryptomonnaies sur votre téléphone, transférez les fonds vers un nouveau portefeuille avec une nouvelle phrase de récupération créée sur un appareil sécurisé. [1]
Un téléphone qui ne reçoit plus de mises à jour de sécurité ne devrait pas contenir d'applications bancaires, professionnelles ou de portefeuille. Les personnes à risque peuvent activer le mode de verrouillage d'Apple. [5]
Ce que les éditeurs et les équipes publicitaires devraient faire (recommandations MAG212)
- Traitez les identifiants du serveur publicitaire et du gestionnaire de balises comme des accès administrateur : comptes nommés, authentification multifacteur et alertes à chaque modification de balise.
- Vérifiez l'historique des modifications pour détecter les sources de scripts inattendues et les nouveaux domaines dans les balises publicitaires.
- Utilisez une politique de sécurité du contenu lorsque votre pile publicitaire le permet, afin de limiter les sources de chargement des scripts et l'envoi des données.
- Négociez les modalités de notification des incidents avec chaque partenaire publicitaire, y compris le délai dans lequel ils doivent vous informer.
Comment vérifier la récupération
- Pour les utilisateurs : le téléphone affiche la dernière version d’iOS disponible, les mots de passe enregistrés sont modifiés et aucun appareil ou session inconnu n’apparaît dans les comptes principaux.
- Pour les éditeurs : les balises publicitaires correspondent à une base de référence approuvée et aucune source de script inconnue n’est chargée sur vos pages.
Prévention et sensibilisation
- Employés: Désinstallez les applications professionnelles des téléphones qui ne reçoivent plus de mises à jour ; installez les mises à jour dès leur disponibilité.
- Équipes informatiques : Utilisez la gestion des appareils mobiles pour signaler les téléphones fonctionnant sous des versions iOS non prises en charge.
- Décideurs : Les partenaires publicitaires de votre site web font partie de votre surface d'attaque.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Daily, 16 novembre 2026 : Les boîtes que personne ne répare (numéro complet et PDF)
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] NL Times, “Au moins 12 sites web néerlandais mettent en garde contre un code publicitaire malveillant qui tentait de pirater d'anciens iPhones.“, 15 novembre 2026.
- [2] Cybernews, “Des pirates informatiques ont transformé au moins 12 sites web néerlandais en pièges pour les anciens iPhones.“, 16 novembre 2026.
- [3] TPO, “Malware via des publicités sur les sites Web de Treft Veertien Nederlandse“, 15 novembre 2026.
- [4] Pomme, “Mises à jour de sécurité d'Apple“, page 2026.
- [5] Pomme, “À propos du mode de confinement“, page 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 16 novembre 2026 à 6h00 (heure du Pacifique).