
La CISA donne trois jours pour corriger les failles exploitées dans FreeSWITCH, GPUStack et IBM Aspera Faspex
Le 9 novembre, la CISA a ajouté quatre vulnérabilités activement exploitées à son catalogue des vulnérabilités exploitées connues et a donné aux agences fédérales seulement trois jours, jusqu'au 12 novembre, pour les corriger. L'une d'elles est le contournement de la faille “ sshole ” d'OpenSSH. Les trois autres affectent des parties très différentes du réseau : le moteur de téléphonie FreeSWITCH, la plateforme de diffusion de modèles d'IA GPUStack et le système de transfert de fichiers IBM Aspera Faspex. Ces quatre vulnérabilités nécessitent une analyse forensique approfondie ; la CISA attend donc des agences qu'elles recherchent une compromission, et pas seulement qu'elles corrigent les failles.CISA KEV).
| Produit | CVE | Affecté | Fixé dans | CVSS |
|---|---|---|---|---|
| SignalWire FreeSWITCH | CVE-2026-116779 | 1.11.2 et versions antérieures | 1.11.3 | 9,8 (signalé) |
| GPUStack | CVE-2026-102895 | Avant la version 2.2.0 | 2.2.0 (2.2.2 recommandé) | 9,8 (signalé) |
| IBM Aspera Faspex | CVE-2026-123218 | 5.0.0 à 5.0.19 | 5.0.19 PL1 | 9.8 (IBM ; voir conflit ci-dessous) |
Les trois dossiers ont été ajoutés au KEV le 9 novembre 2026 ; date limite fédérale : 12 novembre 2026 ; un triage médico-légal est requis. Les scores CVSS n’ont pas été vérifiés auprès du NVD.
Pourquoi l'horloge est-elle si courte ?
Chaque action requise dans le catalogue cite la directive BOD 26-04 de la CISA sur la priorisation des mises à jour de sécurité en fonction des risques, ainsi que les exigences de triage forensique (CISA KEV). Analyse CYBER MAG212 : Le délai de trois jours semble lié à la procédure de triage médico-légal prévue par cette directive ; nous n’avons pas pu consulter le texte de la directive pour le confirmer. Pour les organisations non fédérales, le signal est le même : elles sont actuellement exploitées.
FreeSWITCH : un message de chat qui exécute des commandes
Le rapport de la CISA indique que la faille permet la divulgation de la configuration et des identifiants, le contrôle arbitraire des appels et l'exécution de commandes (CISA KEVSelon SecurityOnline, qui résume l'avis de sécurité FreeSWITCH du 28 octobre, un message SIP entrant peut atteindre le gestionnaire de protocole de chat “ api ” et exécuter des commandes avec les privilèges du serveur. Le chat est activé par défaut pour les profils internes et externes, l'authentification d'un message ne nécessite qu'un seul compte sur le profil, et d'anciennes configurations d'exemple incluent un utilisateur d'annuaire sans mot de passe. L'avis indique que l'exploitation de cette faille a été observée en conditions réelles.Sécurité en ligneDeux failles connexes, CVE-2026-116785 et CVE-2026-116790, ne sont pas signalées comme exploitées.
Rechercher: Trafic de messages SIP et activité API inattendus dans les journaux FreeSWITCH. Corrigez, dans l'ordre :
- Mettez à jour FreeSWITCH vers la version 1.11.3.
- Garder
enable-chat-api-protodésactivé (par défaut). - Ensemble
enable-chat=falsesur les profils qui n'ont pas besoin de chat SIP. - Supprimer les utilisateurs du répertoire qui n'ont pas de mot de passe.
- Ensemble
ice_verify_message_integrity. - Laisser mod_xml_rpc
enable-websocketnon défini.
Il s'agit des paramètres de configuration signalés par SecurityOnline ; nous n'avons pas pu récupérer l'avis du fournisseur lui-même (GHSA-mg63-h38w-8p9pNous ignorons également quels produits PBX commerciaux intègrent une version vulnérable de FreeSWITCH ; veuillez donc interroger directement votre fournisseur VoIP.
GPUStack : accès administrateur en se faisant passer pour l’hôte local
CISA décrit un accès administratif non authentifié qui conduit à des clés API d'administration persistantes, à la divulgation de secrets de travailleurs et de fournisseurs de cloud, et à l'exécution de code via un point de terminaison de création de backend (CISA KEVSecurityOnline signale que les versions antérieures à la 2.2.0 font confiance aux requêtes provenant de l'interface de bouclage en tant qu'administrateur car force_auth_localhost La valeur par défaut est « false » ; un attaquant peut y accéder via un proxy inverse sur le même hôte ou en usurpant l’identité du proxy. X-GPUStack-Real-IP: 127.0.0.1 En-tête. Une exploitation a été signalée contre la version 2.1.1, les attaquants créant des backends personnalisés pour lancer des shells inversés (Sécurité en ligne).
Réparer: Mettez à jour vers la version 2.2.2 ou ultérieure, ce qui corrige également une faille de contournement SAML associée (CVE-2026-102894, non signalée comme exploitée). Si vous ne pouvez pas effectuer la mise à jour immédiatement, les solutions de contournement signalées consistent à définir force_auth_localhost=true, dépouiller le X-GPUStack-Real-IP en-tête au niveau de votre proxy et blocage /auth/saml/callback. Analyse CYBER MAG212 : Étant donné que cette faille expose des secrets relatifs au fournisseur de cloud et aux nœuds de calcul, il est impératif de renouveler ces identifiants sur toute instance accessible, même après l'application du correctif.
IBM Aspera Faspex : appliquer le correctif comme si aucune connexion n'était requise
Le bulletin d'IBM couvre Faspex 5.0.0 à 5.0.19, corrigé dans la version 5.0.19 PL1, sans solution de contournement ; après application du correctif, l'image faspex-core devrait indiquer la version 5.0.19 avec le Fix Pack 1. Le bulletin ne mentionne aucune exploitation ; la liste KEV est la seule preuve d'exploitation dont nous disposons (Bulletin IBM).
Conflit à noter : IBM attribue à cette faille la note de 9,8, avec un vecteur indiquant qu'aucun privilège n'est requis. Pourtant, la description d'IBM et la fiche de la CISA mentionnent toutes deux qu'un authentifié L'utilisateur peut rédiger un message pour contourner l'autorisation et élever ses privilèges (IBM; CISA KEVEn attendant des précisions d'IBM, nous recommandons de considérer qu'aucune connexion n'est requise et de commencer par corriger les serveurs Faspex exposés à Internet.
Enquêter, contenir et réparer
- Trouvez tous les exemplaires des trois produits, en commençant par tout ce qui est accessible sur Internet.
- Appliquez le correctif aux versions corrigées ci-dessus, ou utilisez les solutions de contournement signalées à titre provisoire.
- Recherchez les signes d'une compromission antérieure : clés d'administration ou backends inattendus (GPUStack), activité SIP MESSAGE/API (FreeSWITCH) et modifications de privilèges inattendues (Faspex).
- Faites tourner les identifiants et les secrets des produits hébergés, en particulier les clés cloud sur GPUStack.
- Consignez ce que vous avez vérifié ; l’indicateur de triage médico-légal de la CISA nous rappelle que “ corrigé ” ne signifie pas “ propre ”.
Aucune des sources ne fournissait de commandes shell, il n'y en a donc aucune de fournies ici.
Tout le reste est dû cette semaine
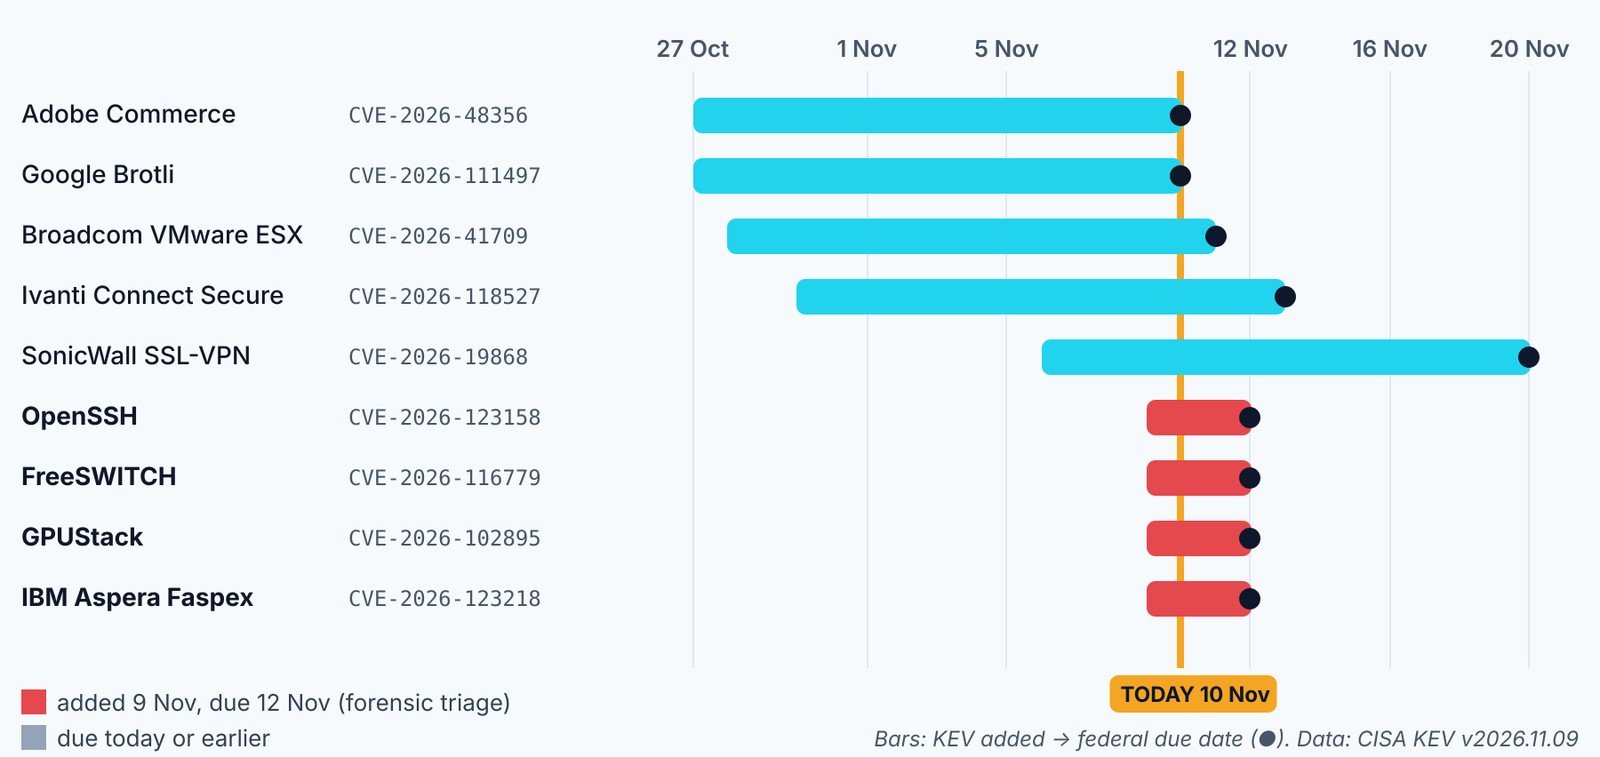
La série du 9 novembre s'ajoute aux autres échéances KEV. Dates limites fédérales pour les prochains jours, d'après le catalogue (CISA KEV):
| CVE | Produit | Ajouté | Exigible |
|---|---|---|---|
| CVE-2026-48356 | Adobe Commerce | 27 octobre | 10 novembre |
| CVE-2026-111497 | Google Brotli | 27 octobre | 10 novembre |
| CVE-2026-41709 | Broadcom VMware ESX | 28 octobre | 11 novembre |
| CVE-2026-123158 | OpenSSH | 9 novembre | 12 novembre |
| CVE-2026-116779 | FreeSWITCH | 9 novembre | 12 novembre |
| CVE-2026-102895 | GPUStack | 9 novembre | 12 novembre |
| CVE-2026-123218 | IBM Aspera Faspex | 9 novembre | 12 novembre |
| CVE-2026-118527 | Ivanti Connect Secure | 30 octobre | 13 novembre |
| CVE-2026-19868 | VPN SSL SonicWall SonicOS | 6 novembre | 20 novembre |
Les délais fédéraux s'imposent aux agences civiles américaines, mais ils constituent un signal de priorisation utile pour tous : chaque entrée comporte des preuves d'exploitation.
Leçons pour les administrateurs, le personnel et les dirigeants
- Administrateurs : Dans deux de ces trois cas, l'activation par défaut de certaines fonctionnalités (conversation SIP) et l'autorisation par défaut (bouclage en tant qu'administrateur) ont permis à l'attaquant de mener à bien son attaque. Il est donc essentiel de vérifier les paramètres par défaut, et pas seulement les versions.
- Propriétaires de plateformes d'IA : Les outils de déploiement de modèles gèrent désormais les clés cloud et les budgets GPU. Il est impératif de les protéger par une authentification et de ne jamais exposer directement les API d'administration.
- Dirigeants : Un délai fédéral de trois jours est un signal de priorité utile pour tous. Demandez-vous lesquels de ces produits vous utilisez avant le 12 novembre.
Ce que nous ignorons encore
- Qui exploite chaque faille et dans quelle mesure ?
- Quels produits PBX en aval intègrent la version vulnérable de FreeSWITCH ?
- Que le vecteur CVSS d'IBM ou son texte soit correct en matière d'authentification.
Sujets connexes sur MAG212 CYBER
Sources
- Catalogue CISA KEV, v2026.11.09
- SecurityOnline : Exploitation de la vulnérabilité FreeSWITCH CVE-2026-116779 (29 oct. 2026)
- Avis FreeSWITCH GHSA-mg63-h38w-8p9p (non récupéré)
- SecurityOnline : Exploitation de la vulnérabilité GPUStack CVE-2026-102895 (5 novembre, mise à jour le 10 novembre 2026)
- Bulletin de sécurité IBM : Aspera Faspex (7 novembre 2026)