
La violation de données chez Frontline Education atteint 3,08 millions de membres du personnel scolaire et d'élèves touchés ; les cas d'utilisation d'Amplifon et de Revolve sont en hausse.
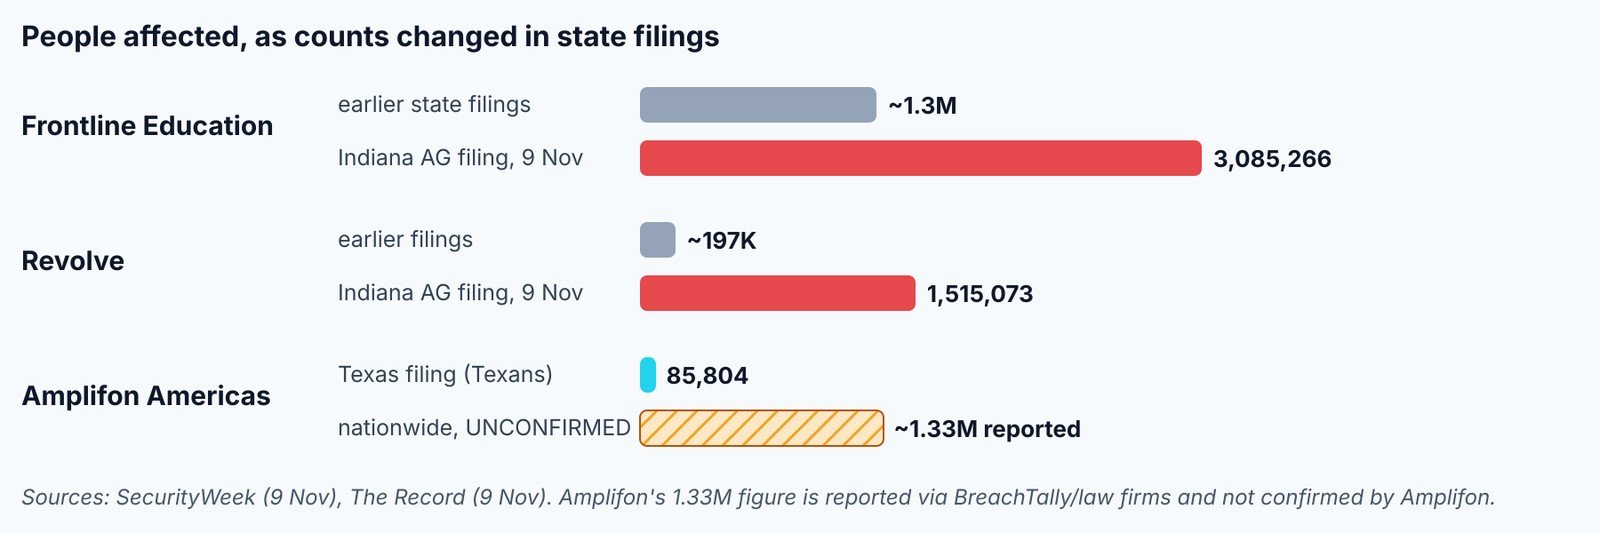
Frontline Education, dont le logiciel est utilisé par de nombreux districts scolaires américains pour la gestion des ressources humaines, du personnel et des dossiers médicaux des élèves, a informé le bureau du procureur général de l'Indiana que la violation de données survenue en août avait touché 3 085 266 personnes. Ce chiffre représente plus du double des quelque 1,3 million de personnes concernées mentionnées dans ses précédentes déclarations auprès de l'État.Semaine de la sécuritéCette mise à jour est arrivée le 9 novembre, accompagnée de chiffres révisés de la part de la société de soins auditifs Amplifon Americas et du détaillant de mode Revolve, rappelant que l'ampleur réelle d'une violation de données n'apparaît souvent que des semaines ou des mois plus tard dans les documents déposés auprès des autorités de réglementation.
| Organisation | Frontline Education (logiciel pour l'enseignement primaire et secondaire) |
| Personnes concernées | 3,085,266 (Document déposé par le procureur général de l'Indiana), contre environ 1,3 million auparavant |
| OMS | Employés et élèves du district scolaire |
| Données | Divers : noms, numéros de sécurité sociale, dates de naissance, numéros de permis de conduire/passeport/pièce d’identité officielle, informations sur l’assurance maladie (par exemple, numéros d’identification Medicaid), cartes d’étudiant |
| Chronologie | Détecté le 14 août 2026 ; maîtrisé le lendemain, selon Frontline |
| Point d'entrée | Une vulnérabilité dans un logiciel tiers non identifié |
| Revendiqué par | Aucun groupe ne l'a revendiqué ; il n'est pas confirmé qu'il s'agisse d'un ransomware. |
Que s'est-il passé à Frontline ?
Selon le rapport, des pirates ont exploité une vulnérabilité dans un produit tiers que Frontline n'a pas nommé et ont volé des données de Frontline Central et de School Health Management. Frontline affirme avoir détecté l'intrusion le 14 août et l'avoir neutralisée le lendemain. L'entreprise offre deux ans de surveillance du crédit aux adultes américains touchés et une surveillance du dark web aux mineurs éligibles.Semaine de la sécuritéNous ignorons quel produit tiers a été exploité.
Amplifon Americas : deux chiffres très différents
Amplifon Americas affirme que des attaquants ont copié des fichiers entre le 18 janvier et le 8 février 2026, et qu'elle a remarqué une activité suspecte le 11 février (Le RecordLes données comprennent les numéros d'identification gouvernementaux, les dates de naissance, les informations auditives et médicales, ainsi que les détails de l'assurance maladie. Les numéros de sécurité sociale et les informations financières de certaines personnes sont également exposés. Amplifon affirme ne pas avoir connaissance d'utilisations abusives (Semaine de la sécurité).
L'ampleur de la brèche est contestée. La plainte déposée au Texas mentionne 85 804 Texans, et The Record cite également 1 027 cas dans le Vermont (Le Record). Un chiffre national d'environ 1,33 million a été signalé par SecurityWeek, via le site tiers BreachTally (BreachTally), mais cela n'a pas été confirmé par Amplifon (Semaine de la sécuritéLe journal The Record attribue ce total aux cabinets d'avocats spécialisés dans les recours collectifs et indique qu'Amplifon n'a pas répondu (Le Record).
Revolve : cartes de paiement stockées exposées
Revolve a informé le procureur général de l'Indiana que 1 515 073 personnes avaient été touchées, contre environ 197 000 dans les précédents rapports. L'intrusion a eu lieu le 11 septembre et Revolve en a eu connaissance le 29 septembre. Les numéros de carte et les dates d'expiration des cartes des clients ayant enregistré leurs moyens de paiement ont été exposés ; le mode opératoire des pirates n'a pas été divulgué.Semaine de la sécurité).
Pourquoi le nombre de violations de données ne cesse de changer
Analyse CYBER MAG212 : Les trois entreprises ont déposé des déclarations différentes auprès de différents États au fil du temps. Les premières déclarations ne concernent souvent que les personnes confirmées par l'entreprise à ce jour, ou seulement les résidents d'un seul État, et le total augmente à mesure que l'analyse forensique des fichiers volés se poursuit. C'est pourquoi une violation de données initialement signalée comme touchant environ 1,3 million de personnes peut plus que doubler quelques semaines plus tard.
| Organisation | Dates clés | Figure antérieure ou déposée | Dernières données |
|---|---|---|---|
| Éducation de première ligne | Détecté le 14 août 2026, contenu le lendemain | ~1,3 M | 3 085 266 (Indiana AG) |
| Tourner | Intrusion le 11 septembre 2026, prise de conscience le 29 septembre | ~197,000 | 1 515 073 (Indiana AG) |
| Amplifon Amériques | Fichiers copiés du 18 janvier au 8 février 2026, constatés le 11 février | 85 804 (dépôt au Texas) | Environ 1,33 million de cas signalés, non confirmés |
Pour tous ceux qui prévoient de communiquer, la leçon à retenir est de présenter les premiers chiffres comme provisoires et de se préparer à une deuxième vague de notifications.
Qui est concerné et à quoi faut-il faire attention ?
Aucun de ces incidents n'a été revendiqué par un groupe ni confirmé comme étant une attaque par rançongiciel ; il s'agit donc plutôt de violations de données. Le problème étant survenu chez les fournisseurs, aucun indicateur de compromission ni correctif technique n'est disponible pour les clients. Analyse CYBER MAG212 : La menace qui en découle, plus réaliste, est le phishing ciblé et la fraude qui utilisent les informations divulguées, visant le personnel scolaire, les parents, les patients et les consommateurs.
Que doivent faire les équipes informatiques scolaires et les organisations concernées ?
- Veuillez confirmer si votre district ou organisation a reçu une notification et quels types de données concernent votre personnel.
- Préparer des communications en langage clair à l'intention du personnel, des parents et des élèves.
- Promouvoir le crédit gratuit et la surveillance du dark web uniquement par les canaux officiels.
- Mettez en garde le personnel et les familles contre les tentatives d'hameçonnage qui citent de véritables informations personnelles ou mentionnent la violation de données.
- Demandez à vos fournisseurs SaaS quels composants tiers ils utilisent et à quelle vitesse ils les corrigent.
Ces étapes sont des recommandations MAG212 CYBER tirées des rapports, et non des instructions de première ligne.
Leçons pour les administrateurs, le personnel et les dirigeants
- Personnel et familles : Un courriel mentionnant votre date de naissance ou votre numéro d'employé ne constitue pas une preuve d'authenticité. Accédez à toute offre de surveillance via le site web de votre district ou de votre employeur, jamais via un lien figurant dans un message non sollicité.
- Équipes informatiques : Une violation de données chez un fournisseur reste un incident que vous devez signaler. Préparez une liste de contacts et un modèle de communication.
- Dirigeants : La vérification préalable des fournisseurs doit couvrir leurs propres sous-traitants. Le point d'entrée de Frontline était un logiciel tiers.
Ce que nous ignorons encore
- Quel produit tiers a été exploité chez Frontline ?
- Le total national confirmé par Amplifon.
- Comment les agresseurs de Revolve ont-ils réussi à s'introduire dans les locaux, et qui est responsable de chacun de ces trois incidents ?
Sujets connexes sur MAG212 CYBER
Sources
- SecurityWeek : 3 millions de personnes touchées par la fuite de données de Frontline Education (9 novembre 2026)
- SecurityWeek : La fuite de données d’Amplifon Americas touche 1,3 million de personnes (9 novembre 2026)
- The Record : Fuite de données chez Amplifon, société spécialisée dans les appareils auditifs (9 novembre 2026)
- BreachTally : Dossier du procureur général du Texas BR-0005495
- SecurityWeek : Revolve estime à 1,5 million le nombre de victimes de violations de données (9 novembre 2026)