
Mise à jour N-central : Mineurs sur serveurs patchés, et le correctif HF3 est de nouveau retardé
De la part de MAG212 CYBER Quotidien, 15 novembre 2026. Chaque commande est copiée de la documentation officielle ou de l'analyse citée et a été non testé par MAG212; exécutez-le uniquement sur les systèmes que vous êtes autorisé à administrer.
Statut: Exploité en conditions réelles ; correctif en cours. Le correctif suivant de N-able, HF3, n'a pas été publié le 14 novembre comme prévu. Le rapport public de Huntback révèle l'exploitation de serveurs exposés sur Internet avec l'API Legacy activée, y compris des serveurs utilisant le correctif 2. [1][2]
Correction: Notre bulletin hebdomadaire du 14 novembre indiquait que l'exploitation de N-central était contestée et que les chiffres de Huntback n'étaient pas vérifiés, faute d'avoir pu localiser la source. Nous avons depuis pris connaissance du rapport de Huntback du 12 novembre, et N-able a publié des indicateurs de compromission pour les serveurs dont l'API Legacy était activée. [2][3]
Ce qui s'est passé
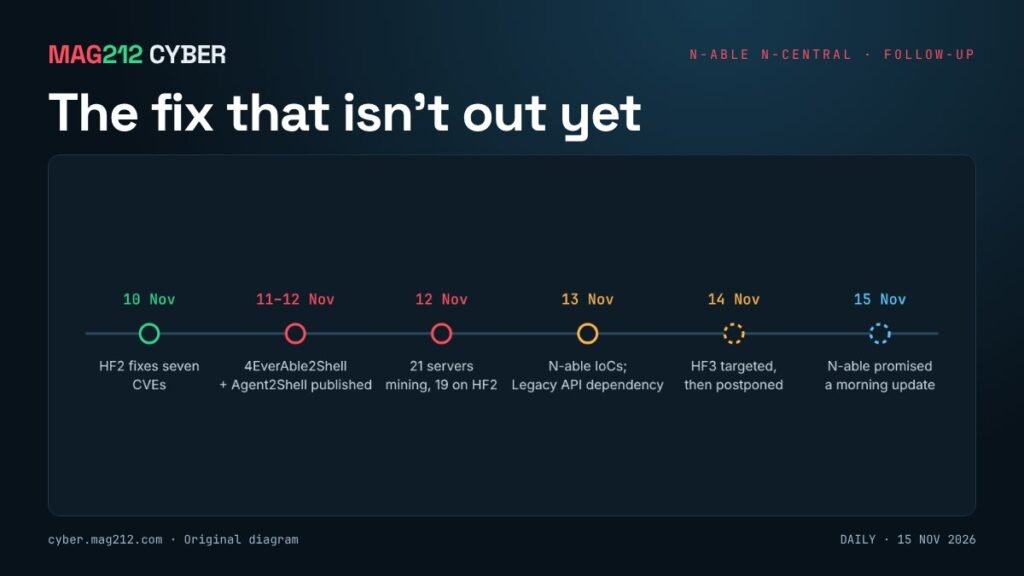
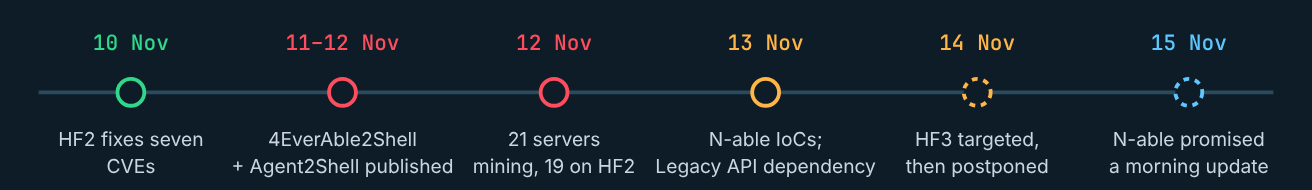
Le 10 novembre, N-able a publié N-central 2026.4 Hotfix 2 (build 2026.4.1.26), corrigeant sept vulnérabilités CVE issues de la divulgation d'Able2Shell. Tard dans la journée du 11 novembre, ou le 12 novembre selon les sources, le même chercheur a publié deux autres chaînes d'exploitation, 4EverAble2Shell et Agent2Shell, qui fonctionnent contre Hotfix 2 lorsque l'API Legacy non standard est activée. [3][6]
Les serveurs leurres de Huntback ont été victimes de l'exploit 4EverAble2Shell le 12 novembre. Les statistiques publiques des pools de minage associées au portefeuille de l'attaquant indiquaient 21 rigs actifs nommés nc_<victim-ip>; 19 personnes ont signalé la version 2026.4.1.26 (Hotfix 2) et une personne a signalé la version 2025.3.1.9. Huntback considère 21 comme une limite inférieure. [2]
Le 14 novembre, N-able annonçait que la version HF3 était sur le point d'être disponible pour tous, avant de déclarer plus tard dans la journée qu'elle “ ne serait pas disponible aujourd'hui ” le temps que la validation se poursuive, promettant une mise à jour le matin du 15 novembre (heure de l'Est des États-Unis). Aucune version HF3 n'avait été expédiée à la date limite de notre enquête. [1][7]
Qui est concerné ?
- Serveurs N-centraux sur site avec le API héritée activée et accessible depuis Internet, y compris les serveurs déjà sous Hotfix 2. [3][4]
- Les points de terminaison Windows gérés, via Agent2Shell, qui, selon N-able, nécessite également l'API Legacy. [3]
- Selon N-able, la solution N-central hébergée n'est pas concernée par la chaîne de serveurs 4EverAble2Shell. Les clients utilisant cette solution doivent néanmoins mettre à jour leurs agents et sondes. [3][4]
Pourquoi c'est important
Un serveur RMM dispose d'un accès administratif permanent à chaque client géré. En attendant la mise à jour HF3, le seul moyen efficace de contrôler 4EverAble2Shell est la configuration : l'API héritée doit être désactivée et inaccessible. L'installation du correctif 2 seul n'a pas suffi. (Analyse MAG212)
Comment fonctionne l'attaque
D'après l'analyse du trafic d'exploitation effectuée par Huntback : [2]
- Une erreur SOAP conçue est envoyée au point de terminaison Apache Axis.
/dms/services/ServerUI, d'abord comme sonde inoffensive, puis comme charge utile militarisée. - Le serveur exécute le code en tant que
nablecompte de service. - L'exploit permet d'obtenir les privilèges root en exploitant l'assistant de maintenance de N-central.
nable_wrapper.plet un lien symbolique dans son chemin d'accès aux indicateurs, puis restaure le script original pour masquer les traces. - Une commande root télécharge et exécute un programme d'installation de mineur qui installe XMRig, configure la persistance et renvoie un rapport.
Inconnu: On ignore si les 19 serveurs Hotfix 2 ont été compromis avant ou après l'application du correctif. Les adresses des victimes n'ont pas été publiées.
Ce que les défenseurs doivent surveiller
- Un lien symbolique à
/var/opt/n-central/flag/flag_default.json. serverchild-*.bak,.shou.outfichiers dans/var/opt/n-central/tmp/./tmp/.xvd/ou/var/tmp/.xvd/, unxvd.serviceunité systemd,/etc/cron.d/xvd, ou une ligne crontab étiquetée# xvkeep.- Les processus ont commencé avec
--rig-id nc_ou--donate-level 1. - Connexions sortantes vers
157.20.241[.]16(port 8080 et TCP 19202–19418) et pools de minage139.99.69[.]109:10128et79.76.51[.]56:39100. - Journaux Web avec POST vers
/dms/services/ServerUIcontenant une erreur SOAP avec unexceptionNameélément, en particulierjline.internal.TerminalLineSettings. [2]
Référence des commandes
Vérifiez un serveur N-central pour les artefacts du mineur.
Interface shell Linux sur le serveur N-central · root · lecture seule · non testé par MAG212
ls -la /var/opt/n-central/flag/flag_default.json /tmp/.xvd /var/tmp/.xvd 2>/dev/null
ls -la /var/opt/n-central/tmp/ | grep serverchild
systemctl status xvd.service --no-pager; grep -rs 'xvkeep' /etc/cron.d /var/spool/cron
ps aux | grep -E -- '--rig-id nc_|--donate-level 1' | grep -v grep
Toute occurrence de cette faille signifie que le serveur est considéré comme totalement compromis : l’exploit permet d’obtenir les droits root sur un hôte gérant les terminaux clients. Ces indicateurs proviennent de l’analyse d’un seul fournisseur. [2]
Contenir et remédier (dans l'ordre)
- Vérifiez que l'API Legacy est désactivée en suivant la procédure de la base de connaissances de N-able et bloquez-la au niveau du réseau. [3]
- Conservez le correctif 2 installé et mettez à jour tous les agents et sondes.
- Bloc
157.20.241[.]16et les deux pools de minage après avoir vérifié vos propres données télémétriques. - Si vous détectez un quelconque indicateur : isolez le serveur, reconstruisez-le à partir de supports fiables et effectuez une rotation des identifiants RMM, d’intégration et client à partir d’un plan de contrôle propre.
- Installez HF3 dès sa sortie par N-able, puis effectuez une nouvelle analyse depuis l'extérieur.
Vérifier la récupération
- Le chemin d'accès à l'API héritée est inaccessible depuis un point de vue externe.
- Aucun défaut SOAP avec
exceptionNameapparaissent dans les journaux de ServerUI. - Aucun trafic provenant des pools de minage, et l'utilisation du processeur est revenue à son niveau de base.
- N-able confirme l'état du correctif. Huntress précise que les correctifs en direct ne modifient pas toujours le numéro de version affiché. [5]
Prévention et sensibilisation
Les consoles RMM sont essentielles pour chaque client. Protégez-les par un VPN ou un accès Zero Trust, désactivez les API optionnelles, consignez les actions d'administration hors du serveur et attribuez à chaque technicien une identité distincte avec une authentification multifacteur (MFA) résistante au phishing. Les dirigeants d'entreprise devraient interroger leur fournisseur de services gérés (MSP) dès aujourd'hui sur la mise en œuvre de N-central et sur l'activation éventuelle de l'API Legacy.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines (numéro complet et PDF)
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] N-able, “Tableau de bord d'état, événement 202613 (mises à jour HF3)“, 14-15 novembre 2026.
- [2] Huntback, “4EverAble2Shell mine déjà du Monero sur des serveurs N-central en production.“, 12 novembre 2026.
- [3] Chasseresse, “N-able désactive ses services cloud suite à la divulgation des chaînes d'exploitation d'Able2Shell (mise à jour du 13 novembre)“, 10-13 novembre 2026.
- [4] SOCRadar, “4EverAble2Shell : Exploitation d'une faille zero-day à N-central“, 13 novembre 2026.
- [5] Hard2bit, “Able2Shell et N-central : 33 failles exploitées publiquement“, 13 novembre 2026.
- [6] BleepingComputer, “N-able publie des correctifs de sécurité pour les vulnérabilités zero-day“, 12 novembre 2026.
- [7] Communauté DEV (Varaxon), “Vulnérabilités N-centrales (Able2Shell) : que doivent faire les fournisseurs de services gérés dès maintenant (état d’avancement de HF3)“, 15 novembre 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 15 novembre 2026 à 7 h 45 PST.