
UnrealIRCd CVE-2026-114713 : Exploitation d’une injection de commandes serveur, KEV. Date limite : 16 novembre.
De la part de MAG212 CYBER Quotidien, 15 novembre 2026. Chaque commande est copiée de la documentation officielle ou de l'analyse citée et a été non testé par MAG212; exécutez-le uniquement sur les systèmes que vous êtes autorisé à administrer.
Statut: Exploité ; corrigé. La CISA a ajouté la vulnérabilité CVE-2026-114713 à son catalogue KEV le 13 novembre, avec une date limite fixée au 16 novembre pour sa mise à jour par les agences civiles fédérales américaines. Selon le responsable de la maintenance, des attaquants exploitent cette faille. [1][2]
Ce qui s'est passé
La vulnérabilité CVE-2026-114713 (CVSS 8.6) correspond à une neutralisation incorrecte des délimiteurs dans UnrealIRCd, le serveur IRC open source largement utilisé. Son responsable, Bram Matthys (Syzop), a indiqué que des attaquants l'exploitaient sur Internet ; les tentatives d'exploitation auraient débuté le lendemain du correctif du 7 novembre. [1]
La CISA l'a ajoutée au catalogue KEV le 13 novembre, en même temps que Check Point CVE-2026-123039, la faille racine de DynamicCLI traitée dans notre rapport hebdomadaire du 14 novembre. La date limite pour la publication des deux rapports est le 16 novembre. [2][3]
Qui est concerné ?
- UnrealIRCd 6.0.0 jusqu'à, mais sans inclure, 6.2.7.1.
- Réseaux comportant au moins deux serveurs interconnectés. Tout utilisateur connecté peut exploiter la faille ; aucun droit d’opérateur IRC n’est requis. [1]
Pourquoi c'est important
Cette faille permet à tout utilisateur connecté d'injecter des commandes s'exécutant avec les privilèges du serveur sur un réseau IRC lié, et son responsable affirme qu'elle est exploitée. La CISA n'a donné que trois jours aux agences fédérales américaines pour la corriger. (Analyse MAG212)
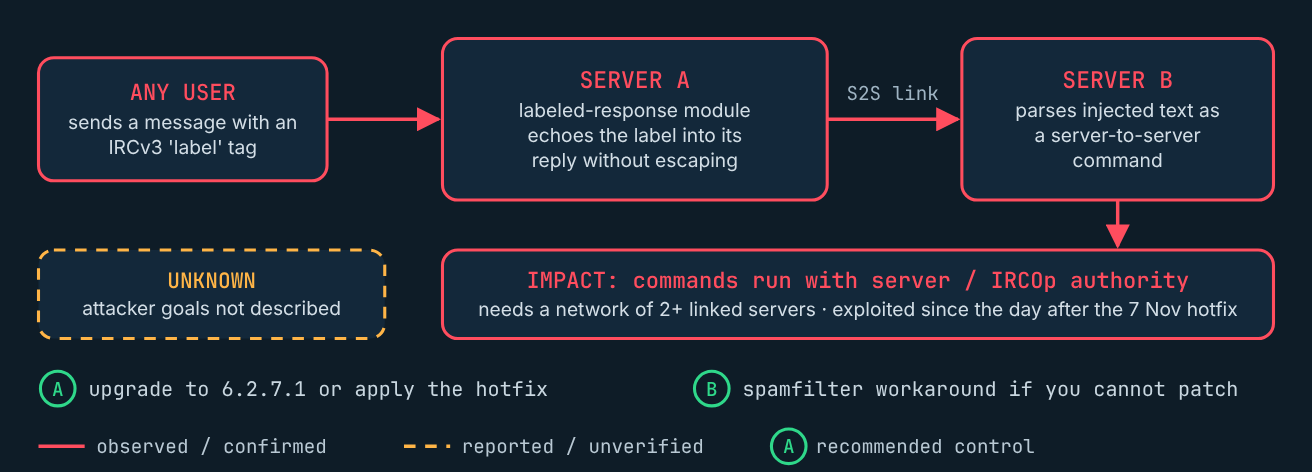
Comment fonctionne l'attaque
D'après la description du responsable du projet, rapportée par The Hacker News : [1]
- Un utilisateur envoie un message contenant un IRCv3
labelbalise de message. - Le module de réponse étiquetée renvoie l'étiquette dans sa réponse sans l'échapper.
- Le texte non échappé traverse la liaison serveur à serveur, où il est analysé comme une commande serveur.
- La commande injectée s'exécute avec les droits du serveur ou de l'opérateur IRC.
Inconnu: Les rapports ne décrivent ni l'utilisation faite par les attaquants de cet accès, ni leurs activités ni leurs objectifs.
Ce que les défenseurs doivent surveiller
- Actions inattendues de l'opérateur IRC, nouveaux liens de serveur, lignes K ou lignes G que vous n'avez pas configurées.
- Modifications ou remaniements de configuration effectués depuis le 7 novembre par aucun administrateur.
- Messages inhabituels transportant
labelbalises dans les journaux du serveur.
Comment réparer et vérifier
- Mettez à jour tous les serveurs liés vers UnrealIRCd 6.2.7.1 ou appliquez le correctif du responsable de la maintenance. N'utilisez la solution de contournement du filtre anti-spam qu'à titre temporaire. [1]
- Depuis un client IRC, exécutez
/VERSIONcontre chaque serveur et confirmer qu'il indique 6.2.7.1 ou une version ultérieure. - Consultez les actions des opérateurs, les liens, les interdictions et les modifications de configuration depuis le 7 novembre.
- Si vous constatez des modifications inexpliquées, changez les mots de passe de l'opérateur et des liens, puis reconstruisez la configuration du serveur concerné à partir d'une copie fonctionnelle.
L'autre échéance KEV : Point de contrôle
La vulnérabilité CVE-2026-123039 permet à des attaquants disposant déjà d'un accès limité à l'exécution de code sur une passerelle ou un serveur de gestion Check Point Gaia d'exécuter des commandes en tant que root via le socket de contrôle DynamicCLI. Check Point indique que cette vulnérabilité a été exploitée chez une vingtaine de clients. Installez le correctif Jumbo Hotfix correspondant à votre version et exécutez la recherche dans les journaux sk1000362 ; notre article Check Point fournit des informations détaillées à ce sujet. [2][3][4]
Prévention et sensibilisation
Les infrastructures communautaires, comme les réseaux IRC, reposent souvent sur le bénévolat, mais l'architecture à serveurs liés implique qu'un seul nœud non mis à jour expose l'ensemble du réseau. Abonnez-vous aux annonces de sécurité du projet et assurez-vous que tous les serveurs liés soient à jour.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines (numéro complet et PDF)
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] The Hacker News, “Des attaquants exploitent une faille d'UnrealIRCd qui permet l'injection de commandes au niveau du serveur.“, 14 novembre 2026.
- [2] CISA, “La CISA ajoute deux vulnérabilités exploitées connues à son catalogue“, 13 novembre 2026.
- [3] Affaires de sécurité, “La CISA américaine ajoute les failles Check Point et UnrealIRCd à son catalogue KEV.“, 14 novembre 2026.
- [4] MAG212 CYBER, “Vulnérabilité Check Point CVE-2026-123039 : Accès root via la passerelle et comment exploiter le fichier dynamicCli.log“, 14 novembre 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 15 novembre 2026 à 7 h 45 PST.