
Opinion : L'IA nous rend-elle moins performants en matière de cybersécurité ?
De la part de MAG212 CYBER Quotidien, 15 novembre 2026. Il s'agit de l'analyse de MAG212 ; les faits sont sourcés ci-dessous.
SecurityWeek posait la question dans un titre du 14 novembre. L'alerte du FBI concernant ARTEX, publiée la veille, apporte une réponse partielle : les attaquants sont manifestement plus rapides. L'autre partie concerne les stratégies de défense.
La moitié attaquante
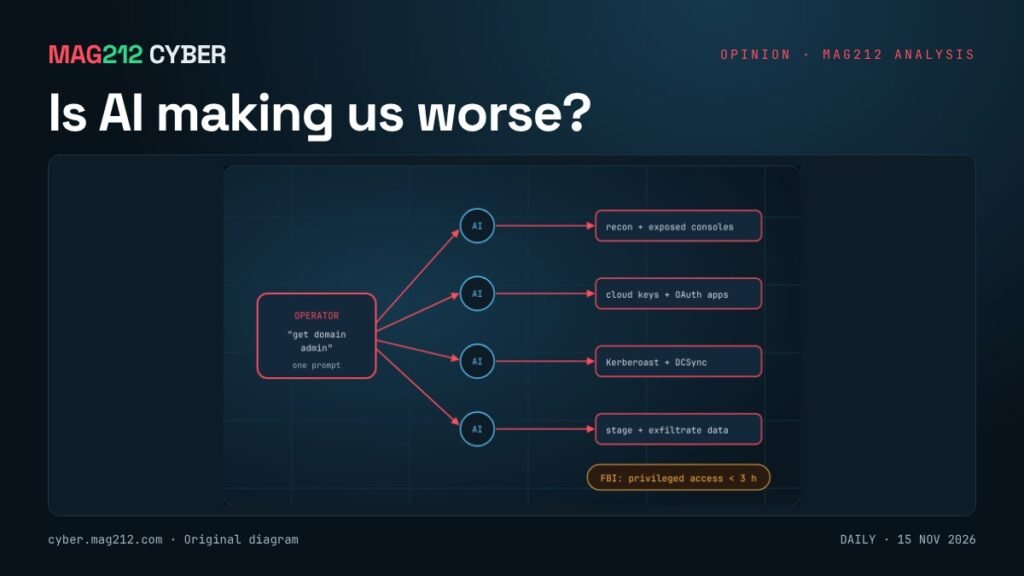
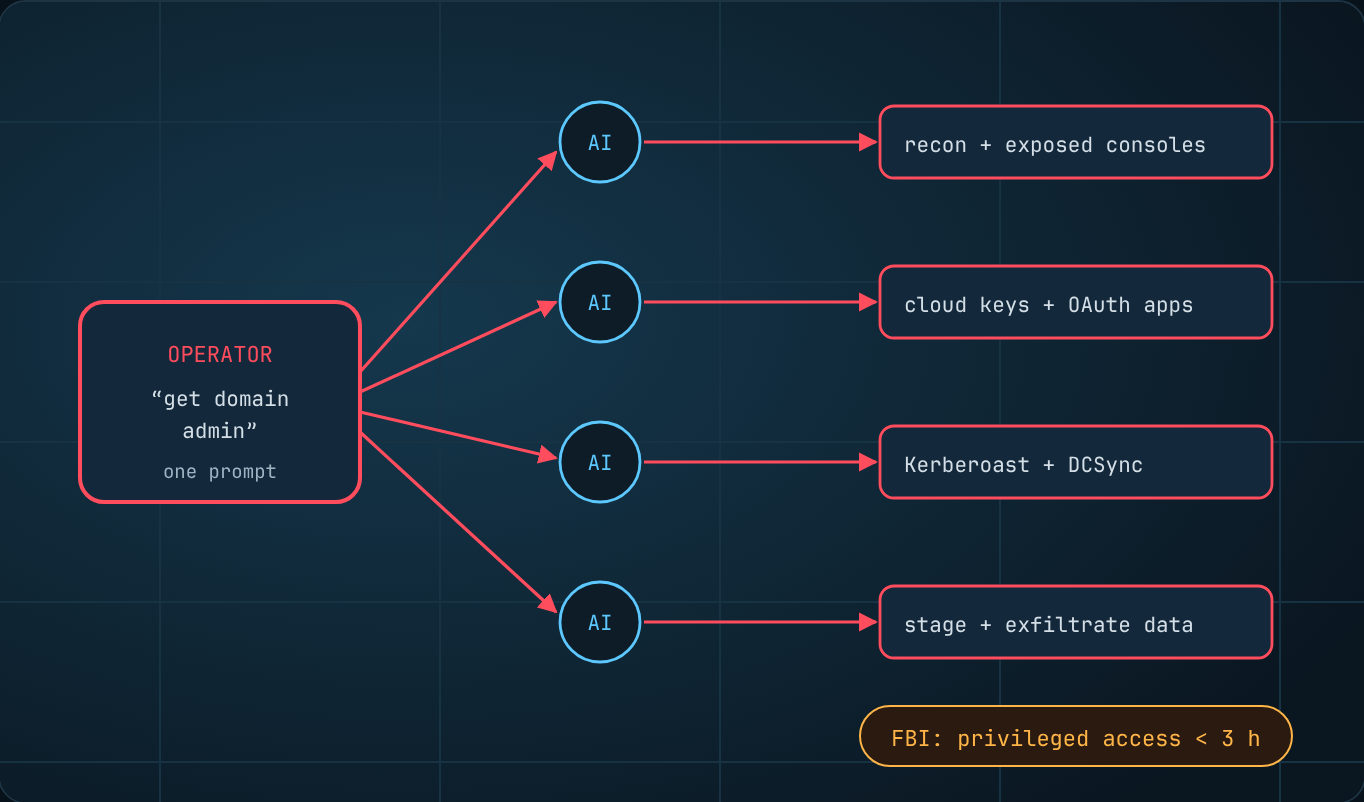
ARTEX est un framework open source qui transforme un objectif formulé en langage clair en commandes exécutées par des agents d'IA. Le FBI affirme que des acteurs malveillants l'utilisent depuis au moins août 2026 contre dix secteurs, et que certaines intrusions ont permis d'obtenir un accès privilégié en moins de trois heures, du ciblage initial. Point crucial, ARTEX n'introduit aucune nouvelle vulnérabilité. Ses agents enchaînent des techniques classiques telles que le Kerberoasting, l'ajout d'identifiants OAuth, les web shells et les requêtes de métadonnées cloud, en parallèle et à la vitesse de la machine. [1]
La moitié défensive
Les recherches d'ISC2 sur l'IA et les rôles en sécurité suggèrent que le risque n'est pas que l'IA remplace les analystes, mais qu'elle transforme leur métier. Comme l'ont rapporté ITPro et SecureWorld : [2][3]
- 65 % des professionnels qui utilisent l'IA déclarent consacrer du temps à décider quand faire confiance à ses recommandations ou agir en conséquence.
- 62 % estiment que l'IA n'a pas réduit le besoin de compétences fondamentales en cybersécurité ; 26 % pensent le contraire.
- Près de la moitié des personnes interrogées font état d'une diminution du stress, mais 32 % affirment que l'IA a aggravé le stress, souvent en raison de la révision et de la correction des résultats.
Notre point de vue
L'IA nuit aux équipes lorsqu'elle remplace la compréhension, et les améliore lorsqu'elle les décharge des tâches répétitives. Les campagnes ARTEX en sont un bon exemple. Le signal qui détecte une intrusion pilotée par l'IA est souvent anodin : un nouveau secret sur un principal de service, un appel API Kudu inattendu, un shell web dans un portail oublié. Un analyste capable de lire un journal d'audit Entra les repérera plus rapidement qu'un outil dont il ne comprend pas le fonctionnement.
Cela ne remet pas en cause l'IA dans les SOC. Le triage, la synthèse, l'enrichissement et la rédaction sont précisément les tâches répétitives qui épuisent les analystes, et les attaquants automatisent déjà leurs processus. Cela plaide plutôt pour le maintien de l'intervention humaine là où le jugement est essentiel, et pour la préservation des compétences nécessaires à cet effet.
Ce que nous ferions lundi
- Utilisez l'IA pour trier et résumer les informations, mais conservez une validation humaine pour les mesures de confinement telles que la désactivation de comptes ou l'isolement de serveurs.
- Former les analystes juniors à l'analyse des journaux bruts et des paquets bruts, et pas seulement aux résumés de l'IA.
- Mesurez la fréquence des erreurs de production de l'IA dans votre propre environnement et partagez ces chiffres en interne.
- Recherchez les éléments fondamentaux sur lesquels repose ARTEX : ajout d’identifiants aux applications, points de terminaison d’administration exposés et sortie serveur vers les API LLM.
Note sur les sources
Nous n'avons pas pu récupérer le texte de l'article de SecurityWeek correspondant ; nous n'en citons donc que le titre. Les chiffres de l'enquête proviennent d'une étude d'ISC2, rapportée par ITPro et SecureWorld.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines (numéro complet et PDF)
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] FBI / IC3, “FLASH-20261113-001 : Aperçu des menaces liées au cadre de tests d’intrusion autonomes ARTEX“, 13 novembre 2026.
- [2] ITPro, “Les professionnels de la cybersécurité se tournent massivement vers les outils d'IA, mais ils commencent à se lasser de corriger les erreurs (ISC2).“, 2026 2026.
- [3] SecureWorld, “Pourquoi l'IA augmente en réalité la charge cognitive des équipes de cybersécurité (ISC2)“, 2026 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 15 novembre 2026 à 7 h 45 PST.