
Exploitation de GeoVision GV-VMS pour implanter un mineur XMRig dans 13 organisations : chaîne d’attaque, indicateurs de compromission et commandes de recherche
De la part de MAG212 CYBER Quotidien, 16 novembre 2026. Chaque commande est copiée de la documentation officielle ou de l'analyse citée et a été non testé par MAG212; exécutez-le uniquement sur les systèmes que vous êtes autorisé à administrer.
Statut: Exploitation observée par Huntress au sein de 13 organisations, principalement entre le 8 et le 10 novembre 2026. La vulnérabilité spécifique exploitée est : non identifié. La version corrigée de GeoVision est la V17.4.8.58. [1][2]
Ce qui s'est passé
Huntress a réagi à une série d'intrusions où chaque cas débutait par un service appartenant à GeoVision GV-VMS, un système de gestion vidéo Windows utilisé pour piloter des caméras IP. Les machines affectées exécutaient GV-VMS 17.4.8.0, une version compilée le 24 avril 2024. Des recherches Shodan effectuées sur les adresses IP externes des victimes ont révélé la présence de périphériques GeoVision et d'interfaces de gestion exposés. [1][2]
L'avis de sécurité de GeoVision d'avril 2026 recense trois vulnérabilités d'exécution de code à distance non authentifiées dans la fonction Serveur de webcam de cette version. Huntress n'a pas déterminé laquelle a été exploitée par les attaquants. D'anciennes failles de GeoVision, CVE-2024-6047 et CVE-2024-11120, exploitées en conditions réelles, affectaient des systèmes embarqués en fin de vie et ne sont pas confirmées dans le cadre de cette campagne. [2]
Qui est concerné ?
- Installations GV-VMS antérieures à V17.4.8.58, notamment lorsque le serveur de webcam ou l'interface de gestion est accessible depuis des réseaux non fiables. [2]
- Organisations où les caméras sont gérées par des équipes techniques ou un installateur externe et où le serveur VMS ne fait pas partie du périmètre de maintenance ou de surveillance du service informatique.
Pourquoi c'est important
Les logiciels de caméras et de contrôle d'accès sont souvent installés par un intégrateur de sécurité, s'exécutent en tant que système et ne sont pas inclus dans le cycle de mises à jour du service informatique. Cette campagne ne concernait " que " le minage de cryptomonnaie, mais le programme d'exécution peut récupérer d'autres charges utiles, et cette même faille de sécurité pourrait être vendue à une équipe de ransomware. (Analyse MAG212)
Comment fonctionne l'attaque
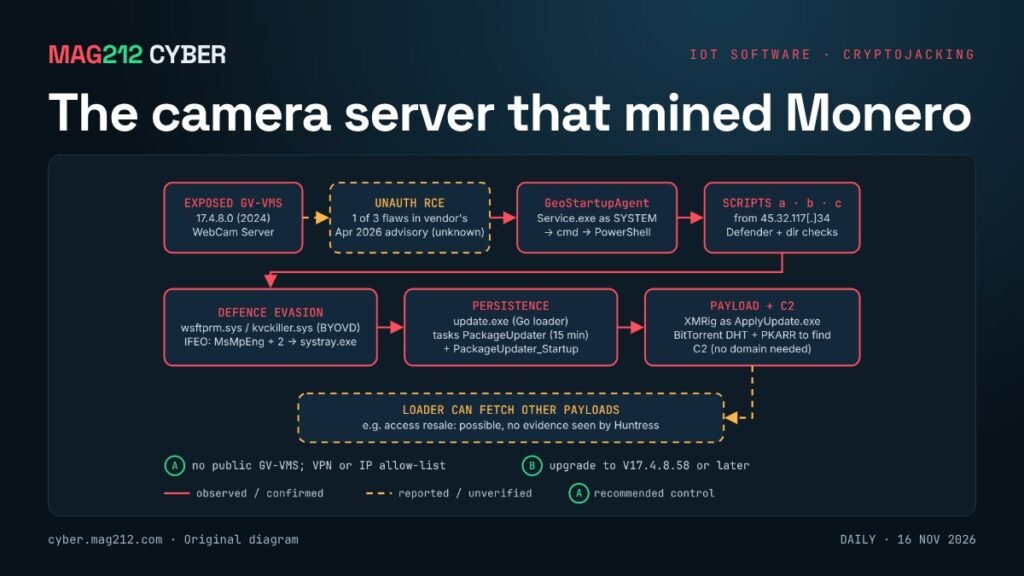
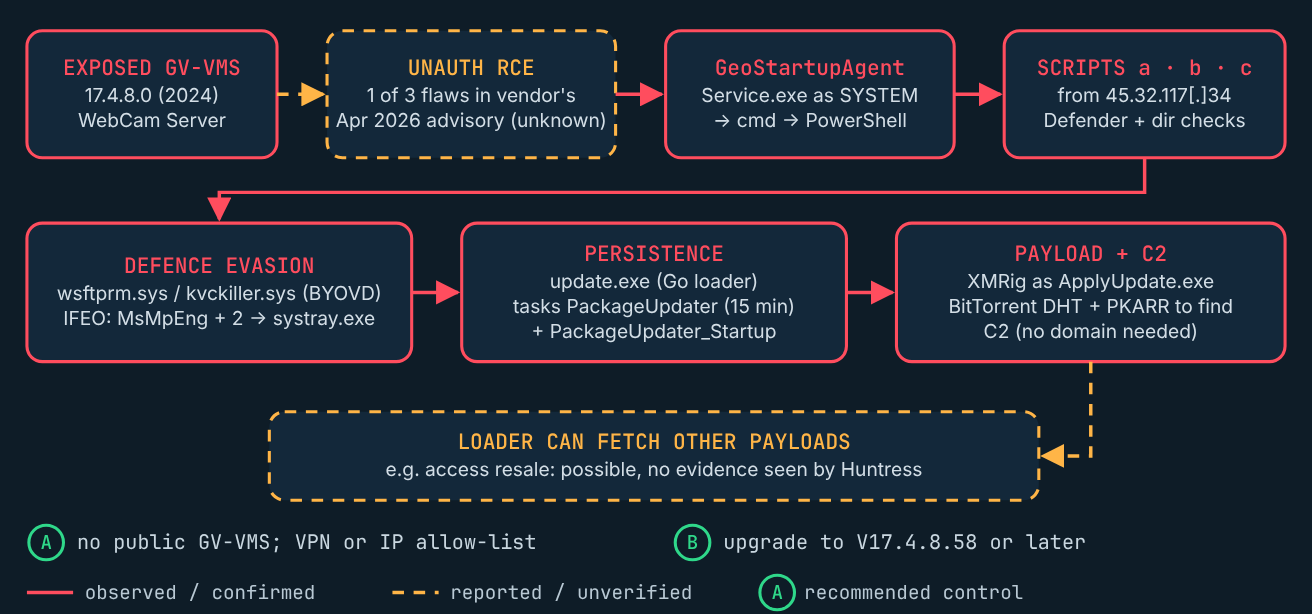
Huntress a reconstitué la chaîne suivante. [1]
- Entrée: Exploitation d'une faille non authentifiée du serveur de webcam GV-VMS (laquelle est inconnue). Huntress a vu
WebCamServer.execontact 2.59.133[.]151, la source d'exploitation probable. - Exécution:
GeoStartupAgentService.exe, fonctionnant généralement commeNT AUTHORITY\SYSTEM, engendrécmd.exe, qui a exécuté PowerShell pour télécharger un script depuis 45.32.117[.]34. - Reconnaissance: scripts
a,betcvérification de l'existence de répertoires accessibles en écriture et du fonctionnement de Defender ;ba été enregistré sur disque et exécuté via WMI. - Évasion défensive : un conducteur vulnérable,
wsftprm.sys(également considéré commekvckiller.sys), précédemment utilisé dans des attaques BYOD (Bring-Your-Own-Vulnerable Driver), a été téléchargé pour altérer l'antivirus. Les valeurs du débogueur des options d'exécution de fichiers image ont été redirigées.MsMpEng.exe,SecurityHealthService.exeetSecurityHealthSystray.exeàsystray.exe, pour qu'ils ne démarrent pas. - Persistance: un chargeur Go,
update.exe, a été placé dansC:\Windows\System32\config\systemprofile\avec des tâches planifiéesPackageUpdater(toutes les 15 minutes) etPackageUpdater_Startup(au démarrage, en tant que SYSTÈME). - Charge utile et C2 : le chargeur a laissé tomber XMRig comme
ApplyUpdate.exe. Il utilise un client DHT BitTorrent Mainline et un résolveur PKARR pour trouver son serveur, ce qui permet à l'opérateur de déplacer son infrastructure sans nom de domaine.
Huntress note que le chargeur peut récupérer d'autres charges utiles, ce qui pourrait permettre des utilisations telles que la vente d'accès, mais n'a trouvé aucune preuve de cela dans ces incidents. [1][2]
Indicateurs de compromis
| Taper | Indicateur | Note |
|---|---|---|
| IP | 45.32.117[.]34 | Scripts PowerShell hôtes |
| IP | 156.246.94[.]183 | Chargeur C2 |
| Domaine | cctv-update[.]top | Résolu en faveur du C2 ; enregistré le 7 novembre 2026 |
| IP | 2.59.133[.]151 | Source probable d'exploitation |
| SHA-256 | f1235751c9e48e5732b7b183dc2bb175a19e4c6401dfd0e96b4cfdd0d8c54b4c | chargeur update.exe |
| SHA-256 | ff5dbdcf6d7ae5d97b6f3ef412df0b977ba4a844c45b30ca78c0eeb2653d69a8 | wsftprm.sys / kvckiller.sys |
| SHA-256 | b673c4d707828abedc767a2be6badef7454492e62c37e30cf3cc5a402fd3647b | scripts a, b, c |
| Tâches | PackageUpdater, PackageUpdater_Startup | Persistance |
Ce sont des indicateurs de fournisseur unique provenant de Huntress ; l’infrastructure peut être réaffectée, vérifiez donc avant de bloquer. [1]
Ce que les défenseurs doivent surveiller
cmd.exeoupowershell.exelancé parGeoStartupAgentService.exe. [1]schtasks /Createlancé parupdate.exe.- Requêtes DNS envoyées directement à 8.8.8.8, 8.8.4.4 ou 1.1.1.1 par des processus autres que le client DNS.
- Trafic UDP DHT sortant (port 6881 ou similaire) en provenance de
WebCamServer.exe. - Defender s'est arrêté ou n'a pas pu démarrer, et a maintenu une utilisation élevée du processeur sur l'hôte VMS.
Faux positifs : Certaines applications utilisent des résolveurs DNS publics ou des mises à jour de type BitTorrent. Avant d'agir, veuillez vérifier la corrélation avec le processus parent et le service GeoVision.
Comment enquêter
Les contrôles suivants sont lecture seule. Exécutez-les dans une session PowerShell 5.1+ avec privilèges élevés sur l'hôte GV-VMS. Elles utilisent Get-CimInstance et Get-ScheduledTask, documenté par Microsoft. Non testé par MAG212. [3][4]
Processus actuellement exécutés sous le service GeoVision :
$svc = Get-CimInstance Win32_Process -Filter "Name='GeoStartupAgentService.exe'"
Get-CimInstance Win32_Process |
  Where-Object { $svc.ProcessId -contains $_.ParentProcessId } |
  Select-Object ProcessId, Name, CommandLine
Cette fonction ne permet d'afficher que les processus actifs. Pour consulter l'historique, recherchez l'événement Sysmon ID 1 ou l'événement de sécurité 4688 (avec l'audit en ligne de commande activé) correspondant au processus parent.
Artefacts de persistance et d'évasion :
$k = 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options'
'MsMpEng.exe','SecurityHealthService.exe','SecurityHealthSystray.exe' | ForEach-Object {
  Get-ItemProperty "$k\$_" -Name Debugger -ErrorAction SilentlyContinue |
    Select-Object PSChildName, Debugger }
Get-ScheduledTask -TaskName 'PackageUpdater*' -ErrorAction SilentlyContinue |
  Select-Object TaskName, State, @{n='Run';e={$_.Actions.Execute}}
Test-Path "$env:windir\System32\config\systemprofile\update.exe"
Get-CimInstance Win32_SystemDriver | Where-Object { $_.PathName -match 'wsftprm|kvckiller' }
Toute valeur du débogueur sur ces trois processus, un PackageUpdater tâche, True L'absence de sortie pour le chemin du chargeur ou un pilote correspondant indique que l'hôte est compromis. L'absence de sortie ne prouve pas que l'hôte est sain.
Comment contenir et remédier
- Isolez d'abord l'hôte et préservez les preuves : Avant de supprimer quoi que ce soit, supprimez la mémoire, le fichier XML des tâches, le chargeur et les journaux, comme le conseille Huntress. [1]
- Bloquez les indicateurs au niveau du pare-feu et du filtre DNS.
- Supprimez les valeurs du débogueur IFEO, les deux tâches planifiées,
update.exe,ApplyUpdate.exeet le conducteur ; réactivez Defender avec protection anti-sabotage. - Réinitialiser les informations d'identification stockées ou utilisées sur l'hôte, y compris les comptes d'administrateur et de service VMS.
- Mettre à niveau GV-VMS vers V17.4.8.58 ou plus tard. Si vous n'êtes pas sûr que l'hôte soit propre, reconstruisez-le. [2]
- Placez les appareils et les interfaces de gestion GeoVision derrière un VPN ou limitez leur accès aux adresses IP de confiance. [1]
Comment vérifier la récupération
- GV-VMS indique la version V17.4.8.58 ou ultérieure, et le serveur de webcam n'est pas accessible depuis Internet.
- Defender est en cours d'exécution ; les valeurs IFEO, les tâches, le chargeur et le pilote ont disparu.
- Aucun trafic vers les indicateurs, le processeur est revenu à son niveau de base et les caméras enregistrent normalement.
Prévention et sensibilisation
- Administrateurs : Intégrez les logiciels de caméra, de contrôle d'accès et de gestion du bâtiment dans l'inventaire des actifs et établissez un calendrier de mises à jour comme pour n'importe quel autre serveur.
- Équipes de sécurité : Alerte concernant les shells générés par les services des appliances ; ils ont rarement une raison légitime.
- Décideurs : Chaque système installé par un prestataire a besoin d'un responsable informatique.
Sujets connexes sur MAG212 CYBER
- MAG212 CYBER Daily, 16 novembre 2026 : Les boîtes que personne ne répare (numéro complet et PDF)
- MAG212 CYBER Quotidien, 15 novembre 2026 : Vitesse des machines, lacunes humaines
- MAG212 CYBER Hebdomadaire, 14 novembre 2026
- Abonnez-vous gratuitement à MAG212 CYBER
Sources
- [1] Chasseresse, “Le logiciel de la caméra GeoVision a été exploité pour déployer le mineur de cryptomonnaie XMRig.“, 13 novembre 2026.
- [2] Aide à la sécurité réseau, “Le logiciel non corrigé des caméras GeoVision a permis aux pirates informatiques d'accéder à 13 organisations.“, 16 novembre 2026.
- [3] Microsoft Learn, “Obtenir-InstanceCim (CimCmdlets)“, docs 2026.
- [4] Microsoft Learn, “Obtenir-TâchePlanifiée (TâchesPlanifiées)“, docs 2026.
Rédigé et édité par El Mostafa Ouchen pour MAG212 CYBER. Informations vérifiées auprès des sources ci-dessus le 16 novembre 2026 à 6h00 (heure du Pacifique).