
Deuxième jour de panne de Microsoft 365 : ce que Microsoft a dit, ce qu’il n’a pas dit et ce que les équipes informatiques doivent faire
Vendredi matin, la page d'état publique de Microsoft indiquait toujours une dégradation des services Microsoft 365 pour les entreprises et les particuliers, plus de 24 heures après le début des problèmes avec Outlook et Exchange Online. Microsoft a gelé les modifications, annulé une mise à jour réseau récente et augmenté la capacité du réseau. L'entreprise affirme n'avoir détecté aucune activité malveillante. Cependant, elle n'a pas encore identifié la cause première du problème. Cet article fait suite à notre couverture du 12 novembre et détaille les changements intervenus pendant la nuit, ainsi que les mesures à prendre tant que l'incident est résolu.
| Incidents | EX1550543 (Exchange Online) · MO1550821 (services dépendants) |
| Statut 14h00 UTC ven. | Dégradation des services, entreprises et consommateurs |
| Cause | Non confirmé ; processus de connexion sécurisée surchargé |
| Suivant | Un rapport post-incident a été promis après les mesures d'atténuation. |
Qu'est-ce qui a changé depuis hier ?
[Confirmé] Vendredi à 14 h UTC (6 h, heure du Pacifique), la page d'état publique de Microsoft indiquait toujours que les services Microsoft 365 pour entreprises et professionnels étaient dégradés, avec le message “ Les utilisateurs peuvent ne pas être en mesure de se connecter à plusieurs services Microsoft 365 ”, et les produits grand public étaient également dégradés.État de Microsoft) [Signalé] Les deux incidents restent ouverts. Microsoft indique que les fonctionnalités dépendant d'Exchange Online sont affectées tandis que les autres continuent de fonctionner, n'a détecté aucune activité malveillante et publiera un rapport post-incident détaillant la cause première après la résolution du problème.Semaine de la sécurité)
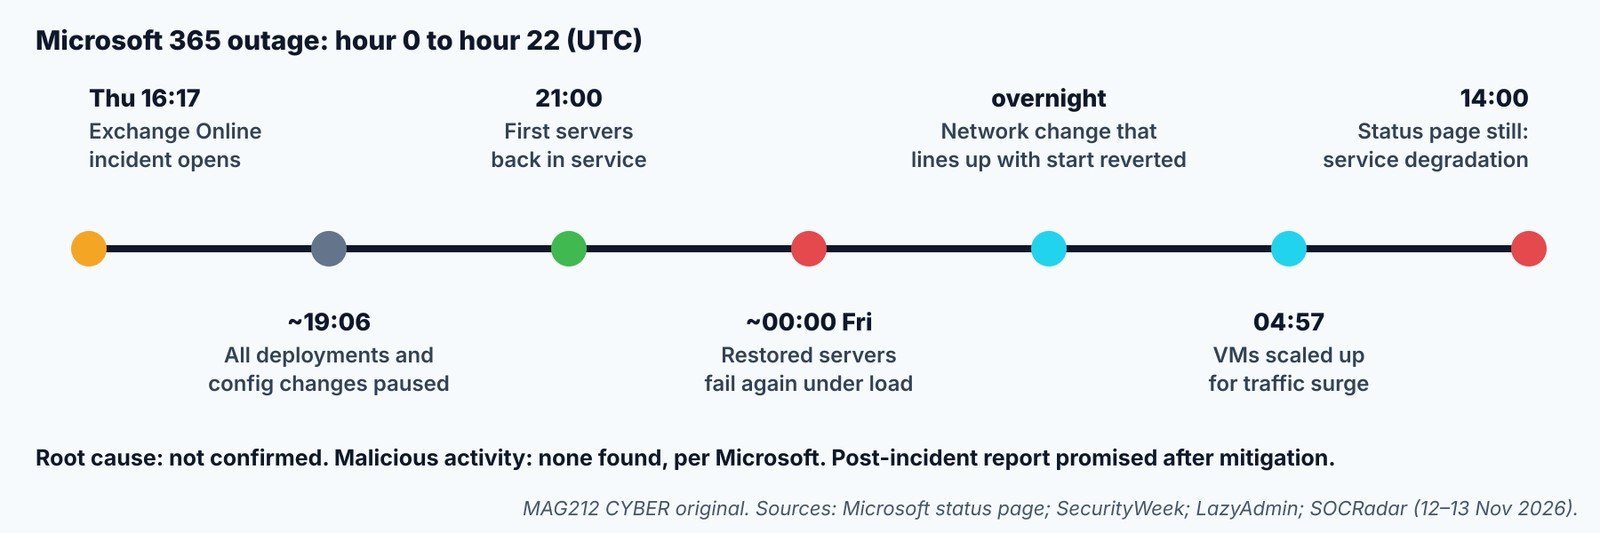
[Signalé] Dans la nuit, Microsoft a décrit un processus sur les serveurs concernés, “ qui établit des connexions sécurisées ”, qui a été surchargé, après quoi les serveurs ont cessé de traiter les requêtes. L'entreprise a suspendu tous les déploiements et les modifications de configuration vers 19h06 UTC jeudi, a commencé à annuler une modification récente du réseau dont le moment coïncide avec la panne, et à 4h57 UTC, a augmenté le nombre de machines virtuelles pour absorber un pic de trafic. Les serveurs, remis en service vers minuit UTC, ont de nouveau subi une panne sous la charge. Microsoft n'a pas indiqué que la modification du réseau était à l'origine de la panne.LazyAdmin) (SOCRadar) (Forum Windows)
Que faire maintenant
Suivez l'incident lorsque le centre d'administration ne se charge pas.
Système d'exploitation : Windows / macOS / Linux · Shell : PowerShell 7 + SDK Microsoft Graph · Privilèges : ServiceHealth.Read.All · LECTURE SEULE
Connect-MgGraph -Scopes 'ServiceHealth.Read.All'
Get-MgServiceAnnouncementIssue -ServiceHealthIssueId 'EX1550543' |
  Select-Object Id, Status, Classification, LastModifiedDateTime, Title
Get-MgServiceAnnouncementIssue -ServiceHealthIssueId 'MO1550821' |
  Select-Object Id, Status, LastModifiedDateTime
Affiche l'état et la date de la dernière mise à jour de votre locataire fournis par Microsoft. La connexion peut être impossible pendant l'interruption ; dans ce cas, veuillez consulter la page d'état publique. Commandes non testées par MAG212 CYBER.
- Utilisateurs : Ne réinitialisez pas vos mots de passe et ne réinstallez pas Outlook. Les courriels qui vous sont envoyés vous seront normalement distribués une fois le service rétabli.
- IL: Geler les modifications apportées à l'authentification multifacteur, à l'accès conditionnel et au flux de messagerie ; envoyer une note d'état par jour ; conserver un canal hors bande pour les tâches urgentes.
- [Analyse MAG212] Équipes de sécurité : Defender XDR et Purview figuraient sur la liste des appareils concernés. Vérifiez donc les retards d'alertes une fois le service rétabli et mettez en garde le personnel contre les tentatives d'hameçonnage sur le thème de la panne, vous incitant à “ revérifier votre compte ”.
- Après: Lisez le rapport post-incident, vérifiez si la panne est admissible à des crédits de service SLA et consignez l'impact sur votre activité.
Vérifier la récupération : Les deux incidents apparaissent comme résolus, les files d'attente de messagerie se vident et les calendriers Teams ainsi que la recherche SharePoint fonctionnent normalement.Notre couverture du 12 novembre)
Interprétation des signaux
[Analyse MAG212] Les mises à jour de Microsoft décrivent la surcharge d'un composant assurant la gestion des connexions sécurisées. Les serveurs remis en service ont de nouveau subi des pannes dues à la charge, un phénomène courant lors d'une reprise d'activité où la demande accumulée de millions de clients arrive simultanément. L'augmentation de la capacité, comme l'a fait Microsoft du jour au lendemain, permet de résoudre ce problème. Il n'est pas encore confirmé que la modification du réseau annulée en soit la cause, et nous ne l'avons pas considérée comme telle.
[Analyse MAG212] Les pannes de plusieurs jours du cloud sont rares, mais pas sans précédent, et elles mettent en évidence les failles des solutions qui supposent une disponibilité permanente des e-mails. Réinitialisation des mots de passe, inscription à l'authentification multifacteur, notifications d'incidents et communications avec les fournisseurs transitent souvent par la même boîte mail. C'est le moment idéal pour identifier les services dont vous pourriez vous passer d'Exchange Online.
Pourquoi c'est important
Exchange Online est la base des services de messagerie, des calendriers et de nombreuses fonctionnalités Teams, SharePoint et de sécurité pour des centaines de millions d'utilisateurs. Une interruption de service d'une durée de deux jours affecte les opérations commerciales, mais elle engendre également des risques de sécurité : les systèmes d'alerte de Defender et Purview peuvent accuser un retard, et les attaquants envoient régulièrement des messages d'hameçonnage simulant une panne, incitant les utilisateurs à “ revérifier ” leurs comptes.
En résumé
Suivez les incidents EX1550543 et MO1550821 sur la page d'état de Microsoft ou via Graph, suspendez les modifications d'identité et de flux de messagerie jusqu'à leur résolution, alertez votre personnel sur les tentatives d'hameçonnage liées à la panne et consultez les alertes de sécurité en attente une fois le service rétabli. Lorsque Microsoft publiera son rapport post-incident, comparez-le à votre propre impact et à tout crédit SLA auquel vous pourriez avoir droit.
Comment nous étiquetons les preuves : [Confirmé] provient d'une source primaire telle qu'un fournisseur ou la CISA ; [Signalé] à partir d'une sortie secondaire ; [Revendiqué] d'un attaquant ou d'une partie non vérifiée ; [Analyse MAG212] est notre jugement; [Inconnu] Les termes « non établi » n'étaient pas encore disponibles au moment de la publication. Les commandes et indicateurs sont tirés des sources citées et n'ont pas été testés par MAG212 CYBER.
Cette histoire fait partie de MAG212 CYBER Quotidien, 13 novembre 2026, Retrouvez également les autres informations vérifiées du jour, la rubrique Action Desk du Defender et un registre complet des sources. Recevez gratuitement le briefing quotidien : abonnez-vous à MAG212 CYBER. Par El Mostafa Ouchen.