
Les boîtes que personne ne répare : MAG212 CYBER Daily, 16 novembre 2026
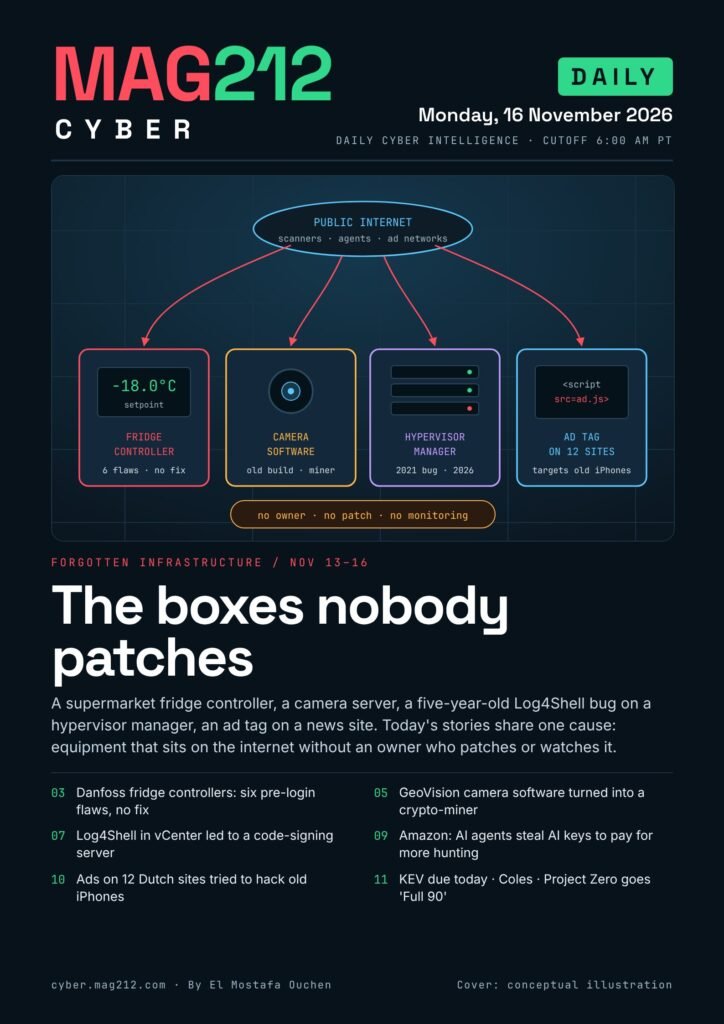
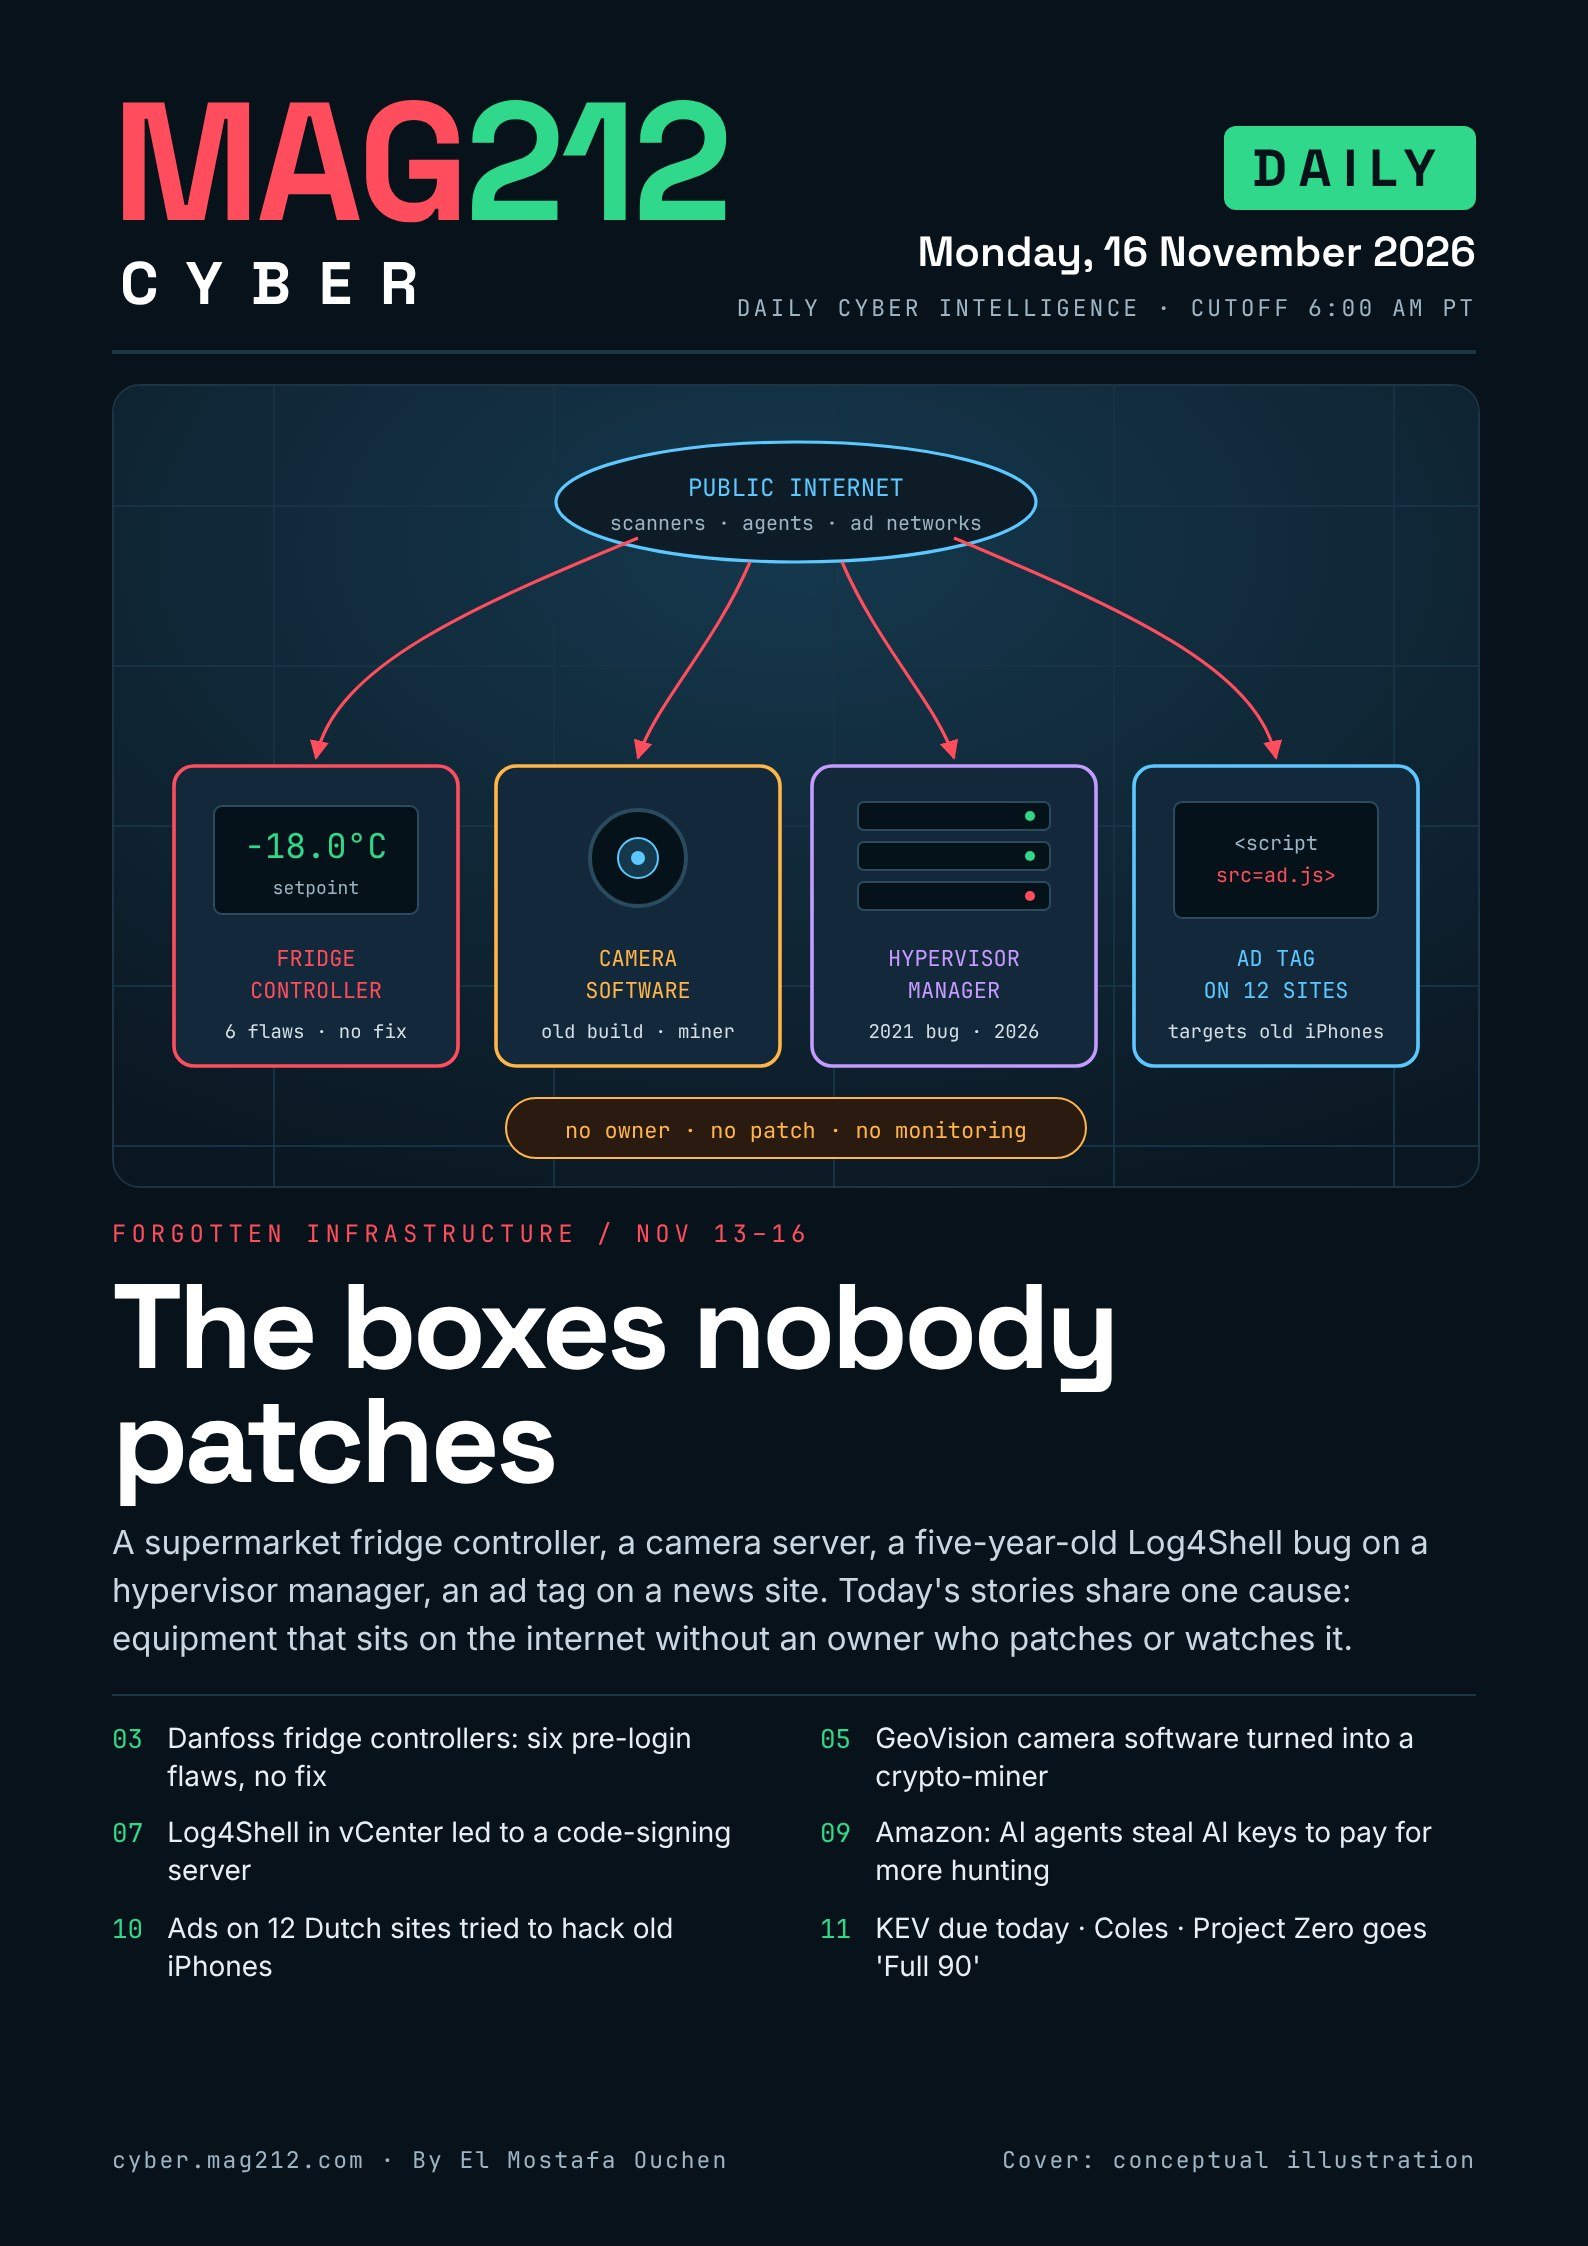
MAG212 CYBER · Renseignements quotidiens sur la cybersécurité · Lundi 16 novembre 2026. Un système de contrôle de réfrigérateur de supermarché présentant six failles de sécurité non corrigées avant la connexion, un logiciel de gestion de caméras transformé en mineur de cryptomonnaie dans 13 organisations, une faille Log4Shell vieille de cinq ans sur vCenter ayant permis de mettre en place un serveur de signature de code, des agents d'IA dérobant des clés d'IA pour financer de nouvelles attaques, et une balise publicitaire sur des sites d'information néerlandais ciblant les anciens iPhones. Ces incidents ont un point commun : des équipements connectés à Internet sans surveillance ni correctifs.
Les trois actions prioritaires
- Retirez d'Internet les systèmes de contrôle des systèmes de réfrigération et de bâtiment. Trouvez tous les contrôleurs Danfoss AK-SM800A, Copeland/Dixell ou similaires accessibles depuis l'extérieur, y compris via le modem 4G/5G d'un sous-traitant ; déplacez l'accès derrière un VPN ou un APN privé, puis vérifiez les points de consigne, les programmes de dégivrage et les utilisateurs.
- Recherchez les coquillages générés par les appareils photo et autres logiciels embarqués. Sur les hôtes GeoVision GV-VMS, recherchez les processus cmd/PowerShell enfants de GeoStartupAgentService.exe, les détournements IFEO des tâches Defender et PackageUpdater ; mettez à niveau vers la version V17.4.8.58 ou ultérieure.
- Fermez les éléments KEV d'aujourd'hui et verrouillez les passerelles d'IA. Finaliser la résolution des vulnérabilités UnrealIRCd CVE-2026-114713 et Check Point CVE-2026-123039 (échéance : 16 novembre). Exiger une authentification sur LiteLLM, Dify, Langflow et Ollama, renouveler les clés de fournisseur stockées et configurer des alertes sur les dépenses liées à l’IA.
Dans ce numéro : lisez chaque article en intégralité
- Danfoss AK-SM800A : Six failles de sécurité non corrigées avant la connexion dans le contrôleur de réfrigérateur à l’origine des attaques dans les supermarchés (p. 3–4)
- Exploitation de GeoVision GV-VMS pour implanter un mineur XMRig dans 13 organisations : chaîne d’attaque, indicateurs de compromission et commandes de recherche (p. 5–6)
- De Log4Shell dans vCenter à un serveur de signature de code : enseignements tirés de l’enquête de l’équipe BO de Kaspersky (p. 7–8)
- Des agents d'ARTEX ont volé des clés d'IA pour financer de nouvelles attaques : ce qu'Amazon a constaté et comment sécuriser les passerelles d'IA (p. 9)
- Code publicitaire malveillant sur des sites d'actualités néerlandais : tentatives de piratage d'anciens iPhones. Que s'est-il passé et que faire ? (p. 10)
- Google Project Zero publiera les détails des bogues 90 jours après leur signalement, qu'ils soient corrigés ou non : quels changements pour Defender ? (p. 11)
- Également aujourd'hui : date limite KEV pour UnrealIRCd et Check Point, incident chez Coles, Rspamd 4.3.0 et verrouillage à distance Intune (p. 11)
Également dans le PDF : le Bureau d'action du défenseur (p. 12), une leçon de sensibilisation, “ À qui appartient la boîte ? ” (p. 13), et 39 sources liées (p. 14).
Feuilletez l'édition
Comment nous avons vérifié ce problème : Les informations ont été vérifiées auprès de sources primaires accessibles (Midnight Blue, Huntress, Kaspersky via The Hacker News, le blog de sécurité AWS, Google Project Zero, Coles Group et CISA), la recherche s'arrêtant le 16 novembre à 6 h 00, heure du Pacifique. Les détails non confirmés sont signalés. Chaque commande est en lecture seule et marquée non testé par MAG212. Danfoss et ARTEX sont des mises à jour de numéros précédents ; chaque article indique les changements apportés.
Numéros précédents
- Vitesse des machines, lacunes humaines, le quotidien du 15 novembre.
- Les clés étaient déjà à l'intérieur., l'hebdomadaire du 14 novembre.
- Tous les numéros du magazine MAG212 CYBER