
Bibliothèque de magazines
Chaque numéro, lecture gratuite
Parcourez tous les numéros du magazine MAG212 CYBER directement dans votre navigateur : résumés hebdomadaires, éditions quotidiennes, rapports spéciaux et guides pratiques sur les menaces importantes, chacun proposant des conseils de défense concrets. Cliquez sur une couverture pour l’ouvrir ou téléchargez le PDF pour le lire hors ligne.
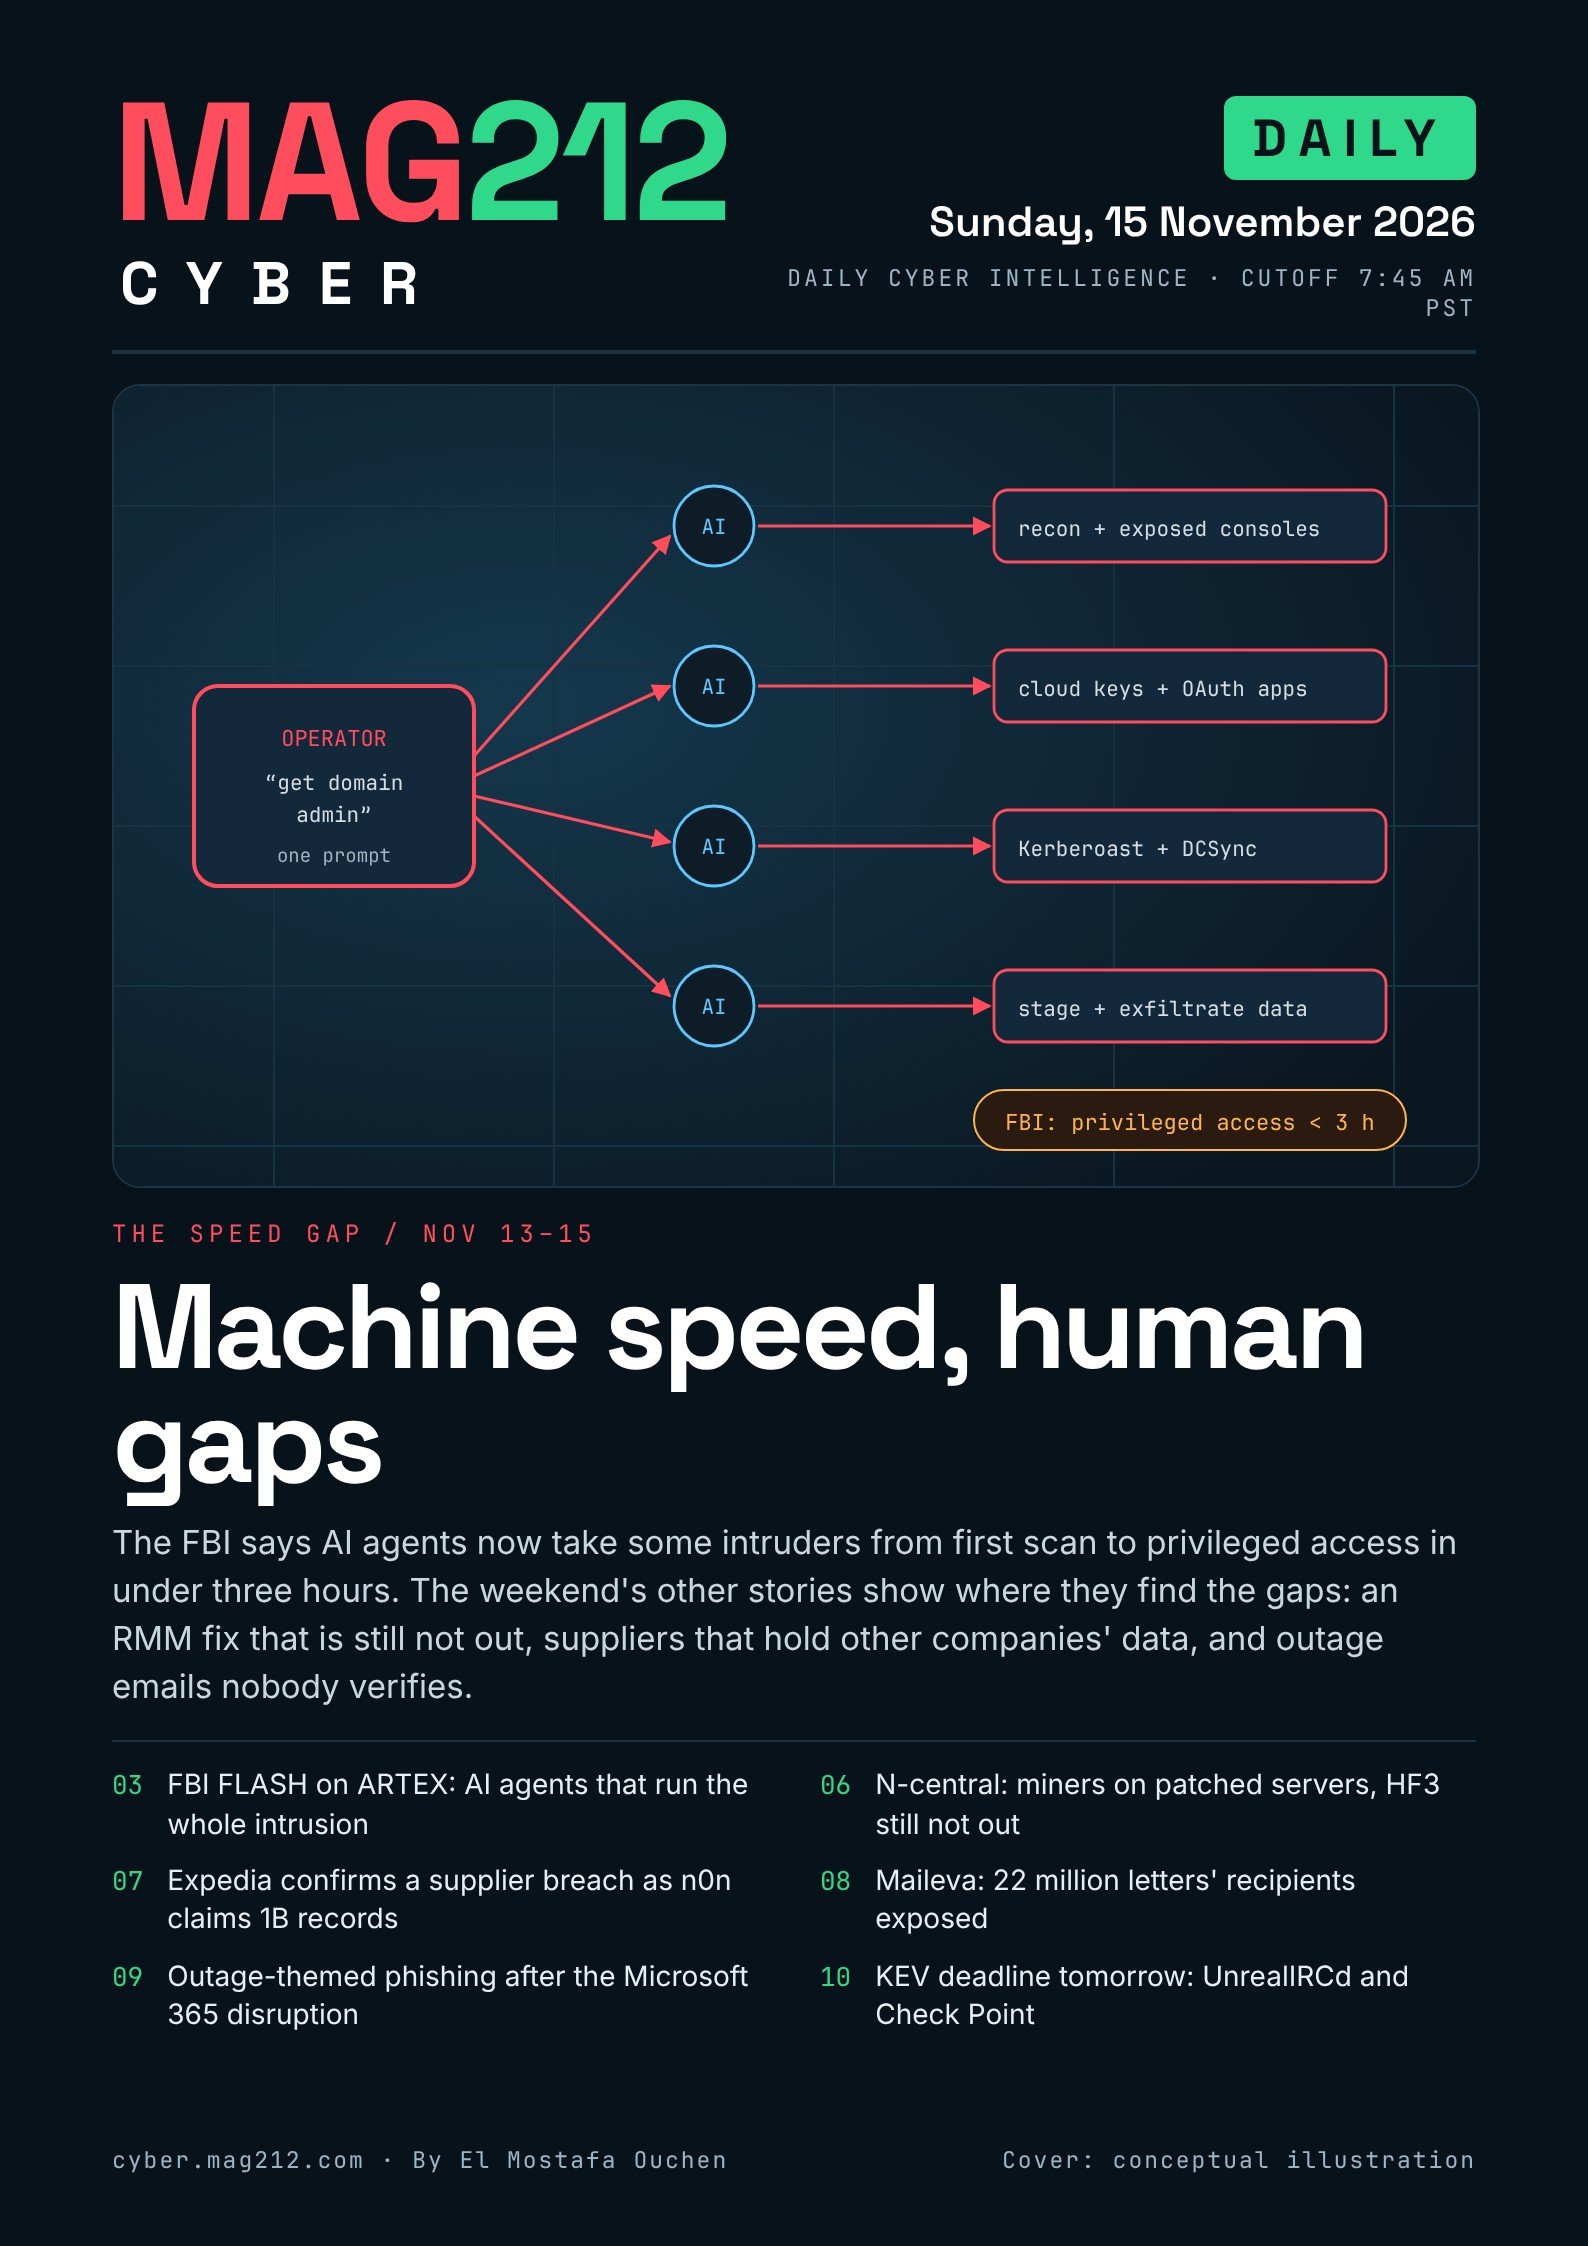
Machine Speed, Human Gaps: MAG212 CYBER Daily, 15 November 2026
The FBI warns ARTEX AI agents take some intruders to privileged access in under three hours; N-central’s HF3 slips as miners hit patched servers; Expedia and Maileva supplier breaches; outage-themed phishing; and two KEV deadlines on 16 November. Diagrams, commands and a 14-step Action Desk. 15 pages.
Tous les numéros
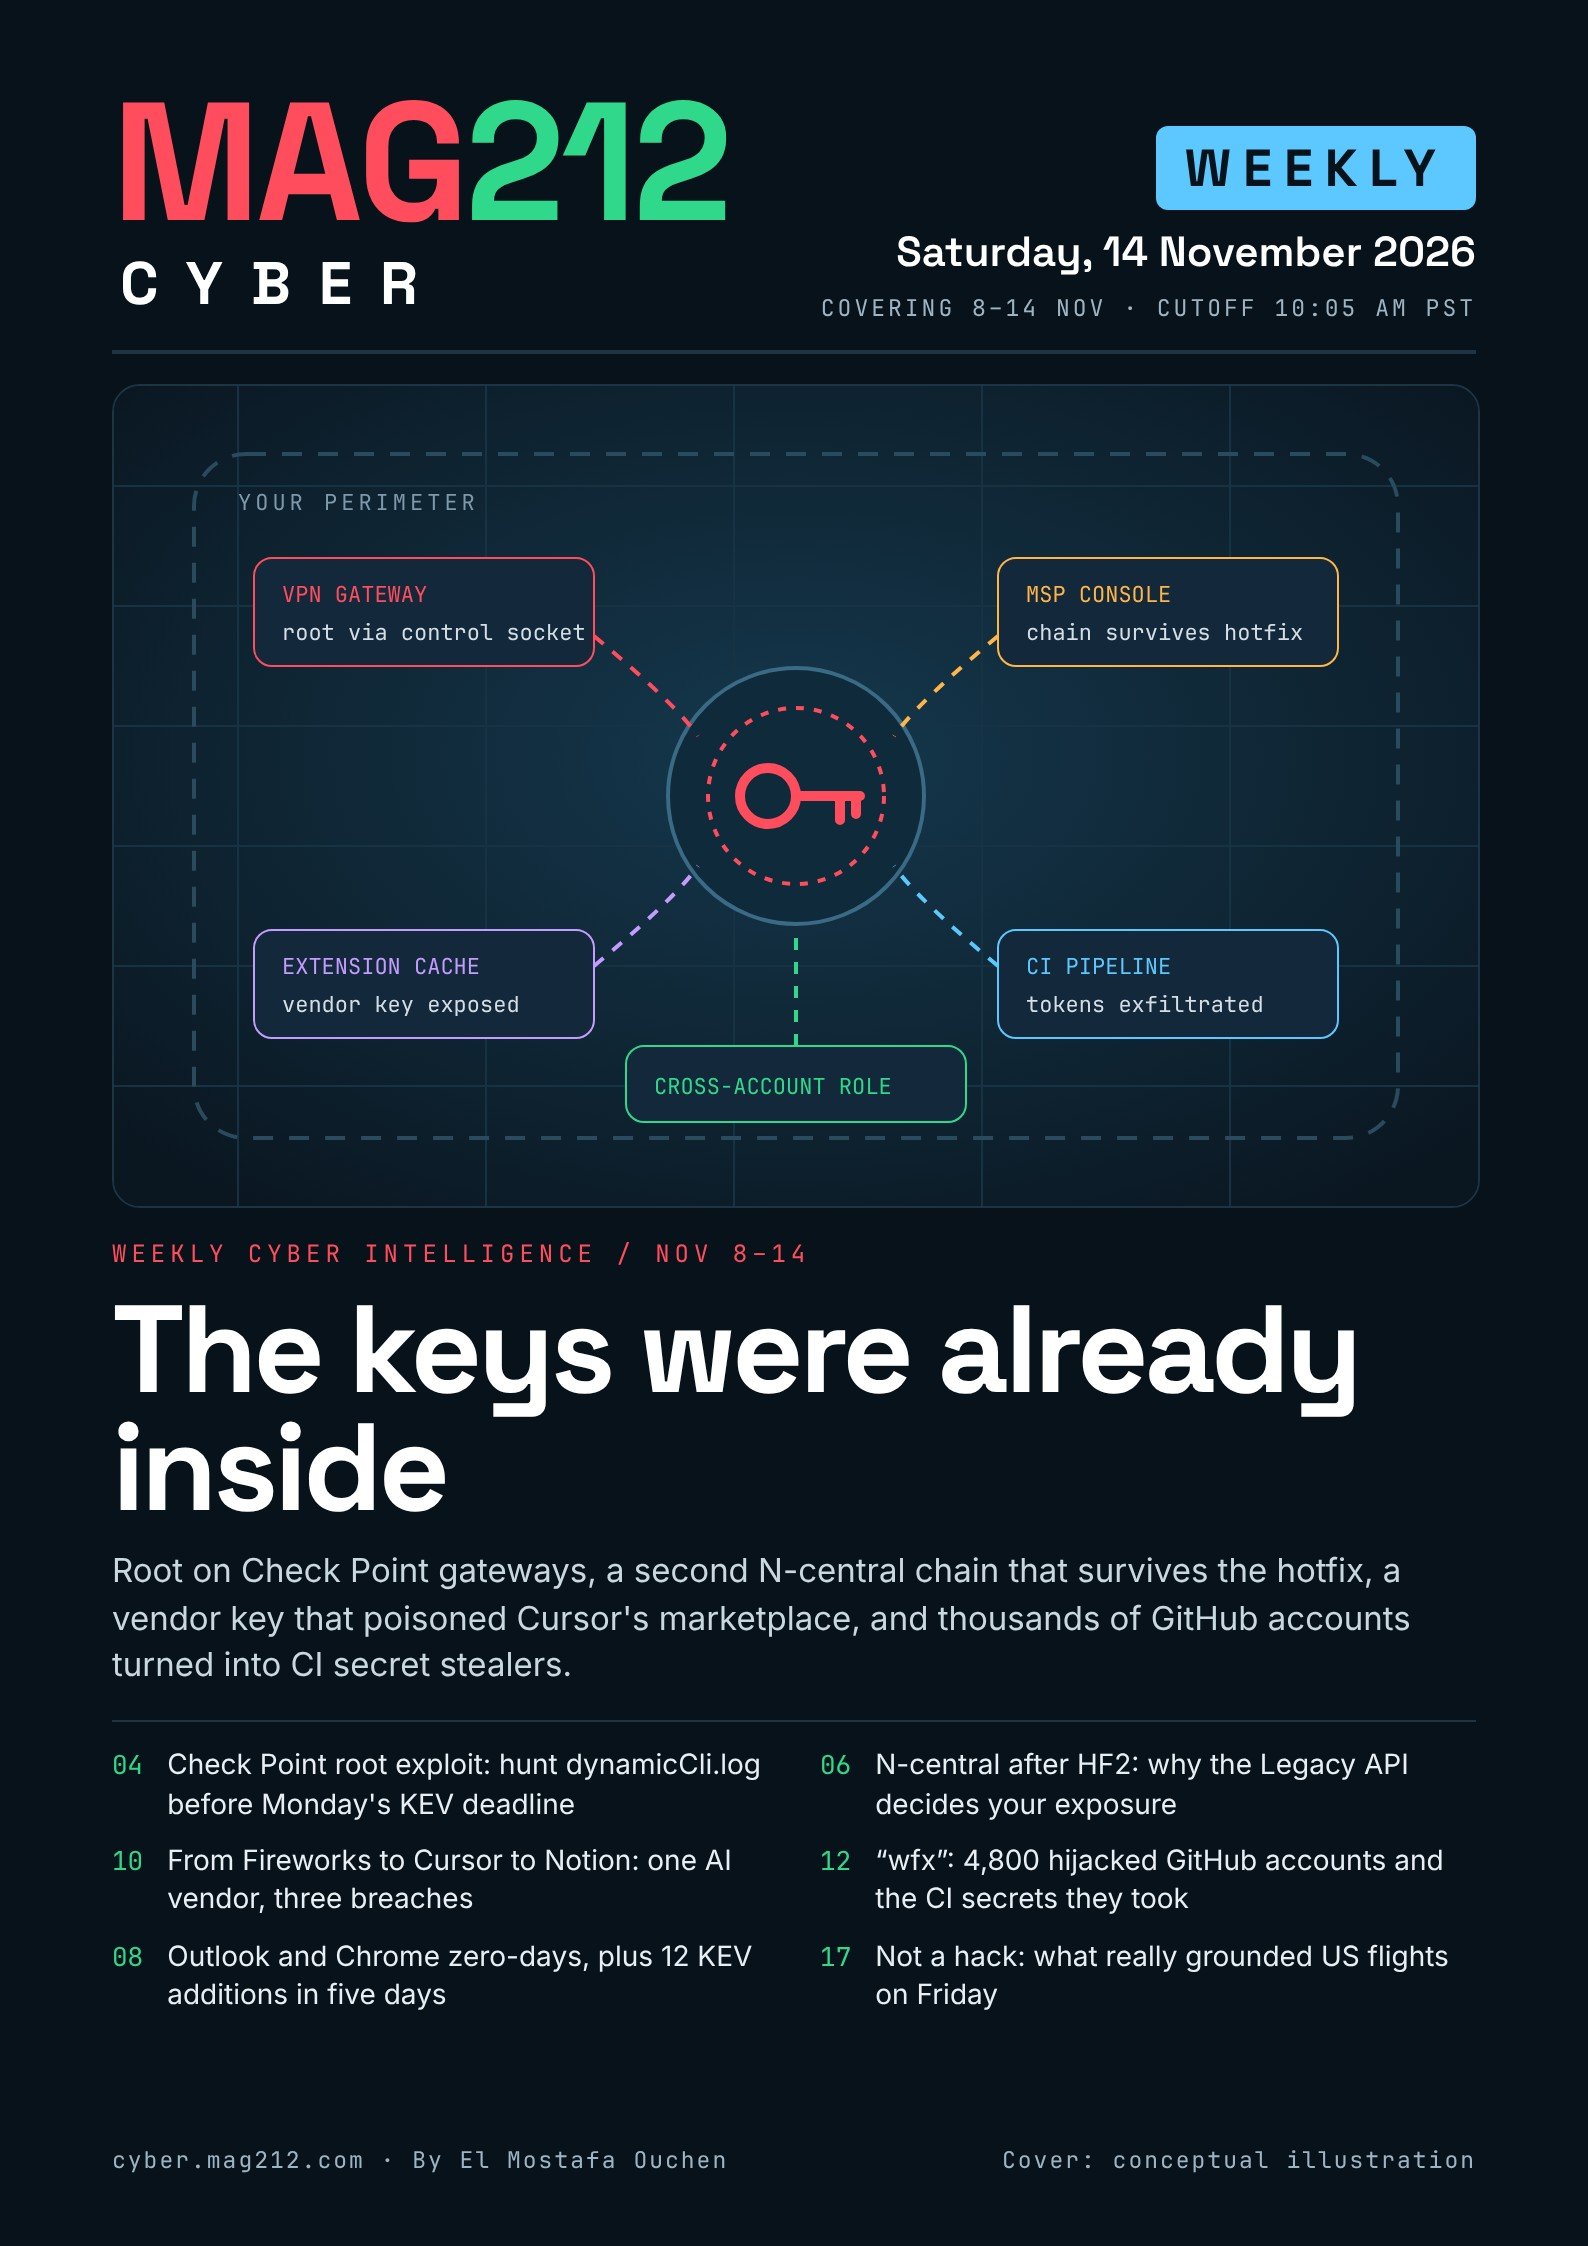
The Keys Were Already Inside: MAG212 CYBER Weekly, 14 November 2026
Root on Check Point gateways, a second N-central chain that survives the hotfix, a vendor key that poisoned Cursor’s marketplace, thousands…
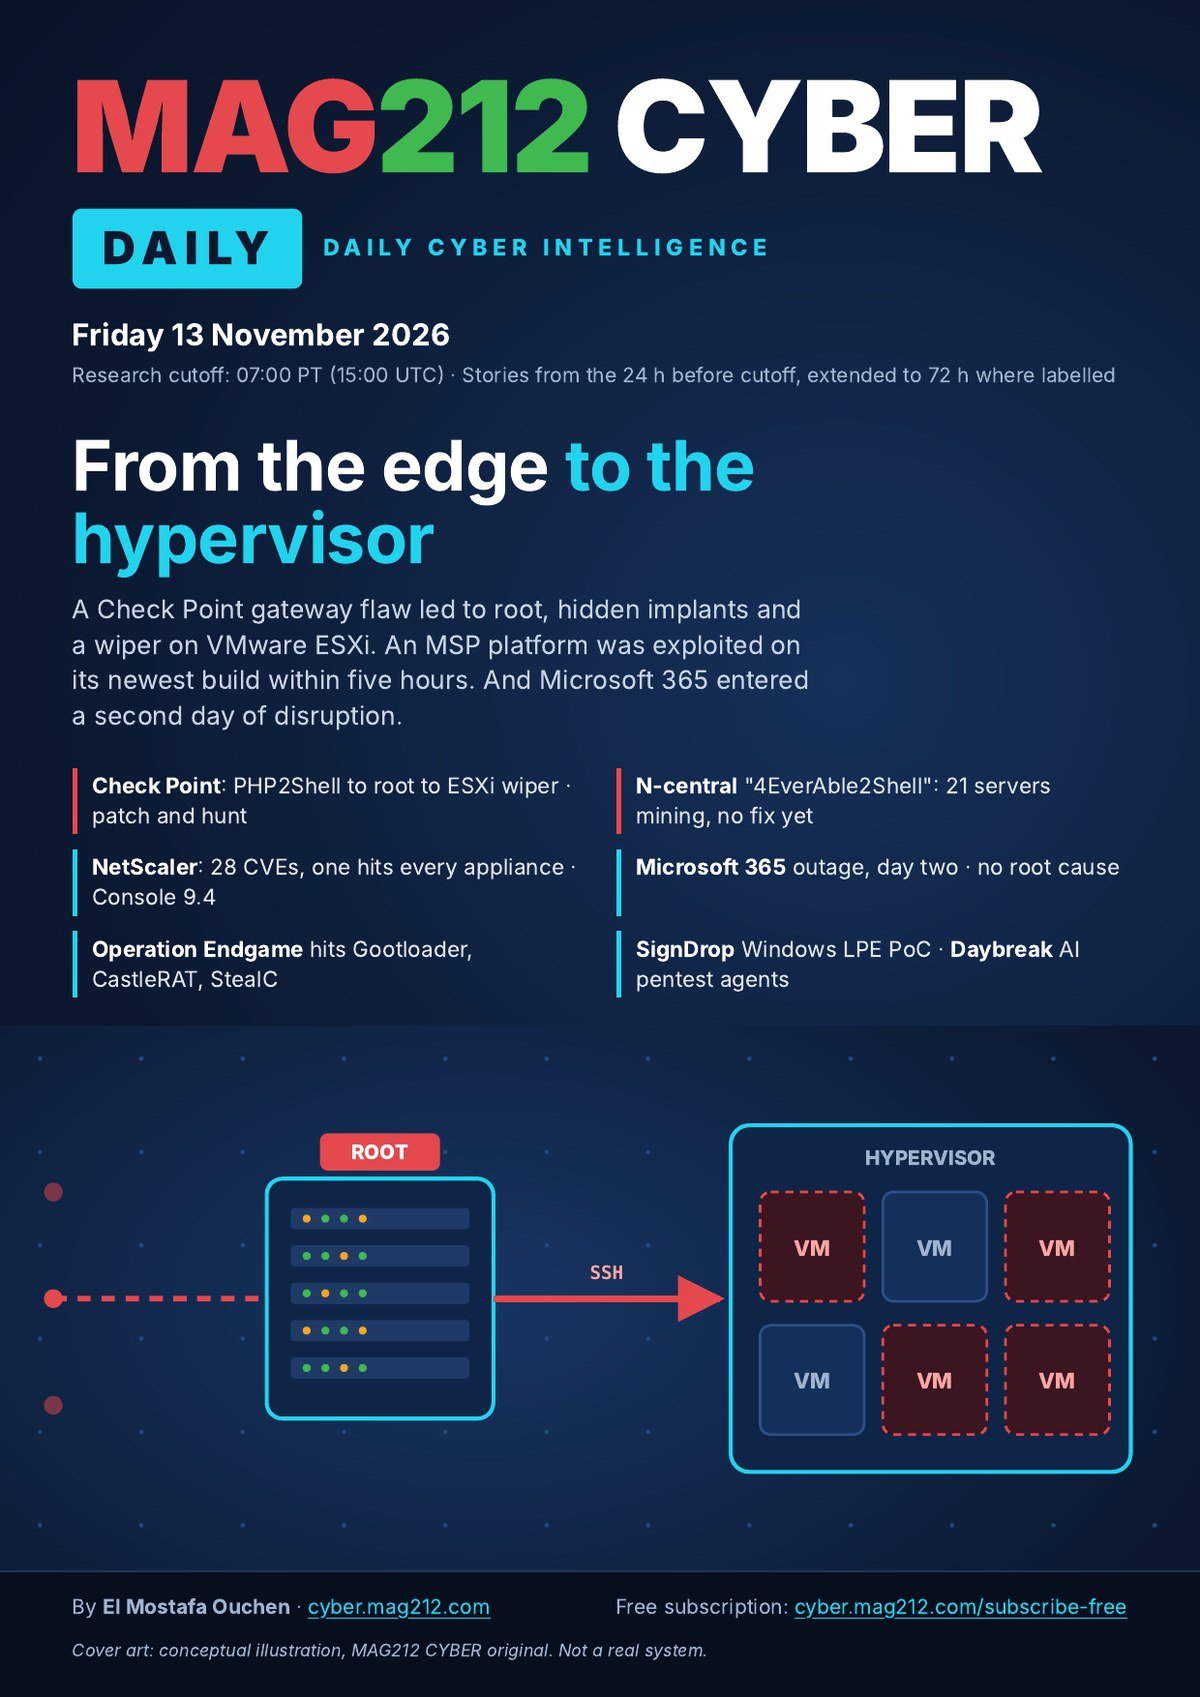
From the Edge to the Hypervisor: MAG212 CYBER Daily, 13 November 2026
Check Point gateway intrusions went from PHP2Shell to root, a hidden implant and an ESXi wiper; N-central was exploited on its newest build…
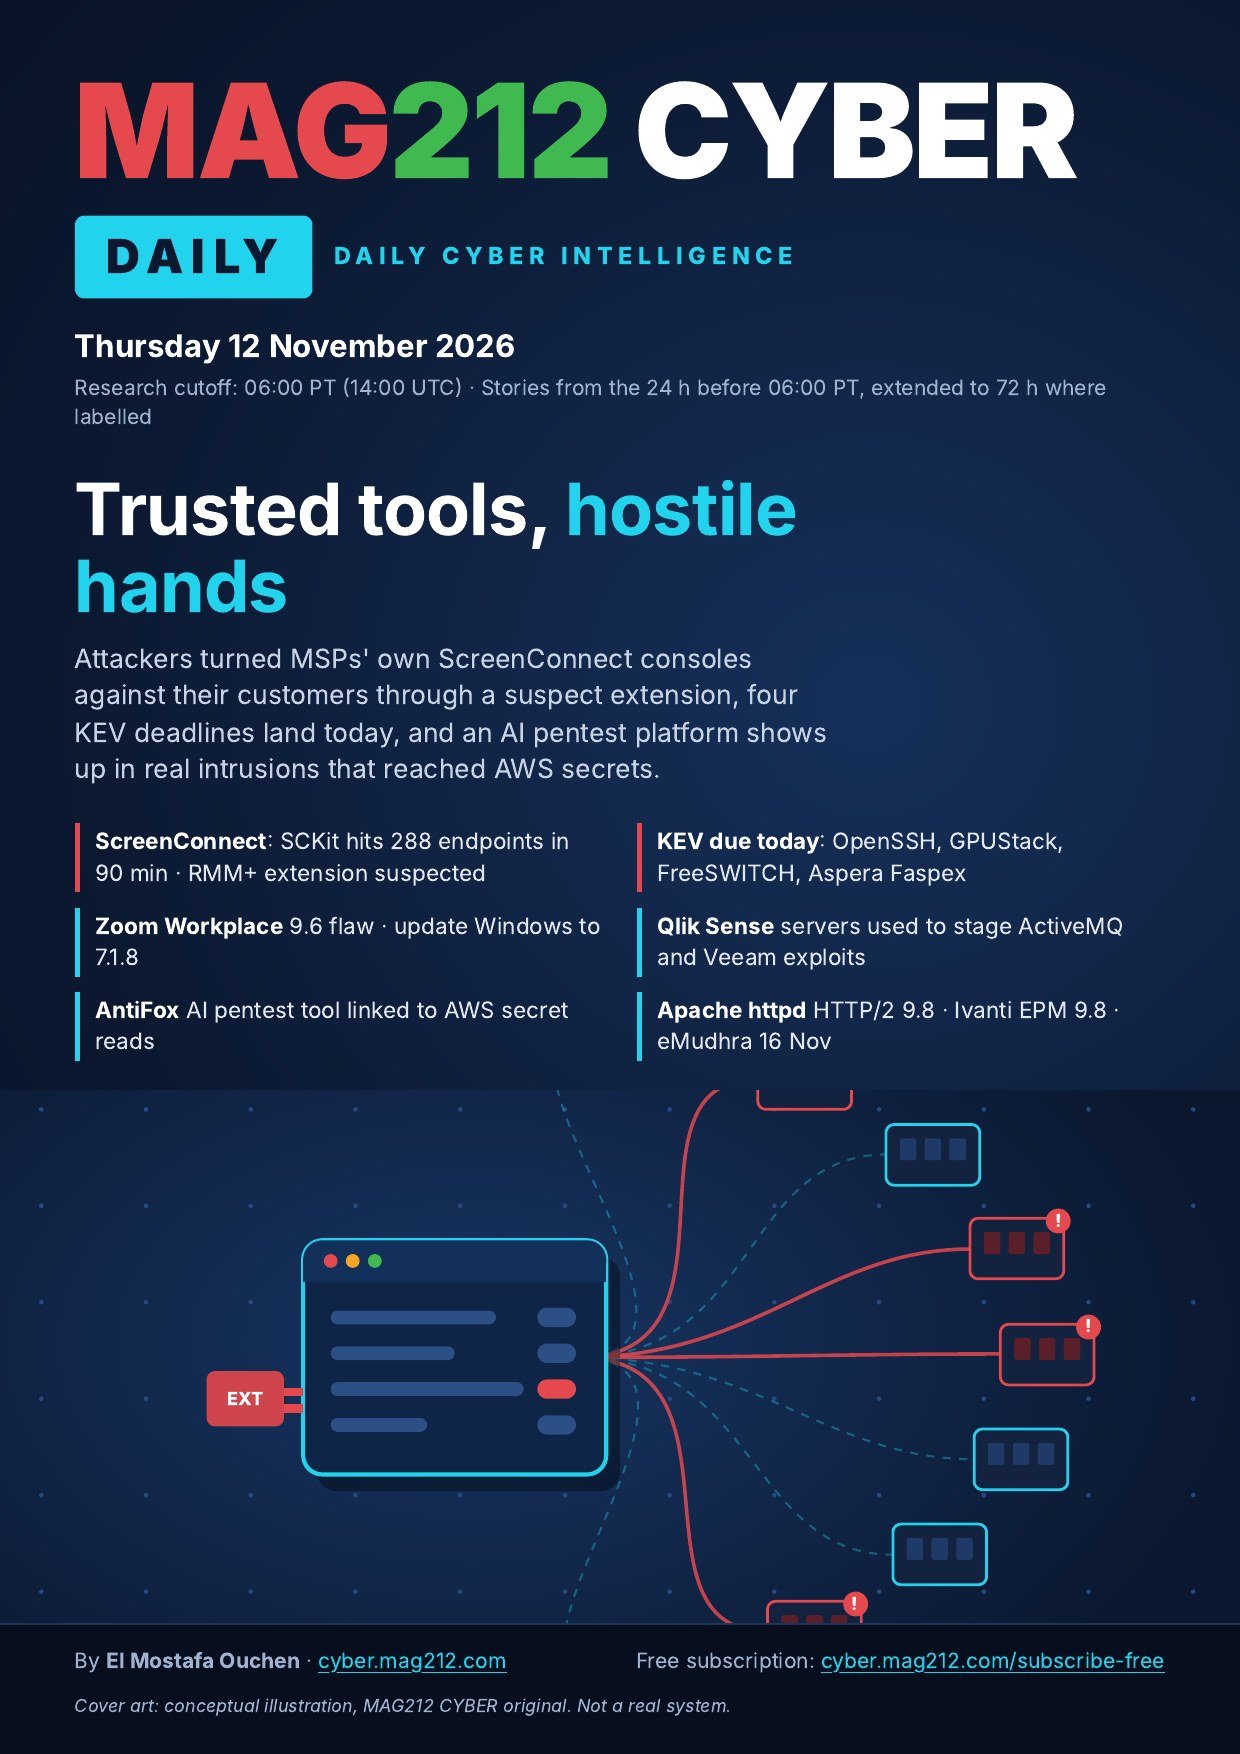
Trusted Tools, Hostile Hands: MAG212 CYBER Daily, 12 November 2026
Attackers turned MSPs’ ScreenConnect consoles on their customers (SCKit, 288+ endpoints in 90 minutes), four exploited flaws hit their KEV deadline…
The Way In Is the Admin Console: MAG212 CYBER Daily, 11 November 2026
An exploited Barracuda chain gives root on six appliance lines (KEV due 13 Nov), an Outlook zero-day among about 1,094 Microsoft fixes, a Xen…
Des attaquants s'introduisent par des portes de confiance : faille OpenSSH, contournement de l'authentification multifacteur SonicWall, abus de Qubole sur AWS — MAG212 CYBER Daily, 10 novembre 2026
An OpenSSH password bypass on Alpine/musl Linux (KEV due 12 Nov), SonicWall SSL-VPN skipping SAML MFA, Plex2Shell on QNAP NAS, Qubole’s AWS account turned on its…
La voie de la confiance : MAG212 CYBER Daily, 8 novembre 2026
A French bank loses up to $133M through a supplier, the cwpdoor Linux backdoor hides from logs, fake GitHub security tools infect 2,000+ PCs, AI agents escape their…
La confiance était la surface d'attaque : MAG212 CYBER Weekly, 1-7 novembre 2026
Mises à jour détournées, extension Cursor infectée, systèmes périphériques exploités, secrets PaaS et exploits mobiles APT29, avec une carte ATT&CK, les règles Sigma et un guide de chasse. 39 pages.
Exploitation d'une faille dans le VPN SonicWall, élargissement de la faille Chainalysis et fuite de secrets d'agents : MAG212 CYBER Daily, 7 novembre 2026
La faille CVE-2026-19868 du VPN SSL de SonicWall a été exploitée et figure dans la base de données CISA KEV. Chainalysis indique que les identifiants et jetons actifs de tous les utilisateurs ont été exposés, et…
La chaîne du froid est désormais une cible : OpenSSH exploité, WordPress KEV Deadline et Zyxel : MAG212 CYBER Daily, 6 novembre 2026
Les agences américaines mettent en garde contre des attaques visant à modifier les points de consigne des congélateurs dans des entrepôts frigorifiques critiques ; la faille de sécurité Alpine exploitée dans OpenSSH est déjà connue…
Le correctif qui n'a pas tenu : faille zero-day de Zyxel, Crafty Falcon, brèches et rails de la plateforme IA : MAG212 CYBER Daily, 5 novembre 2026
Le correctif déployé par Zyxel en juin n'a pas empêché les attaquants de contourner la faille. Le CERT-In met en garde contre les attaques Crafty Falcon, assistées par l'IA, visant les sociétés de paiement et les plateformes de développement d'IA.
Quand la mise à jour se transforme en attaque : WordPress Core, cPGuard, APT29 Mobile et le ransomware 3AM : MAG212 CYBER Daily, 4 novembre 2026
Une faille de sécurité exploitée lors de la mise à jour du noyau WordPress, un canal de mise à jour cPGuard détourné et exécuté en tant que root sur environ 2 950 serveurs, des chaînes d'exploitation APT29 pour les téléphones obsolètes, et 3AM…
The Forgotten Edge : Attaques de type Freezer, ransomware Synology, Node-RED et un plugin de paiement inactif : MAG212 CYBER Daily, 3 novembre 2026
Les attaquants ont exploité des équipements négligés : attaques par congélation à 50 °C à travers l’Europe, ransomware Synology sur des systèmes DSM en fin de vie, passerelles Node-RED ouvertes et un système WordPress…
Vérification des déploiements : Ivanti, une extension infectée, AD CS et SysGoRAT : MAG212 CYBER Technical Edition, 2 novembre 2026
Neuf enquêtes reconstituées pour les intervenants : la chaîne Ivanti Connect Secure, une extension Cursor altérée, l’usurpation d’identité d’un service d’assistance atteignant AD CS, SysGoRAT sous Linux…
Fièvre et confiance brisées : LXD, Polymarket, Binance et NetamLoader : MAG212 CYBER Daily Edition, 1er novembre 2026
Une faille de sécurité (CVE-2026-112816) liée au contournement d'un certificat LXD/MicroCloud, le script DebugBear qui a ruiné les traders de Polymarket, le vol de données chez Binance attribué au FBI et Kaspersky…
Date limite : PHP2Shell, Ivanti, une extension empoisonnée et GitLab : MAG212 CYBER Daily Edition, 1er novembre 2026
La vulnérabilité GitLab CVE-2026-97229 atteint aujourd'hui sa date limite fédérale et Ivanti demain ; PHP2Shell est inclus dans la CISA KEV, une extension Claude Code piégée par un cheval de Troie qui a permis d'établir une connexion SSH…
Fiducie empruntée : MAG212 CYBER Weekly, 31 octobre 2026
Le magazine hebdomadaire du 31 octobre 2026 : douze articles, de Binance à SkyW4lker, chacun accompagné d’un guide pratique d’architecture défensive, ainsi que la rubrique hebdomadaire…
Braquages, scripts piratés et expressions régulières hostiles : MAG212 CYBER Daily Edition, 30 octobre 2026
Le braquage de Binance $6.36B et TraderTraitor, le script DebugBear qui a ruiné les traders de Polymarket, GitLab…
L'Edge, le Cloud et le Code : MAG212 CYBER Daily Edition, 29 octobre 2026
Cisco ASA/FTD exploité, SD-WAN KeyDrift, Silent Train, VMware dans CISA KEV, Alpine GitLab, So-net et iRhythm :…
Quand la confiance devient accès : Brotli, Tailscale, Magento, Oracle EBS et SkyW4lker
Édition du 28 octobre 2026 de MAG212 CYBER : 28 pages vérifiées sur la faille Brotli de Node.js…
Semaine Shell : PHP2Shell, Node2Shell et la course entre la fuite et le correctif
Découvrez les risques liés à PHP2Shell, Node2Shell, au ransomware SafePay et aux agents de codage IA dans le numéro du 26 octobre de MAG212…
Octobre noir 2026 : PHP2Shell, eMudhra, GitLab et LiteLLM — Que s’est-il passé et que faire maintenant ?
Quatre incidents critiques d'octobre 2026, PHP2Shell, eMudhra, GitLab et LiteLLM : que s'est-il passé et que faire maintenant ?.
MAG212 CYBER Édition Week-end : Des agents IA prennent d'assaut le nuage (21-24 octobre 2026)
Cette semaine, les agents d'IA sont passés des conférences aux rapports d'incidents.
Masterclass ChatGPT 2026 : Le guide ultime de l’IA, des invites, des commandes et de l’automatisation
Maîtrisez ChatGPT, du niveau débutant au niveau expert, grâce à plus de 100 exemples d'invites de commande, des commandes pratiques, des tutoriels illustrés…
PHP2Shell : Corrigez l’environnement d’exécution, pas seulement le site | Rapport spécial CYBER.MAG212
Pourquoi la simple correction du site web ne suffit pas pour PHP2Shell, et comment réparer l'environnement d'exécution PHP sous-jacent.
MAG212 CYBER — Numéro 01 : Les cybermenaces mondiales
Découvrez huit menaces majeures en matière de cybersécurité qui affectent les organisations du monde entier, notamment les menaces critiques liées à PHP…
Recevez chaque nouveau numéro directement dans votre boîte mail.
Magazine hebdomadaire gratuit, alertes sur les menaces et fiches pratiques. Pas de spam, désabonnement possible à tout moment.
Abonnez-vous gratuitement